


Od października 2025 do października 2026 PrestaShop pięć razy wydał poprawki bezpieczeństwa dla gałęzi 8.2 i 9, a raz osobno dla modułu filtrów Faceted Search. Dwie z luk oceniono jako krytyczne: jedna przez formularz kontaktowy mogła prowadzić do pełnego przejęcia panelu administracyjnego, druga pozwalała każdemu uruchomić kod na serwerze bez logowania.
Luki dotyczą sklepów, w których nie zainstalowano poprawki; dla wersji, które nie są już wspierane, PrestaShop nie wydaje w ogóle nowych wersji. Ten artykuł podsumowuje, co naprawiło każde wydanie, które wersje nadal dostają poprawki, jak je zainstalować i co warto teraz sprawdzić.
Bez technicznego żargonuW skrócie: czy muszę teraz coś zrobić?
W ciągu roku PrestaShop naprawił kilka luk, przez które obca osoba mogła dostać się do panelu administracyjnego sklepu lub na serwer. Poprawka chroni sklep dopiero wtedy, gdy zostanie zainstalowana: nie pojawia się sama.
Dwie najważniejsze rzeczy: sklep działa na najnowszym wydaniu swojej gałęzi (9.1.5 na 9.1, 8.2.8 na 8.2), a moduł filtrów (Faceted Search) jest co najmniej w wersji 4.0.4. Przy starszej wersji, która nie jest już wspierana, warto zaplanować aktualizację.
Co zrobić: zapytać osobę, która opiekuje się sklepem, czy wszystko jest w porządku. Można jej wysłać poniższe pytania.
Pytania do osoby, która opiekuje się sklepem
Na jakiej wersji PrestaShop działa sklep i czy zainstalowane jest najnowsze wydanie bezpieczeństwa jego gałęzi (9.1.5 lub 8.2.8)? W jakiej wersji jest moduł filtrów Faceted Search, czy co najmniej 4.0.4? Jeśli był starszy, czy ktoś sprawdził, czy nie ma śladów włamania? Czy mamy regularne, sprawdzone kopie zapasowe plików i bazy danych?
Co naprawiło każde wydanie od jesieni 2025?
PrestaShop naprawia luki bezpieczeństwa po cichu i ujawnia je razem z wydaniem, w informacjach o wydaniu i w GitHub Security Advisory. Poprawki dla gałęzi 8.2 i 9 konsekwentnie ukazywały się tego samego dnia.
| Wydanie | Co naprawia | Ocena |
|---|---|---|
| 9.0.3, 8.2.4 3.02.2026 | czas odpowiedzi przy logowaniu zdradzał, czy dla danego adresu e-mail istnieje konto | umiarkowana |
| 9.1.0, 8.2.5 23.03.2026 | szablony panelu administracyjnego: skrypt mógł się uruchomić, jeśli dane zostały wcześniej podłożone w bazie; problem z walidacją | wysoka, niska |
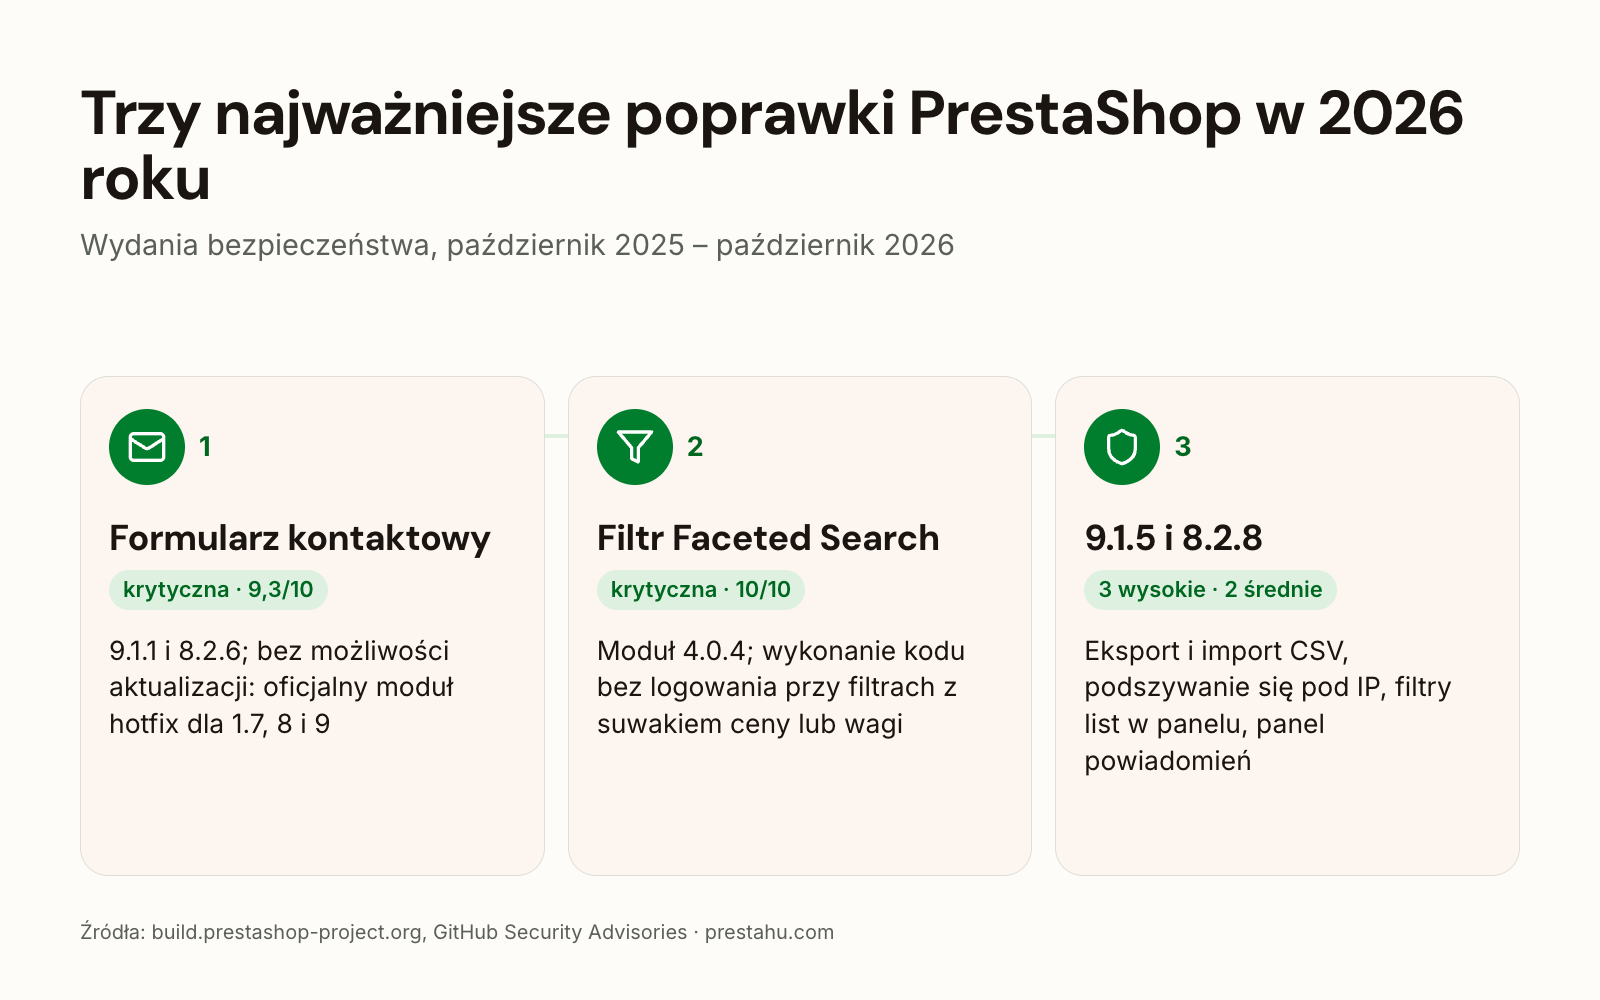
| 9.1.1, 8.2.6 koniec kwietnia 2026 | formularz kontaktowy: wiadomość otwarta w panelu administracyjnym mogła prowadzić do przejęcia panelu | krytyczna |
| 9.1.3 21.05.2026 | poprawki Symfony i Twig, bez zmian we własnym kodzie PrestaShop | – |
| Faceted Search 4.0.4 3.06.2026 | moduł filtrów: uruchomienie kodu na serwerze bez logowania | krytyczna |
| 9.1.5, 8.2.8 18.08.2026 | pięć luk: eksport i import CSV, podszywanie się pod adres IP, odczyt bazy danych przez filtry list w panelu administracyjnym, panel powiadomień | 3 wysokie, 2 umiarkowane |
Wersje 9.1.4 i 8.2.7 (4 czerwca 2026) wydano po to, żeby świeżo pobrany pakiet zawierał już poprawiony moduł filtrów; własny kod PrestaShop się nie zmienił, a 9.1.4 przynosi też aktualizacje Symfony i Twig. Wersje 9.0.1, 9.0.2 i 9.2.0 (30 września 2026) nie mają komunikatu bezpieczeństwa.
Jakie były dwie krytyczne luki?
Formularz kontaktowy (9.1.1 i 8.2.6, 9,3/10): bez logowania każdy mógł przez publiczny formularz kontaktowy wysłać złośliwy adres e-mail. Gdy pracownik otworzył wiadomość w panelu administracyjnym, w jego przeglądarce uruchamiał się skrypt, co mogło prowadzić do pełnego przejęcia panelu. Dla sklepów, które nie mogą od razu zaktualizować, PrestaShop wydał oficjalny moduł hotfix działający na PrestaShop 1.7, 8 i 9; instaluje się go w menu Moduły > Menedżer modułów przyciskiem „Prześlij moduł”.
Moduł filtrów Faceted Search (4.0.4, 10/10): jedno żądanie bez logowania mogło uruchomić kod na serwerze, co prowadziło do pełnego przejęcia sklepu i serwera. Podatne są wersje 3.0.0–4.0.3 modułu w każdym sklepie z PrestaShop 1.7.1.0 lub nowszym, jeśli filtr ma suwak ceny lub wagi. Poprawką jest wersja 4.0.4 modułu, aktualizowana w menu Moduły; potem warto sprawdzić, czy wersja modułu to 4.0.4 lub nowsza.
Jeśli w sklepie działała podatna wersja filtrów, PrestaShop zaleca poszukać śladów włamania: nieznanych plików PHP w folderze modules/ps_facetedsearch/ i nietypowych żądań do tego folderu w logach serwera. Jeśli takie ślady są, sama aktualizacja modułu nie wystarczy: sklep trzeba zbadać i oczyścić, a potem zmienić hasła.
Co zawierało pięć poprawek z sierpnia 2026?
- Eksport CSV: złośliwa wartość mogła uruchomić się jako formuła u osoby, która otworzyła eksport w arkuszu kalkulacyjnym: u sprzedawcy, pracownika, księgowego albo u klienta w jego własnym eksporcie danych RODO.
- Import CSV: serwer pobierał podane w pliku adresy zdjęć bez ich sprawdzania. Wymagało to konta w panelu administracyjnym z uprawnieniem do importu.
- Podszywanie się pod adres IP: za proxy, CDN lub load balancerem każdy odwiedzający mógł podać dowolny adres IP, co dotyczy listy adresów IP trybu konserwacji i logów. Trzeba to też poprawnie ustawić w konfiguracji hostingu lub proxy, niezależnie od aktualizacji sklepu.
- Filtry list w panelu administracyjnym: każdy zalogowany pracownik, nawet z najwęższymi uprawnieniami, mógł odczytać całą bazę danych, w tym tabele klientów i zamówień. Ten sam błędny kod jest w PrestaShop 1.7, który nie dostaje już poprawek.
- Panel powiadomień: pokazywał każdemu pracownikowi najnowsze dane klientów i zamówień bez sprawdzania uprawnień. Ponieważ to dane osobowe, sprawa ma też wymiar RODO.
Które wersje PrestaShop nadal dostają poprawki bezpieczeństwa?
- 9.1.5 ostatnie planowane wydanie gałęzi 9.1 przed 9.2
- 8.2.8 najnowsze wydanie gałęzi 8.2
- 1.7.8.11 ostatnie wydanie 1.7 (2.01.2024)
Wersja 8.2 ma wsparcie rozszerzone: dostaje tylko poprawki bezpieczeństwa i krytyczne, do premiery PrestaShop 10.0.0. PrestaShop 8 jest jednak zbudowany na Symfony 4.4, które nie dostaje już poprawek bezpieczeństwa Symfony, a PrestaShop nie przenosi ich do gałęzi 8; dlatego PrestaShop zaleca zaplanowanie przejścia na wersję 9.
W lutym 2026 PrestaShop wskazał dwie wspierane wersje: 9.0 do premiery 9.1 oraz 8.2. Wersji 8.1 i starszych wśród nich nie ma. Zgodnie z polityką bezpieczeństwa PrestaShop poprawki trafiają zwykle tylko do najnowszego wydania; według zasady z dokumentacji dla programistów, gdy ukazuje się nowa wersja pomniejsza, poprzednia wersja pomniejsza nie dostaje już poprawek.
Jak instaluje się poprawki?
- Update Assistant: oficjalny moduł aktualizacji PrestaShop (dawniej 1-Click Upgrade). Aktualizuje w obrębie gałęzi sklepu, na przykład z 9.1.x do 9.1.5 lub z 8.2.x do 8.2.8.
- Najpierw kopia zapasowa: plików i bazy danych, zarówno własna, jak i ta z Update Assistant.
- Moduł filtrów osobno: poprawka Faceted Search ukazała się niezależnie od aktualizacji PrestaShop, jako aktualizacja modułu w menu Moduły.
- Potem: ponownie włączyć moduły wyłączone przez aktualizację i przejść przez sklep jako klient.
W obrębie jednej wersji głównej (na przykład 9.0 → 9.1) szablon i moduły według PrestaShop powinny nadal działać, choć w rzadkich przypadkach poprawka bezpieczeństwa może wymagać dostosowań. Przed zmianą wersji pomniejszej (na przykład 9.1 → 9.2) PrestaShop zaleca kopię testową.
Jak w porę dowiedzieć się o poprawkach?
PrestaShop ujawnia poprawki we wpisach o wydaniach na build.prestashop-project.org i w komunikatach na GitHubie, a krytyczne problemy naprawia jak najszybciej. Po luce w Faceted Search zalecił sprzedawcom śledzenie komunikatów bezpieczeństwa i źródeł społeczności, takich jak Friends of Presta.
Luki w samym PHP to osobna sprawa: te naprawia firma hostingowa. Piszemy o tym w osobnym artykule: Luka bezpieczeństwa dotyczy sklepów PrestaShop: co zrobić
Co warto zrobić teraz?
- Sprawdzić wersje: wersja PrestaShop jest w menu Zaawansowane > Informacje, wersja Faceted Search w menu Moduły > Menedżer modułów.
- Jeśli moduł filtrów jest starszy niż 4.0.4: zaktualizować go, a jeśli filtr miał suwak ceny lub wagi, zlecić sprawdzenie sklepu pod kątem śladów włamania.
- Jeśli sklep działa na 9.1 lub 8.2: zaktualizować do 9.1.5 lub 8.2.8, z kopią zapasową.
- Jeśli działa na 8.1, 8.0 lub 1.7: zainstalować oficjalny moduł hotfix dla luki w formularzu kontaktowym i zaplanować przejście na wspieraną wersję.
- Za proxy lub CDN: poprosić firmę hostingową o sprawdzenie, czy sklep otrzymuje prawdziwy adres IP odwiedzającego.
- Kopie zapasowe: regularne, sprawdzone kopie plików i bazy danych.
Aktualizacja PrestaShop
Aktualizacja sklepu razem z szablonem, modułami i danymi, przygotowana na kopii testowej.
Najczęściej zadawane pytania
P: Jakie jest najnowsze wydanie bezpieczeństwa PrestaShop?
O: 9.1.5 i 8.2.8 z 18 sierpnia 2026. Wersja 9.2.0, wydana 30 września 2026, nie ma komunikatu bezpieczeństwa.
P: Czy wystarczy zaktualizować moduł Faceted Search?
O: W przypadku luki w module filtrów tak: według PrestaShop wersja modułu 4.0.4 to pełna poprawka. Pozostałe luki były we własnym kodzie PrestaShop i wymagają aktualizacji PrestaShop.
P: Czy PrestaShop 1.7 nadal dostaje poprawki?
O: Nie. Kod luki w filtrach list z sierpnia 2026 jest też w 1.7 i według PrestaShop nie zostanie poprawiony. Moduł hotfix wydany dla luki w formularzu kontaktowym działa jednak na 1.7.
P: Jak długo PrestaShop 8.2 dostaje poprawki?
O: Do premiery PrestaShop 10.0.0, tylko poprawki bezpieczeństwa i krytyczne. PrestaShop nie przenosi poprawek Symfony 4.4 do gałęzi 8.
P: Czym jest moduł hotfix?
O: To oficjalny moduł PrestaShop z poprawką krytycznej luki w formularzu kontaktowym, dla sklepów, które nie mogą od razu zaktualizować. Przy instalacji robi kopię zapasową podatnego szablonu i automatycznie wprowadza poprawkę.
Źródła: wydanie bezpieczeństwa PrestaShop 9.1.1, aktualizacja bezpieczeństwa Faceted Search, wydanie bezpieczeństwa PrestaShop 9.1.5, wydanie bezpieczeństwa PrestaShop 8.2.8, PrestaShop 9.1.3, Porządkowanie starych gałęzi (po angielsku), komunikaty bezpieczeństwa PrestaShop

