


Obok poprawek we własnym kodzie PrestaShop od października 2025 opublikowano kilka poważnych luk w modułach PrestaShop: w oficjalnym module płatności PrestaShop Checkout, w module pop-upów, w module wysyłki UPS i w module pliku produktowego Google Merchant Center. Część z nich dawała dostęp do bazy danych sklepu, do kont klientów lub do serwera bez logowania.
Luki w modułach dotyczą sklepu niezależnie od tego, czy sam PrestaShop jest aktualny. Ten artykuł podsumowuje, na czym polegała luka w każdym module, która wersja ją naprawia, dlaczego wyłączenie modułu nie wystarczy i gdzie panel administracyjny pokazuje, że dla modułu jest dostępna aktualizacja.
Bez technicznego żargonuW skrócie: czy muszę teraz coś zrobić?
Sklep internetowy to nie tylko PrestaShop, ale też zbudowane na nim moduły: płatności, wysyłka, pop-upy, pliki produktowe. Jeśli moduł ma lukę, osoba z zewnątrz może przez nią dostać się do sklepu, nawet gdy sam PrestaShop jest aktualny.
Aktualizacje modułów trzeba uruchomić w panelu administracyjnym; same się nie instalują. Wyłączony moduł nadal może być groźny, bo jego pliki zostają na serwerze; nieużywane moduły najlepiej odinstalować i usunąć ich pliki.
Co zrobić: zapytać osobę, która opiekuje się sklepem, czy moduły są w porządku. Można jej wysłać poniższe pytania bez zmian.
Pytania do osoby, która opiekuje się sklepem
Czy sklep ma moduł PrestaShop Checkout, Advanced Popup Creator, UPS Shipping lub Google Merchant Center Feed (gmfeed), a jeśli tak, czy został zaktualizowany do poprawionej wersji? Kiedy ostatnio sprawdzano aktualizacje wszystkich modułów? Czy są moduły, których już nie używamy i które można odinstalować razem z plikami? Czy jest moduł, którego producent nie wydaje już aktualizacji? Czy robimy regularne, sprawdzone kopie zapasowe plików i bazy danych?
Dlaczego bezpieczeństwo sklepu tak często zależy od modułów?
W styczniu 2025 PrestaShop pisał o fali ataków, które wykorzystywały luki typu SQL injection nie we własnym kodzie PrestaShop, tylko w modułach firm zewnętrznych. Wiele z wykorzystanych luk w modułach naprawiono dużo wcześniej; poprawek po prostu nie zainstalowano w sklepach. Według PrestaShop aktualna wersja PrestaShop nie jest podatna, dopóki nie ma zainstalowanego podatnego modułu i wszystkie aktualizacje są wgrane.
Na liście prowadzonej od 2020 roku przez Friends of Presta, społecznościowy serwis o bezpieczeństwie, 212 z 230 wpisów dotyczy modułów (nasze własne wyliczenie z listy). To nie jest statystyka: Friends of Presta pisze tylko o wybranych przypadkach, na przykład gdy moduł jest masowo atakowany albo producent nie odpowiada.
Które moduły miały poważne luki od jesieni 2025?
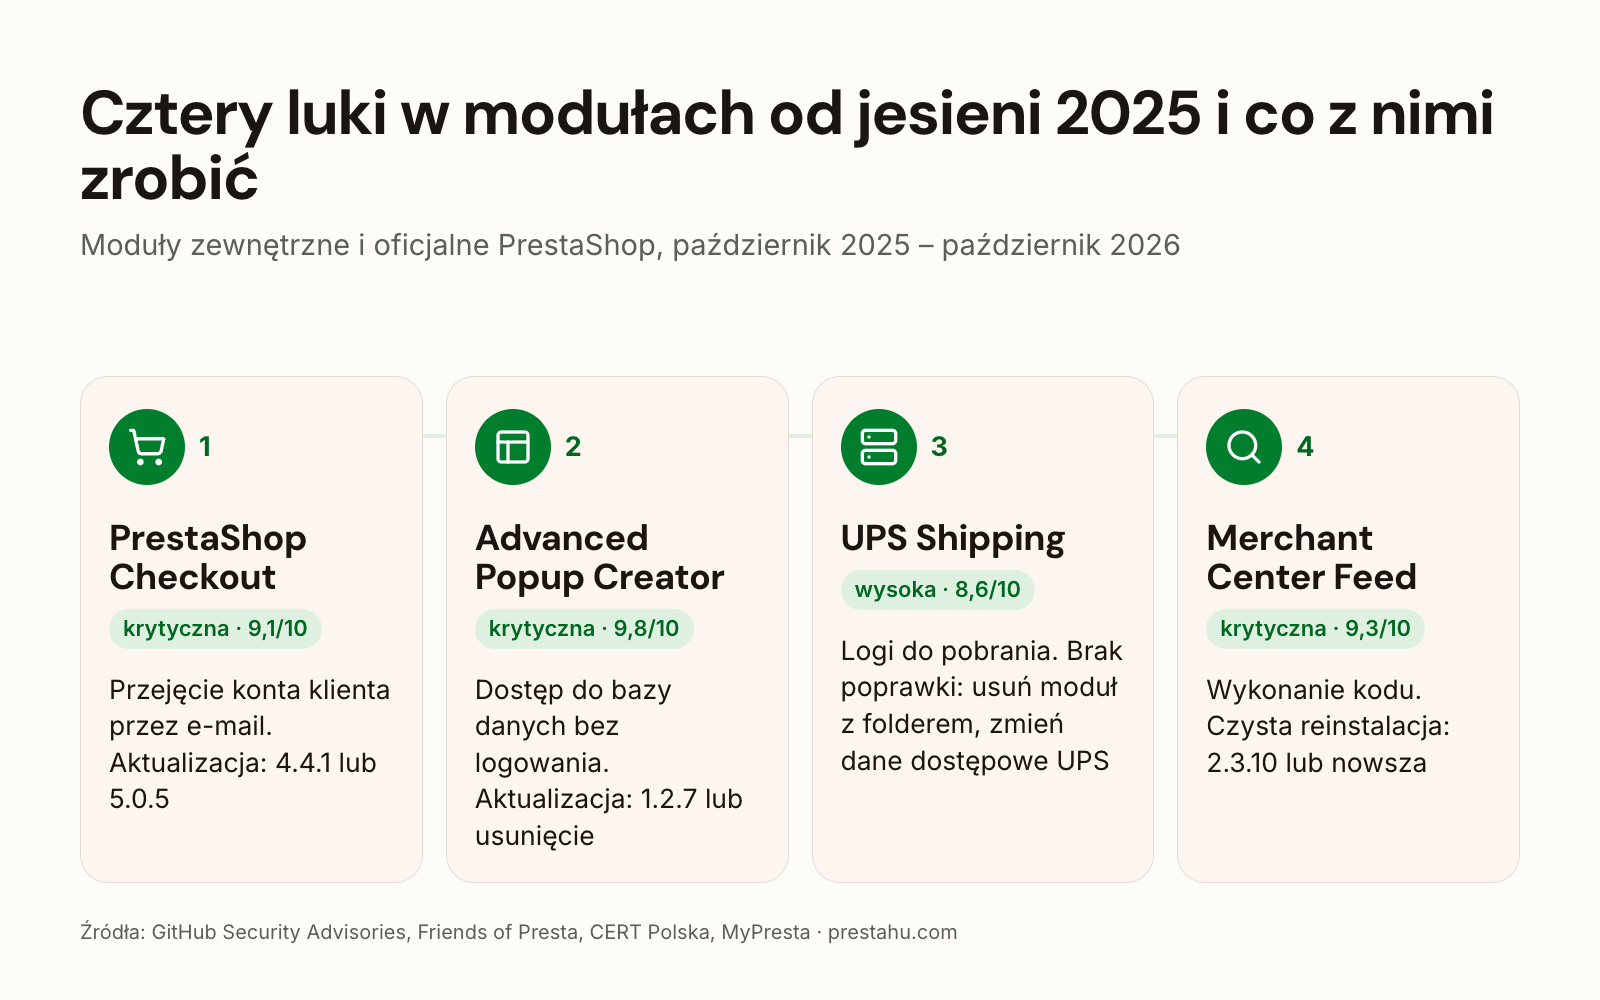
| Moduł | Luka | Poprawiona w |
|---|---|---|
| PrestaShop Checkout krytyczna | przejęcie konta klienta przy znajomości samego adresu e-mail | 4.4.1, 5.0.5 |
| Advanced Popup Creator krytyczna | odczyt bazy danych bez logowania | 1.2.7 |
| UPS Shipping wysoka | logi z danymi dostępowymi UPS i danymi klientów, do pobrania przez każdego | brak, należy usunąć |
| Google Merchant Center Feed krytyczna | uruchomienie kodu na serwerze bez logowania | 2.3.10 |
| Faceted Search krytyczna | uruchomienie kodu na serwerze bez logowania | 4.0.4 |
Faceted Search to własny moduł filtrów PrestaShop; jego lukę i sposób szukania śladów włamania opisujemy w osobnym artykule: Aktualizacje bezpieczeństwa PrestaShop w 2026. W tym okresie opublikowano też mniej poważne luki w modułach, na przykład w modułach RODO i listy życzeń PrestaShop (zalogowany klient mógł zapisać zgodę RODO w imieniu innego klienta albo zobaczyć prywatne listy życzeń innych klientów) oraz w module bloga xipblog.
Na czym polegała luka w module PrestaShop Checkout?
PrestaShop Checkout to oficjalny moduł płatności PrestaShop, stworzony we współpracy z PayPal. W jego funkcji Express Checkout brakowało jednego sprawdzenia, przez co atakujący mógł zalogować się na konto klienta bez hasła, znając tylko jego adres e-mail, i składać z niego zamówienia. Luka jest krytyczna (9,1/10), dotyczy każdej wersji od 1.3.0 i nie ma obejścia.
Poprawka ukazała się 16 października 2025: wersje modułu 4.4.1 i 5.0.5. W panelu administracyjnym wersja modułu ma cztery liczby, z których pierwsza to wersja główna PrestaShop: na PrestaShop 8 poprawione są na przykład wersje 8.4.4.1 lub 8.5.0.5 albo każda nowsza. W chwili publikacji nie było wiadomo o wykorzystaniu luki.
Na czym polegała luka w module Advanced Popup Creator?
Advanced Popup Creator (producent: Idnovate) to moduł pop-upów sprzedawany na marketplace PrestaShop Addons. Bez logowania można było przez niego wykonać dowolne zapytanie do bazy danych (SQL injection, 9,8/10). Podatne są wersje sprzed 1.2.7; poprawką jest wersja 1.2.7 z grudnia 2025.
Lukę znaleziono podczas badania włamania: z zaatakowanego sklepu wydobyto adres e-mail administratora i token resetu hasła, a następnie uzyskano pełny dostęp administratora. Według badacza, który zgłosił lukę, mogła być ona wykorzystywana w realnych atakach. W zwykłym logu serwera atak widać tylko jako ogólne żądanie „POST /”, bez nazwy modułu.
Sklepom, które korzystają z tego modułu i miały wersję sprzed 1.2.7, badacz zaleca aktualizację lub usunięcie modułu; jeśli nie jest niezbędny, odinstalowanie go i usunięcie plików. Ponadto: logowanie dwuskładnikowe do panelu administracyjnego, zmiana adresu panelu, własny prefiks bazy danych.
Co zrobić z modułem UPS Shipping, który nie ma poprawki?
Każda znana wersja modułu UPS Shipping Module (producent: Agence Web 360, nazwa folderu upsshipping), co najmniej do 2.4.0, zapisuje logi XML w folderze logs/, a te pliki można pobrać spod przewidywalnych adresów bez logowania. Zawierają dane dostępowe sprzedawcy do UPS i numer konta UPS oraz imiona i nazwiska, adresy i numery telefonów klientów. W jednym z zaatakowanych sklepów od lutego 2023 do kwietnia 2026 nagromadziło się ponad 2,3 miliona takich plików.
Poprawki nie ma i według badacza nie będzie, bo producent już nie istnieje. Według Friends of Presta jedynym trwałym rozwiązaniem jest odinstalowanie modułu i usunięcie folderu modules/upsshipping/; wyłączenie nie wystarczy. Poza tym trzeba usunąć istniejące pliki logów, zmienić hasło UPS i numer licencji UPS API, sprawdzić konto UPS pod kątem nieautoryzowanych przesyłek i rozważyć zgłoszenie naruszenia ochrony danych zgodnie z RODO.
Na czym polegała luka w module Google Merchant Center Feed?
Przez moduł pliku produktowego Google Merchant Center Feed (gmfeed, producent: MyPresta) można było bez logowania zapisać na serwerze dowolny plik i za jego pomocą uruchomić kod (9,3/10, opublikowano 29 września 2026). Według producenta pierwsza bezpieczna wersja to 2.3.10.
Producent prosi o czystą reinstalację: odinstalować stary moduł z zaznaczoną opcją usunięcia plików modułu, a potem zainstalować nowy. Jeśli nowe pliki zostaną tylko skopiowane na stare, w folderze może zostać stary, wadliwy skrypt.
Dlaczego wyłączenie modułu nie wystarczy?
Panel administracyjny ma trzy różne działania. Wyłącz zachowuje ustawienia modułu, ale jego pliki zostają na serwerze. Odinstaluj usuwa ustawienia modułu i jego dane w bazie, ale według podręcznika użytkownika PrestaShop folder może nadal pozostać w katalogu modules. Pliki usuwa działanie Usuń albo opcja usunięcia folderu modułu przy odinstalowaniu.
Dla bezpieczeństwa ta różnica ma znaczenie: pliki wyłączonego lub tylko odinstalowanego modułu (logi, eksporty, skrypty do bezpośredniego wywołania) mogą nadal być dostępne z sieci. Dlatego Friends of Presta pisze, że moduł od nieistniejącego producenta trzeba usunąć, a nie tylko wyłączyć. Według podręcznika użytkownika modułu nigdy nie należy usuwać, kasując jego folder przez FTP; trzeba to zrobić w panelu administracyjnym.
Gdzie panel administracyjny pokazuje, że moduł ma aktualizację?
Na stronie Moduły > Menedżer modułów zakładka Aktualizacje pokazuje moduły, dla których PrestaShop znalazł nowszą wersję: z serwera marketplace Addons albo dlatego, że nowsze pliki modułu zostały już wgrane. Zakładka Alerty pokazuje moduły wymagające konfiguracji lub aktualizacji. Listę w Menedżerze modułów można przeszukiwać według nazwy modułu i producenta, a także wyświetlić na niej moduły wyłączone.
Przed aktualizacją warto przeczytać listę zmian modułu, a potem sprawdzić, czy działa (w przypadku modułu płatności na przykład zamówieniem testowym). W przypadku modułów kupionych poza Addons warto też śledzić komunikaty producenta.
Co warto zrobić teraz?
- Inwentaryzacja: przejrzeć w Menedżerze modułów zainstalowane i wyłączone moduły, z producentem i wersją.
- Moduły wymienione wyżej: jeśli któryś jest zainstalowany, zaktualizować go do poprawionej wersji; moduł UPS Shipping odinstalować razem z folderem i zmienić dane dostępowe UPS.
- Jeśli Advanced Popup Creator był starszy niż 1.2.7: oprócz aktualizacji włączyć logowanie dwuskładnikowe do panelu administracyjnego i zmienić adres panelu.
- Nieużywane moduły: odinstalować je i usunąć ich pliki, zamiast tylko wyłączać.
- Aktualizacje: regularnie sprawdzać zakładkę Aktualizacje i śledzić komunikaty producentów modułów kupionych poza Addons.
- Kopie zapasowe: regularne, sprawdzone kopie plików i bazy danych.
Aktualizacja PrestaShop
Aktualizacja sklepu razem z szablonem, modułami i danymi, przygotowana na kopii testowej.
Najczęściej zadawane pytania
P: Czy wystarczy, że PrestaShop jest aktualny?
O: Nie. Luki w modułach dotyczą sklepu niezależnie od wersji PrestaShop; według PrestaShop aktualna wersja nie jest podatna, dopóki nie ma zainstalowanego podatnego modułu i wszystkie aktualizacje są wgrane.
P: Czy luka w PrestaShop Checkout była wykorzystywana?
O: W chwili publikacji luki, 16 października 2025, nie było wiadomo o jej wykorzystaniu. Ponieważ nie ma obejścia, moduł trzeba zaktualizować do 4.4.1 lub 5.0.5 albo nowszej wersji.
P: Co zrobić, jeśli producent modułu już nie istnieje?
O: Taki moduł nie dostaje poprawek bezpieczeństwa. Warto przejść na inny, utrzymywany moduł, a stary odinstalować i usunąć jego pliki.
P: Czy wystarczy wyłączyć moduł, którego nie używam?
O: Nie. Po wyłączeniu pliki modułu zostają na serwerze i mogą być dostępne z sieci. Trzeba go odinstalować i usunąć jego pliki.
P: Skąd wiadomo, że moduł ma aktualizację?
O: Z zakładki Aktualizacje na stronie Moduły > Menedżer modułów. W przypadku modułów kupionych poza Addons o aktualizacjach informują też komunikaty producenta.
Źródła: komunikat bezpieczeństwa PrestaShop Checkout, Friends of Presta: advancedpopupcreator, Friends of Presta: upsshipping, CERT Polska: gmfeed, MyPresta: poprawka bezpieczeństwa gmfeed, PrestaShop: ostrzeżenie o atakach SQL injection (2025), podręcznik użytkownika PrestaShop: zainstalowane moduły

