


21 października usunięto w PHP poważną lukę bezpieczeństwa. PHP to program na serwerze hostingowym, który obsługuje sklepy PrestaShop: działa przy każdym wczytaniu strony. Luka nie zależy od ustawień sklepu, więc może dotyczyć każdego sklepu PrestaShop, także małego.
Ważna różnica: poprawkę dostaje (albo nie) nie PrestaShop, tylko PHP. Projekt PHP wydał oficjalne poprawione wersje tylko dla wersji PHP, które nadal wspiera; poprawki dla starszego PHP pochodzą od dystrybucji Linuksa i dostawców wsparcia długoterminowego (LTS). Każda wersja PrestaShop obsługuje jednak tylko określone wersje PHP, dlatego to wersja PrestaShop decyduje, czy pod sklepem może działać oficjalne poprawione PHP, czy potrzebna jest poprawiona kompilacja starego PHP.
Bez technicznego żargonuW skrócie: na czym polega problem?
Pod sklepem działa program na serwerze hostingowym, który wyświetla każdą stronę. Znaleziono w nim poważną lukę: osoby z zewnątrz mogą przez nią dostać się do sklepu, a takie ataki już trwają.
Luka została naprawiona, ale poprawkę musi zainstalować firma hostingowa. Przy aktualnym PrestaShop to zwykła aktualizacja. Przy starym PrestaShop pomaga tylko osobno poprawiona wersja, a nie każdy hosting taką ma.
Co zrobić: wysłać poniższe pytanie do firmy hostingowej. Jeśli sklep działa na starym PrestaShop, warto też zaplanować aktualizację, żeby następnym razem wystarczyła zwykła poprawka. Poza PHP są teraz krytyczne luki w samym PrestaShop i w niektórych modułach; te naprawia się w sklepie, a nie po stronie hostingu.
Pytanie do firmy hostingowej
Czy PHP, na którym działa mój sklep, otrzymało październikową poprawkę bezpieczeństwa (CVE-2026-109618, CVE-2026-109619)? Jeśli nie, kiedy zostanie zainstalowana?
Co to oznacza w praktyce?
Przez tę lukę atakujący może wejść bez logowania, jednym prostym żądaniem, a w najgorszym razie uruchomić na serwerze własny program. Zagrożone mogą być wtedy dane klientów, zamówienia i sam sklep.
Według firm zajmujących się bezpieczeństwem luka jest już wykorzystywana w atakach, dlatego warto zająć się nią od razu.
Które PHP ma poprawkę?
- PHP 8.2, 8.3, 8.4 i 8.5: istnieje oficjalne poprawione wydanie (8.2.35, 8.3.36, 8.4.27, 8.5.12). Firma hostingowa po prostu je aktualizuje.
- PHP 7.4, 8.0 i 8.1: nie ma oficjalnego nowego wydania. Zespół bezpieczeństwa PHP opublikował łatkę, a dystrybucje Linuksa i dostawcy LTS udostępniają własne poprawione pakiety. Firma hostingowa może naprawić stare PHP jednym z nich.
- PHP 7.3 i starsze: projekt PHP nie daje żadnej poprawki, nawet łatki. Niektóre dystrybucje Linuksa (na przykład AlmaLinux, Ubuntu z rozszerzonym wsparciem) i dostawcy LTS poprawili własne pakiety starego PHP; czy takie PHP działa na serwerze, powie firma hostingowa.
Jeśli poprawki nie da się wgrać od razu, komunikat PHP opisuje też tymczasowe ustawienia, które zmniejszają ryzyko, ale go nie usuwają. Może je wprowadzić firma hostingowa.
Od tego czasu platformy hostingowe wydały poprawione pakiety także dla starszych wersji PHP; cPanel zrobił to na przykład dla PHP 8.1 20 października 2026. Numer wersji się nie zmienia (poprawione PHP 8.1 nadal pokazuje 8.1.34), więc z numeru wersji nie da się odczytać, czy poprawka jest zainstalowana: trzeba zapytać firmę hostingową.
Który PrestaShop działa na którym PHP?
| PrestaShop | Najnowsze obsługiwane PHP | Skąd pochodzi poprawka |
|---|---|---|
| 9.1 | 8.5 | oficjalne poprawione wydanie PHP |
| 9.0 | 8.4 | oficjalne poprawione wydanie PHP |
| 8.0 – 8.2 | 8.1 | łatka, dystrybucja lub dostawca LTS |
| 1.7.8 | 7.4 | łatka, dystrybucja lub dostawca LTS |
| 1.7.7 | 7.3 | tylko dystrybucja lub dostawca LTS |
| 1.7.6 i starsze, 1.6 | 7.2 lub starsze | tylko dystrybucja lub dostawca LTS |
Kolumna „Najnowsze obsługiwane PHP” pochodzi z wymagań systemowych samego PrestaShop (źródła na końcu artykułu).
W skrócie, według wersji:
- PrestaShop 9 Działa na oficjalnym poprawionym wydaniu PHP. Wystarczy, że firma hostingowa zaktualizuje PHP do poprawionego wydania. Jeśli sklep nadal działa na PHP 8.1, najpierw trzeba przejść na 8.2 lub nowsze; PrestaShop 9 to obsługuje.
- PrestaShop 8 i 1.7.8 Nie działa na oficjalnym poprawionym wydaniu PHP, bo najnowsze obsługiwane przez niego PHP (8.1 i 7.4) nie dostaje już nowych wydań. Tu chroni poprawiona kompilacja starego PHP: łatka albo poprawiony pakiet dystrybucji Linuksa lub dostawcy LTS. Jeśli jest zainstalowana na serwerze, sklep jest chroniony przed tą luką. Na dłuższą metę aktualizacja do PrestaShop 9 daje PHP, które projekt PHP poprawia sam.
- PrestaShop 1.7.7 i starsze, 1.6 Obsługuje najwyżej PHP 7.3, dla którego projekt PHP nie daje żadnej poprawki, nawet łatki. Ochronę zapewnia tylko to, że PHP na serwerze poprawiła dystrybucja Linuksa lub dostawca LTS; powie to firma hostingowa. Na dłuższą metę także tu aktualizacja do PrestaShop 9 daje PHP, które projekt PHP poprawia sam.
Jak sprawdzić, którą wersję mam?
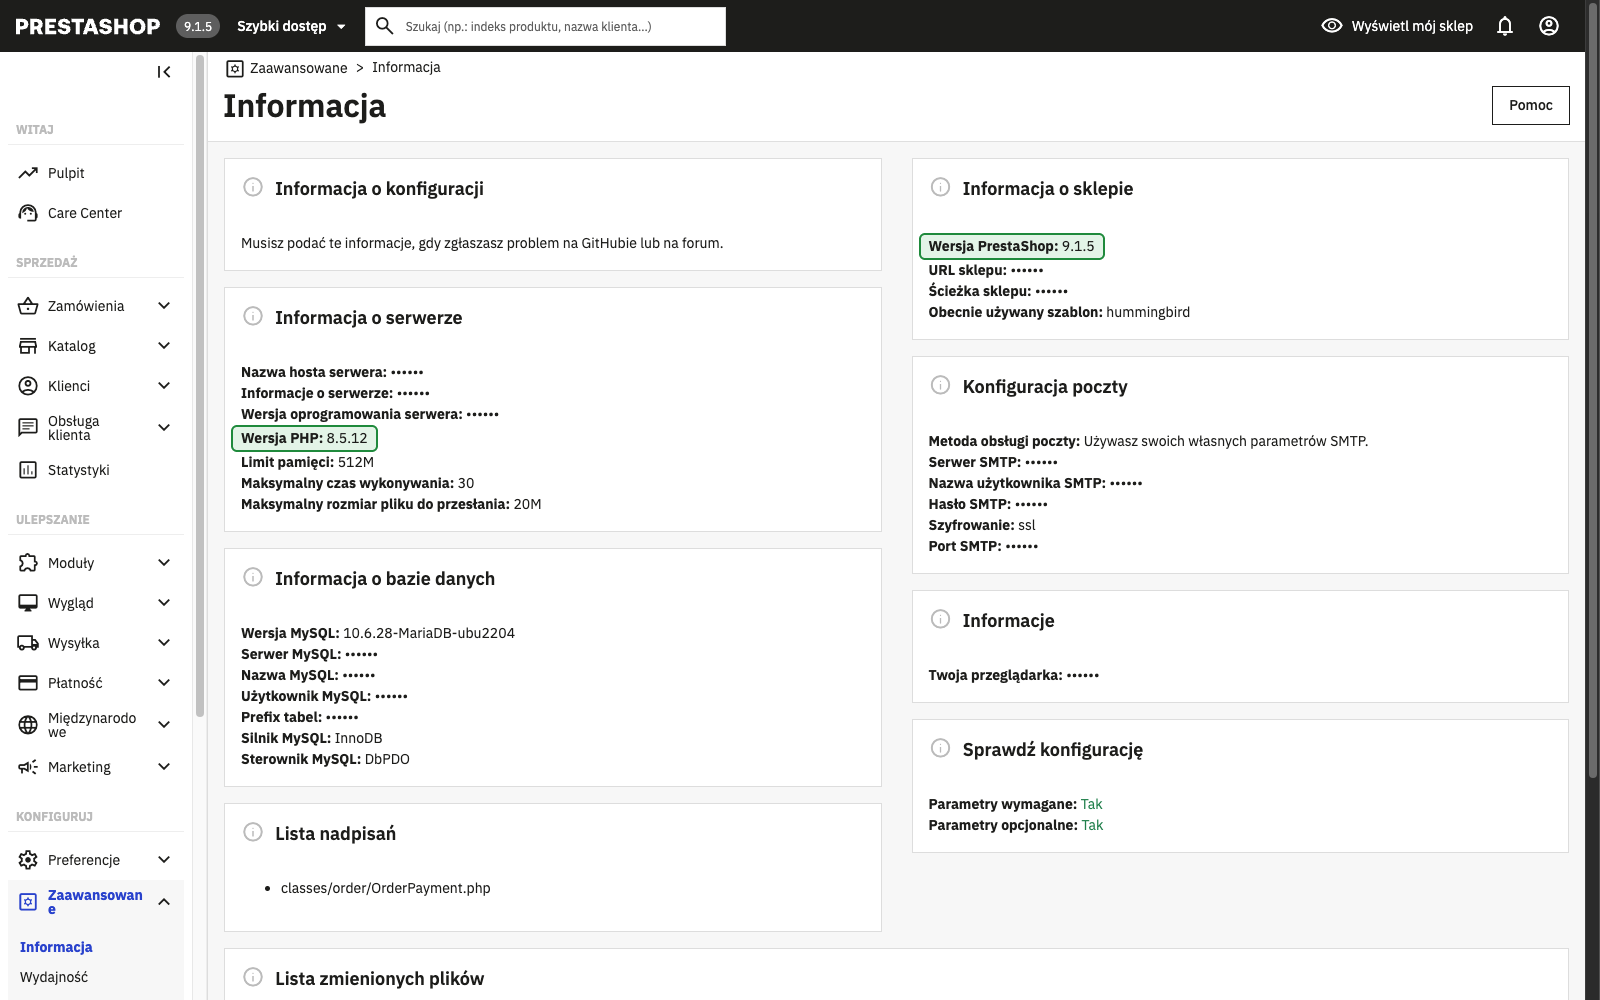
W panelu administracyjnym PrestaShop, na stronie Zaawansowane > Informacje. Widać tam wersję PrestaShop i wersję PHP. Numer wersji PrestaShop jest też widoczny w lewym górnym rogu, obok logo.
W razie wątpliwości przy zgłoszeniu aktualizacji wystarczy adres sklepu; wersję sprawdzimy sami.
Jeśli PHP jest poprawione, czy sklep jest bezpieczny?
Pod względem luki w PHP tak. PrestaShop i jego moduły mają jednak własne luki, których poprawka PHP nie dotyczy. Dwie są teraz najważniejsze, bo można je wykorzystać bez logowania:
- Moduł filtrów Faceted Search (10/10): w wersjach 3.0.0–4.0.3 jedno żądanie może uruchomić kod na serwerze, jeśli wśród filtrów jest suwak ceny lub wagi. Poprawka: wersja 4.0.4 modułu.
- Formularz kontaktowy (9,3/10): wysłana wiadomość może przejąć panel administracyjny, gdy otworzy ją pracownik. Dotyczy to każdego PrestaShop przed 8.2.6 oraz 9.0.0–9.1.0. Poprawka: 8.2.6, 9.1.1 lub oficjalny moduł hotfix.
Te luki znajdują się we własnych plikach sklepu i firma hostingowa ich nie naprawia. Szczegóły, pozostałe podatne moduły i sposób naprawy starego PrestaShop: Krytyczne luki w PrestaShop: co trzeba teraz naprawić w sklepie.
Co zrobić teraz
Są trzy osobne zadania: poprawienie PHP teraz (hosting), naprawa luk w PrestaShop i modułach teraz (sklep) oraz aktualizacja starego PrestaShop jako zaplanowany projekt.
- Sprawdzić wersje na wspomnianej stronie: PrestaShop i PHP.
- Zapytać firmę hostingową na piśmie, czy PHP, na którym działa sklep, otrzymało październikową poprawkę bezpieczeństwa (oficjalne poprawione wydanie, łatkę albo poprawiony pakiet dystrybucji lub dostawcy LTS).
- Naprawić krytyczne luki w PrestaShop i modułach w sklepie: Faceted Search w wersji 4.0.4 lub nowszej, a lukę w formularzu kontaktowym przez aktualizację lub oficjalny moduł hotfix.
- Zaplanować aktualizację do PrestaShop 9, jeśli sklep działa na starszej wersji. Tylko PrestaShop 9 działa na PHP, które projekt PHP poprawia sam; przy starszym PrestaShop każda przyszła luka w PHP oznacza czekanie na poprawkę od dystrybucji lub dostawcy LTS. Aktualizacja dotyczy szablonu, modułów i danych, dlatego najpierw przygotowuje się ją na kopii testowej, a na produkcję trafia dopiero po sprawdzeniu. Aktualizację można zgłosić na stronie Aktualizacja PrestaShop.
Najczęściej zadawane pytania
P: Czy wystarczy, że firma hostingowa zaktualizuje PHP?
O: Przy PrestaShop 9 tak. Starszy PrestaShop nie działa na oficjalnych poprawionych wydaniach PHP; tam potrzebna jest poprawiona kompilacja starego PHP (łatka albo pakiet dystrybucji lub dostawcy LTS), którą może zainstalować firma hostingowa.
P: Mój hosting poprawił PHP. Czy sklep jest już w porządku?
O: Pod względem luki w PHP tak. PrestaShop i jego moduły mają własne krytyczne luki (Faceted Search, formularz kontaktowy), które trzeba naprawić w sklepie.
P: Czy wystarczy aktualizacja do najnowszego PrestaShop 8?
O: Nie w przypadku tej luki. PrestaShop 8 obsługuje najwyżej PHP 8.1, dla którego projekt PHP nie wydaje już nowych wersji; także tu poprawka pochodzi z łatki wbudowanej w stare PHP albo z pakietu dystrybucji lub dostawcy LTS.
P: Jak bardzo to pilne?
O: Firmę hostingową warto zapytać od razu, bo luka jest już atakowana. Aktualizację do PrestaShop 9 warto potem przeprowadzić jako zaplanowany projekt; przy PrestaShop 1.6 i 1.7.7 niedługo, bo tam projekt PHP nie dał nawet łatki, a poprawka zależy wyłącznie od tego, skąd pochodzi PHP na serwerze.
Źródła: komunikat bezpieczeństwa PHP, Tenable, php.net, AlmaLinux, Ubuntu, wymagania systemowe PrestaShop 9, PrestaShop 8, PrestaShop 1.7, komunikat dotyczący Faceted Search oraz komunikat dotyczący formularza kontaktowego

