


Il 21 ottobre è stata corretta una grave falla di sicurezza in PHP. PHP è il programma sul server di hosting che fa funzionare i negozi PrestaShop: entra in azione a ogni caricamento di pagina. La falla non dipende dalle impostazioni del negozio, quindi può riguardare qualsiasi negozio PrestaShop, anche quelli piccoli.
Una differenza importante: la correzione non riguarda PrestaShop, ma PHP. Il progetto PHP ha pubblicato versioni corrette ufficiali solo per le versioni di PHP che supporta ancora; le correzioni per i PHP più vecchi arrivano dalle distribuzioni Linux e dai fornitori di supporto a lungo termine (LTS). Ogni versione di PrestaShop però supporta solo determinate versioni di PHP: è quindi la versione di PrestaShop a decidere se sotto il negozio può girare un PHP corretto ufficiale oppure serve una build corretta del vecchio PHP.
Non sei un tecnico?In breve: qual è il problema?
Sotto il negozio c’è un programma sul server di hosting che serve ogni pagina. In questo programma è stata trovata una falla grave: attraverso di essa qualcuno dall’esterno può entrare nel negozio, e attacchi di questo tipo sono già in corso.
La falla è stata corretta, ma la correzione deve installarla il fornitore di hosting. Con un PrestaShop recente si tratta di un aggiornamento di routine. Con un PrestaShop vecchio serve solo una versione corretta a parte, e non tutti i fornitori di hosting ce l’hanno.
Cosa fare: invia al fornitore di hosting la domanda qui sotto. Se il negozio usa un PrestaShop vecchio, pianifica anche l’aggiornamento, così la prossima volta basterà una correzione di routine. Oltre a PHP, in questo momento ci sono falle critiche in PrestaShop e in alcuni moduli; quelle si correggono sul negozio, non le corregge l’hosting.
Domanda per il fornitore di hosting
Il PHP su cui gira il mio negozio ha ricevuto la correzione di sicurezza di ottobre (CVE-2026-109618, CVE-2026-109619)? Se non l’ha ricevuta, quando verrà installata?
Cosa significa in pratica?
Sfruttando la falla, un aggressore può entrare senza effettuare l’accesso, con una semplice richiesta, e nel caso peggiore eseguire un proprio programma sul server. A quel punto possono essere a rischio i dati dei clienti, gli ordini e il negozio stesso.
Secondo le aziende di sicurezza, la falla viene già sfruttata negli attacchi, quindi conviene occuparsene subito.
Quali versioni di PHP hanno una correzione?
- PHP 8.2, 8.3, 8.4 e 8.5: esiste una release corretta ufficiale (8.2.35, 8.3.36, 8.4.27, 8.5.12). Il fornitore di hosting deve semplicemente aggiornarle.
- PHP 7.4, 8.0 e 8.1: nessuna nuova release ufficiale. Il team di sicurezza di PHP ha pubblicato una patch, e le distribuzioni Linux e i fornitori LTS mettono a disposizione i propri pacchetti corretti. Con uno di questi il fornitore di hosting può correggere il vecchio PHP.
- PHP 7.3 e precedenti: nessuna correzione dal progetto PHP, nemmeno una patch. Alcune distribuzioni Linux (per esempio AlmaLinux, Ubuntu con supporto esteso) e alcuni fornitori LTS hanno corretto i propri pacchetti PHP vecchi; se sul server gira un PHP di questo tipo, può dirlo il fornitore di hosting.
Se la correzione non può essere installata subito, l’avviso di PHP descrive anche impostazioni temporanee che riducono il rischio, ma non lo eliminano. Può applicarle il fornitore di hosting.
Nel frattempo le piattaforme di hosting hanno distribuito pacchetti corretti anche per le versioni di PHP più vecchie; cPanel, per esempio, lo ha fatto per PHP 8.1 il 20 ottobre 2026. Il numero di versione non cambia (il PHP 8.1 corretto indica ancora 8.1.34), quindi dalla versione non si capisce se la correzione c’è: chiedilo al tuo fornitore di hosting.
Quale PrestaShop gira su quale PHP?
| PrestaShop | PHP più recente supportato | Da dove arriva la correzione |
|---|---|---|
| 9.1 | 8.5 | release PHP corretta ufficiale |
| 9.0 | 8.4 | release PHP corretta ufficiale |
| 8.0 – 8.2 | 8.1 | patch, distribuzione o fornitore LTS |
| 1.7.8 | 7.4 | patch, distribuzione o fornitore LTS |
| 1.7.7 | 7.3 | solo distribuzione o fornitore LTS |
| 1.7.6 e precedenti, 1.6 | 7.2 o precedente | solo distribuzione o fornitore LTS |
La colonna “PHP più recente supportato” riprende i requisiti di sistema ufficiali di PrestaShop (le fonti sono in fondo all’articolo).
In breve, versione per versione:
- PrestaShop 9 Gira su una release PHP corretta ufficiale. Basta che il fornitore di hosting aggiorni PHP alla release corretta. Se il negozio gira ancora su PHP 8.1, prima deve passare a 8.2 o a una versione più recente; PrestaShop 9 lo supporta.
- PrestaShop 8 e 1.7.8 Non gira su una release PHP corretta ufficiale, perché il PHP più recente che supporta (8.1 e 7.4) non riceve più nuove release. Qui protegge una build corretta del vecchio PHP: la patch, oppure il pacchetto corretto di una distribuzione Linux o di un fornitore LTS. Se sul server c’è uno di questi, il negozio è protetto da questa falla. A lungo termine, l’aggiornamento a PrestaShop 9 porta a un PHP che il progetto PHP corregge direttamente.
- PrestaShop 1.7.7 e precedenti, 1.6 Supporta al massimo PHP 7.3, per il quale il progetto PHP non fornisce alcuna correzione, nemmeno una patch. La protezione dipende dal fatto che il PHP sul server sia stato corretto dalla distribuzione Linux o da un fornitore LTS; può dirlo il fornitore di hosting. A lungo termine, anche qui l’aggiornamento a PrestaShop 9 porta a un PHP che il progetto PHP corregge direttamente.
Come vedo quale versione ho?
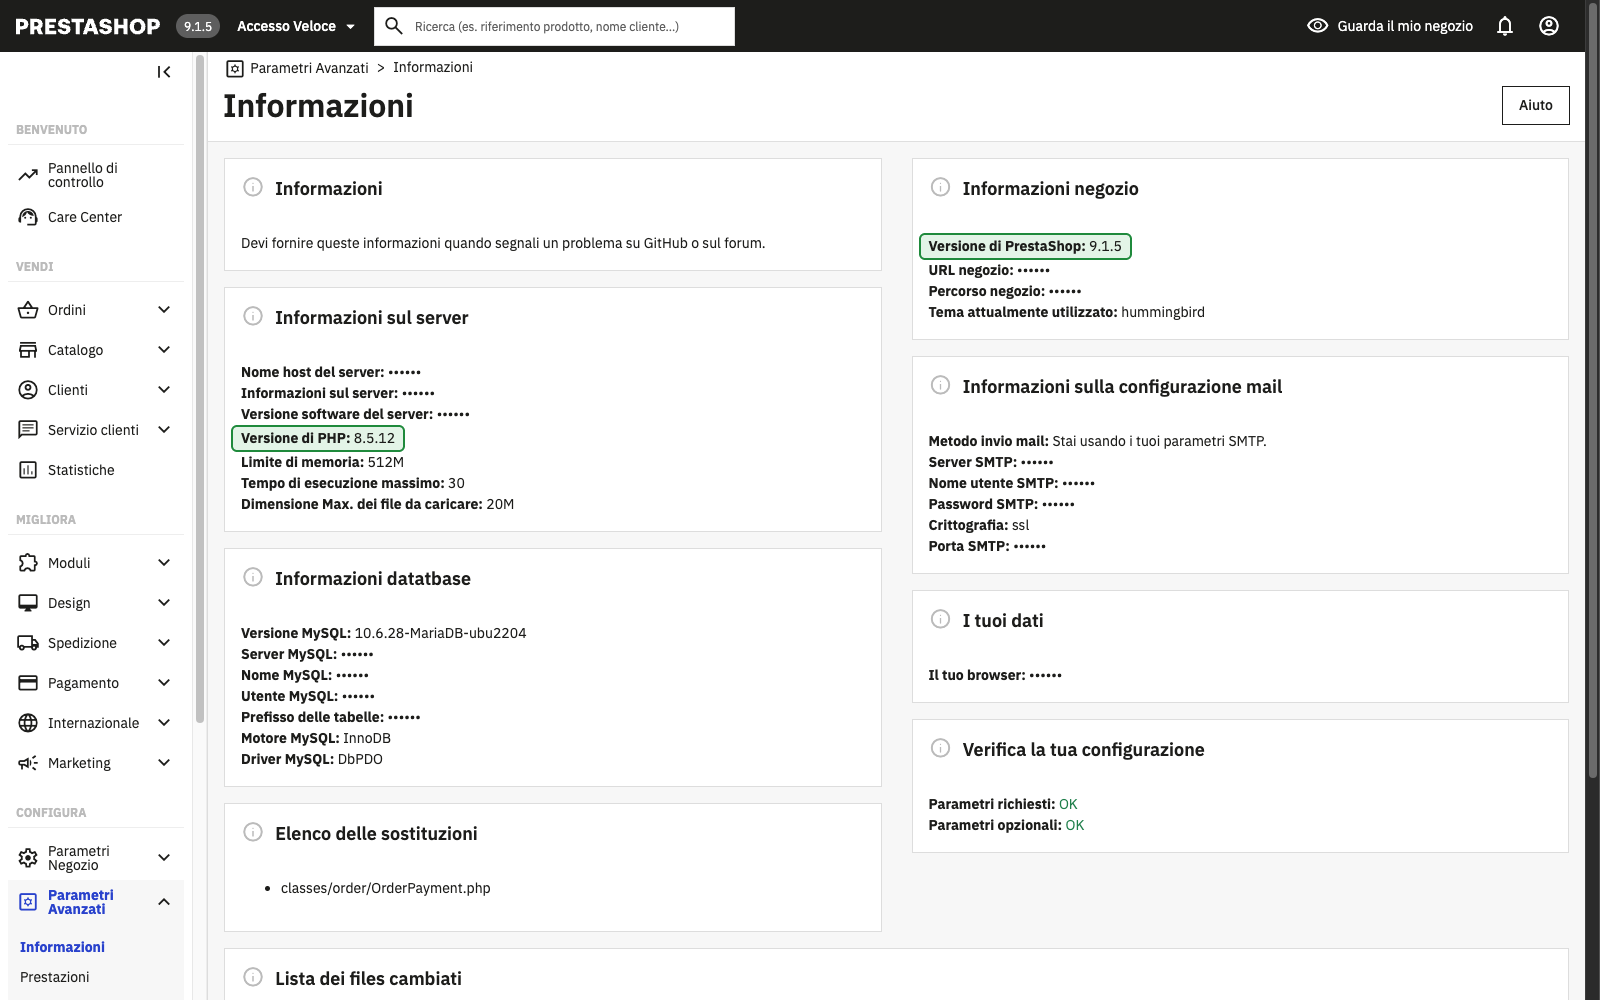
Nel pannello di amministrazione di PrestaShop, alla pagina Parametri Avanzati > Informazioni. Lì sono indicate la versione di PrestaShop e quella di PHP. Il numero di versione di PrestaShop compare anche in alto a sinistra, accanto al logo.
Nel dubbio, per richiedere l’aggiornamento basta l’indirizzo del negozio; la versione la controlliamo noi.
Se PHP è corretto, il negozio è al sicuro?
Dalla falla di PHP, sì. Ma PrestaShop e i suoi moduli hanno falle proprie, che una correzione di PHP non tocca. In questo momento ne contano soprattutto due, perché si possono sfruttare senza effettuare l’accesso:
- Modulo di filtri Faceted Search (10/10): nelle versioni 3.0.0–4.0.3 una sola richiesta può eseguire codice sul server, se tra i filtri c’è un cursore per prezzo o peso. Correzione: la versione 4.0.4 del modulo.
- Modulo di contatto (9.3/10): un messaggio inviato può consegnare il back office a chi lo ha scritto quando un membro dello staff lo apre. Riguarda ogni PrestaShop precedente alla 8.2.6 e le versioni 9.0.0–9.1.0. Correzione: 8.2.6, 9.1.1 oppure il modulo hotfix ufficiale.
Queste falle si trovano nei file del negozio stesso, e il fornitore di hosting non le corregge. Dettagli, gli altri moduli interessati e come correggere un PrestaShop vecchio: Vulnerabilità critiche di PrestaShop: cosa correggere subito sul tuo negozio.
Cosa fare adesso
Ci sono tre compiti distinti: correggere PHP subito (lo fa l’hosting), correggere subito le falle di PrestaShop e dei suoi moduli (sul negozio) e aggiornare un PrestaShop vecchio come progetto pianificato.
- Controlla le versioni nella pagina indicata sopra: PrestaShop e PHP.
- Chiedi per iscritto al fornitore di hosting se il PHP su cui gira il negozio ha ricevuto la correzione di sicurezza di ottobre (una release corretta ufficiale, la patch oppure il pacchetto corretto della distribuzione o del fornitore LTS).
- Correggi le falle critiche di PrestaShop e dei suoi moduli sul negozio: Faceted Search alla versione 4.0.4 o successiva, e la falla del modulo di contatto corretta con un aggiornamento o con il modulo hotfix ufficiale.
- Pianifica l’aggiornamento a PrestaShop 9 se il negozio usa una versione precedente. Solo PrestaShop 9 gira su un PHP che il progetto PHP corregge direttamente; con un PrestaShop più vecchio, per ogni futura falla di PHP bisogna attendere una correzione dalla distribuzione o da un fornitore LTS. L’aggiornamento tocca il tema, i moduli e i dati, quindi si prepara prima su una copia di prova e va online solo dopo i controlli. Puoi richiedere l’aggiornamento nella pagina Aggiornamento di PrestaShop.
Domande frequenti
D: Basta che il fornitore di hosting aggiorni PHP?
R: Con PrestaShop 9, sì. Un PrestaShop più vecchio non gira sulle release PHP corrette ufficiali; lì serve una build corretta del vecchio PHP (la patch, oppure un pacchetto di una distribuzione o di un fornitore LTS), che può installare il fornitore di hosting.
D: Il mio hosting ha corretto PHP. Ora il negozio è a posto?
R: Dalla falla di PHP, sì. PrestaShop e i suoi moduli hanno però falle critiche proprie (Faceted Search, il modulo di contatto) che vanno corrette sul negozio.
D: Basta aggiornare all’ultimo PrestaShop 8?
R: Per questa falla no. PrestaShop 8 supporta al massimo PHP 8.1, per il quale il progetto PHP non pubblica più nuove versioni; anche qui la correzione arriva da una patch integrata nel vecchio PHP o da un pacchetto di una distribuzione o di un fornitore LTS.
D: Quanto è urgente?
R: Chiedi subito al fornitore di hosting, perché la falla è già sotto attacco. L’aggiornamento a PrestaShop 9 conviene farlo dopo, come progetto pianificato; con PrestaShop 1.6 e 1.7.7 a breve, perché lì il progetto PHP non ha fornito nemmeno una patch e la correzione dipende interamente da dove proviene il PHP sul server.
Fonti: avviso di sicurezza di PHP, Tenable, php.net, AlmaLinux, Ubuntu, requisiti di sistema di PrestaShop 9, PrestaShop 8, PrestaShop 1.7, avviso su Faceted Search e avviso sul modulo di contatto

