


Negli ultimi mesi sono state rese pubbliche diverse falle critiche che permettono a un estraneo di prendere il controllo di un negozio senza fare login: nel modulo di filtri predefinito, nel modulo di contatto e nel page builder incluso in molti temi commerciali. In questo articolo le vediamo una per una: chi è interessato, come verificare e come si corregge.
Non sei un tecnico?In breve: qual è il problema e cosa va fatto?
PrestaShop e alcuni moduli molto diffusi hanno falle note che permettono a estranei di entrare in un negozio senza password e di arrivare agli ordini, ai dati dei clienti o al server stesso.
Queste falle vanno corrette sul negozio: con un aggiornamento oppure, dove l'aggiornamento non è possibile, applicando la correzione alla versione già installata.
Cosa fare: chiedi a chi segue il tuo negozio se i punti qui sotto sono stati sistemati. Se nessuno se ne occupa, puoi chiederci di controllare il negozio con il modulo più in basso.
Domande per il tuo sviluppatore
Quale versione del modulo Faceted Search è installata, ed è la 4.0.4 o successiva? La falla del modulo di contatto (CVE-2026-44212) è stata corretta, aggiornando PrestaShop o con il modulo hotfix ufficiale? Nel negozio c'è Ap PageBuilder o un altro modulo dei temi Leo, e in quale versione? Sul server sono rimasti moduli che non si usano più?
Quali falle di PrestaShop sono critiche in questo momento?
| Falla | Cosa permette | Interessati | Correzione |
|---|---|---|---|
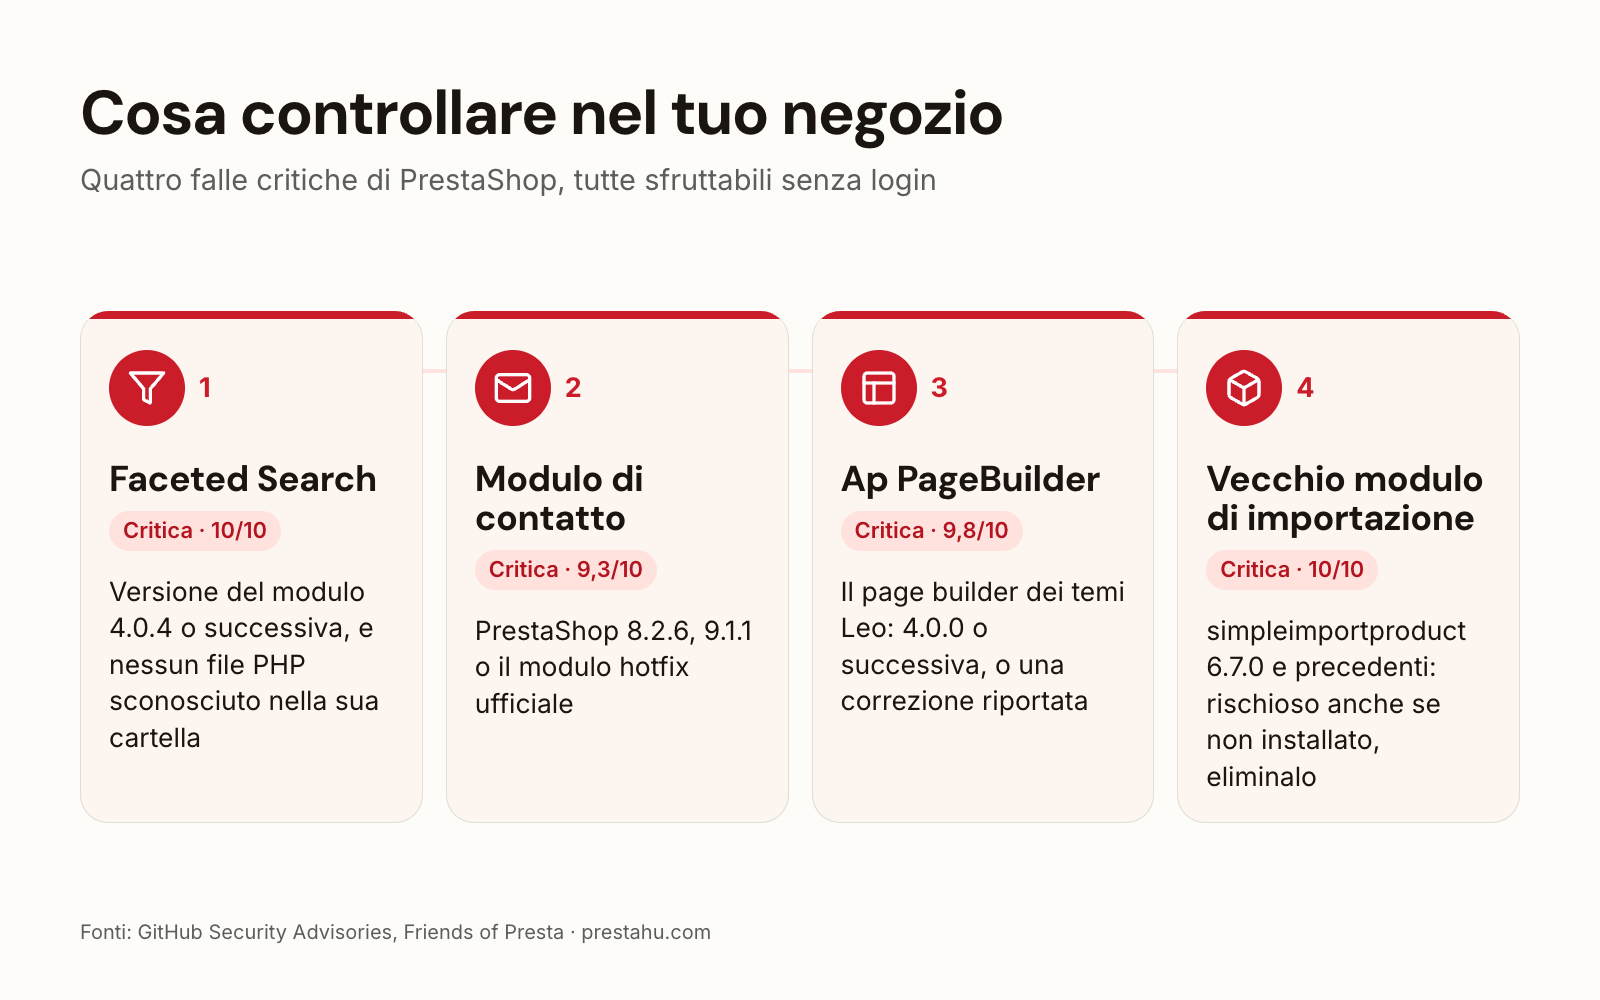
| Modulo di filtri Faceted Search CVE-2026-54159, 10/10 | eseguire codice sul server senza login | modulo 3.0.0–4.0.3, se tra i filtri c'è uno slider per prezzo o peso | modulo 4.0.4 |
| Modulo di contatto CVE-2026-44212, 9,3/10 | prendere il controllo del back office tramite un messaggio inviato | ogni PrestaShop precedente alla 8.2.6, e 9.0.0–9.1.0 | 8.2.6, 9.1.1 o il modulo hotfix ufficiale |
| Ap PageBuilder (temi Leo) CVE-2022-22897, 9,8/10 CVE-2024-6648, 8,7/10 | accesso al database; lettura di qualsiasi file sul server | 2.4.5 e precedenti; prima della 4.0.0 | una versione più recente del modulo o una correzione riportata sulla versione installata |
| Modulo di importazione prodotti (simpleimportproduct) CVE-2024-25846, 10/10 | caricare un file PHP senza login | 6.7.0 e precedenti, anche se non installato | una versione più recente, oppure eliminare il modulo dal server |
Il punteggio è la scala standard di gravità del settore (CVSS); sopra 9 una falla è considerata critica. Per ogni falla esiste un bollettino pubblico, linkato in fondo all'articolo.
Qual è il problema del modulo di filtri Faceted Search?
Faceted Search è il modulo di filtri predefinito di PrestaShop, quello che i clienti usano nelle pagine di categoria per restringere i prodotti per prezzo, marca o caratteristica. Nelle versioni dalla 3.0.0 alla 4.0.3, una sola richiesta da parte di qualcuno non loggato poteva eseguire codice sul server, con il rischio di perdere il controllo completo del negozio e del server. In pratica, gli attaccanti di solito lasciano un proprio file PHP nella cartella del modulo.
È interessato ogni negozio con la versione dalla 3.0.0 alla 4.0.3 del modulo, se tra i filtri c'è uno slider per prezzo o peso. La correzione è la versione 4.0.4 del modulo, uscita il 3 giugno 2026. Se il modulo non si può aggiornare perché la versione di PrestaShop è troppo vecchia, la correzione si può applicare a mano a un file della versione installata.
Se il tuo negozio ha usato una versione interessata, PrestaShop consiglia di cercare segni di intrusione: file PHP sconosciuti nella cartella modules/ps_facetedsearch/. Se ne trovi, aggiornare il modulo non basta e il negozio va analizzato a fondo.
Qual è il problema del modulo di contatto?
Chiunque poteva inviare il modulo di contatto pubblico con un indirizzo e-mail che nascondeva del codice. Quando un membro del personale apriva quel messaggio nel back office, in Servizio clienti, il codice veniva eseguito nel suo browser e l'attaccante poteva prendere il controllo della sua sessione, con accesso a ordini, dati dei clienti e impostazioni, senza bisogno di password.
La falla è nel codice di PrestaShop stesso, quindi riguarda ogni versione precedente alla 8.2.6, comprese la 1.7 e la 1.6. Non esiste un'impostazione che la aggiri. È corretta nella 8.2.6 e nella 9.1.1 e, per i negozi che non possono aggiornare, PrestaShop ha rilasciato un modulo hotfix ufficiale che funziona sulla 1.7, sulla 8 e sulla 9. Sulla 1.6 e sulle altre versioni non supportate dall'hotfix, la correzione va applicata a mano al template del back office.
Qual è il problema di Ap PageBuilder e dei temi Leo?
Ap PageBuilder (appagebuilder) è un modulo page builder incluso in molti temi commerciali per PrestaShop, soprattutto quelli di Leo Theme e Apollo Theme. Spesso chi gestisce il negozio non sa nemmeno di averlo installato. Ha due falle critiche note:
- 2.4.5 e precedenti: il database si può leggere e modificare senza login, il che può portare all'accesso come amministratore e alla fuga dei dati dei clienti (9,8/10).
- Prima della 4.0.0: qualsiasi file sul server si può leggere senza login, compresa la configurazione del negozio e la password del database (8,7/10).
Il codice d'attacco per entrambe è pubblico e, secondo il gruppo di sicurezza Friends of Presta, le richieste codificate possono superare la maggior parte dei firewall per applicazioni web. Nei negozi che abbiamo controllato andavano corretti anche altri moduli Leo forniti con il tema (slideshow, login rapido, blog), quindi ha senso verificare insieme tutti i moduli del tema.
Perché un vecchio modulo inutilizzato è un rischio?
Disattivare o disinstallare un modulo può lasciarne i file sul server, e i file PHP del modulo vengono comunque eseguiti se richiamati direttamente, anche quando PrestaShop si è dimenticato del modulo. Il nostro articolo sui rischi dei moduli spiega la differenza tra disattivare, disinstallare ed eliminare.
Un esempio è il modulo di importazione prodotti simpleimportproduct: nella versione 6.7.0 e precedenti chiunque poteva caricare un file PHP nel negozio. Friends of Presta riferisce che questa falla viene usata su larga scala per inserire nei negozi codice che ruba i dati delle carte. Un negozio che abbiamo analizzato era stato violato proprio tramite un modulo di importazione di questo tipo, rimasto sul server senza essere installato.
E se il mio PrestaShop è troppo vecchio per ricevere aggiornamenti?
PrestaShop ha pubblicato le versioni corrette nei rami 8.2 e 9.1 (8.2.6 e 9.1.1). Su un negozio più vecchio (1.6, 1.7, 8.0–8.1) un aggiornamento completo coinvolge anche il tema e i moduli, quindi non sempre si può fare subito. In questo caso la correzione si può riportare sulla versione che usi: il file vulnerabile viene modificato come quello corretto, e il resto del negozio resta com'è. La nostra panoramica degli aggiornamenti di sicurezza 2026 elenca le correzioni nei rami supportati, versione per versione.
La soluzione a lungo termine resta comunque l'aggiornamento a una versione supportata, perché solo lì la correzione della prossima falla arriva da sola.
Cosa devo fare adesso?
- Controlla la versione di Faceted Search in Moduli > Gestione moduli. Se è inferiore alla 4.0.4, aggiornala o applica la correzione, e cerca file PHP sconosciuti nella cartella del modulo.
- Correggi la falla del modulo di contatto aggiornando alla 8.2.6 o alla 9.1.1, oppure con il modulo hotfix ufficiale. Fino ad allora, fai attenzione quando apri i messaggi del Servizio clienti.
- Passa in rassegna i moduli del tema: c'è Ap PageBuilder o un altro modulo Leo, e in quale versione.
- Elimina dal server i moduli inutilizzati, soprattutto i vecchi moduli di importazione ed esportazione.
La falla di PHP di ottobre è una questione a parte, che corregge il tuo provider di hosting; ne parla il nostro articolo sulla falla di PHP.
Domande frequenti
D: Come scopro quale versione di PrestaShop usa il mio negozio?
R: Nel back office, in Parametri avanzati > Informazioni. La falla del modulo di contatto va corretta su ogni versione precedente alla 8.2.6 e sulla 9.0.0–9.1.0.
D: Come faccio a sapere se nel mio negozio c'è Ap PageBuilder?
R: Cercalo in Moduli > Gestione moduli, mostrando anche i moduli disattivati. Se i suoi file sono sul server senza che il modulo sia installato, li vedrai solo nella cartella modules dell'account di hosting.
D: Quanto è urgente?
R: Le falle di Faceted Search e del modulo di contatto si possono sfruttare senza login e i dettagli sono pubblici, quindi conviene correggerle subito. Un aggiornamento completo di PrestaShop può seguire, pianificato.
D: E se il negozio è già stato violato?
R: Allora aggiornare non basta: vanno trovati e rimossi i file dell'attaccante e gli eventuali account amministratore creati, e vanno sostituite password e chiavi segrete. Il nostro controllo copre anche questo.
Fonti: Bollettino su Faceted Search (GitHub), PrestaShop: aggiornamento di Faceted Search, Bollettino sul modulo di contatto (GitHub), PrestaShop 8.2.6, Friends of Presta: Ap PageBuilder (2023), Friends of Presta: Ap PageBuilder (2025), Friends of Presta: simpleimportproduct

