


Ces derniers mois, plusieurs failles critiques ont été rendues publiques qui permettent à une personne extérieure de prendre le contrôle d’une boutique sans se connecter : dans le module de filtres par défaut, dans le formulaire de contact et dans le constructeur de pages livré avec de nombreux thèmes commerciaux. Cet article les passe en revue une par une : qui est concerné, comment vérifier, et comment corriger.
Pas technicien ?En bref : quel est le problème, et que faut-il faire ?
PrestaShop et certains modules très répandus présentent des failles connues qui permettent à des inconnus d’entrer dans une boutique sans mot de passe et d’accéder aux commandes, aux données clients, voire au serveur lui-même.
Ces failles doivent être corrigées sur la boutique : par une mise à jour ou, lorsqu’une mise à jour n’est pas possible, en appliquant le correctif à la version déjà en place.
Que faire : demandez à la personne qui assure la maintenance de votre boutique si les points ci-dessous sont traités. Si personne ne s’en occupe, vous pouvez nous demander d’examiner la boutique avec le formulaire plus bas.
Questions pour votre développeur
Quelle version du module Faceted Search est installée, et est-ce la 4.0.4 ou une version ultérieure ? La faille du formulaire de contact (CVE-2026-44212) a-t-elle été corrigée, par une mise à jour de PrestaShop ou avec le module de correctif officiel ? La boutique utilise-t-elle Ap PageBuilder ou un autre module des thèmes Leo, et en quelle version ? Reste-t-il sur le serveur des modules qui ne sont plus utilisés ?
Quelles failles de PrestaShop sont critiques en ce moment ?
| Faille | Ce qu’elle permet | Concerné | Correctif |
|---|---|---|---|
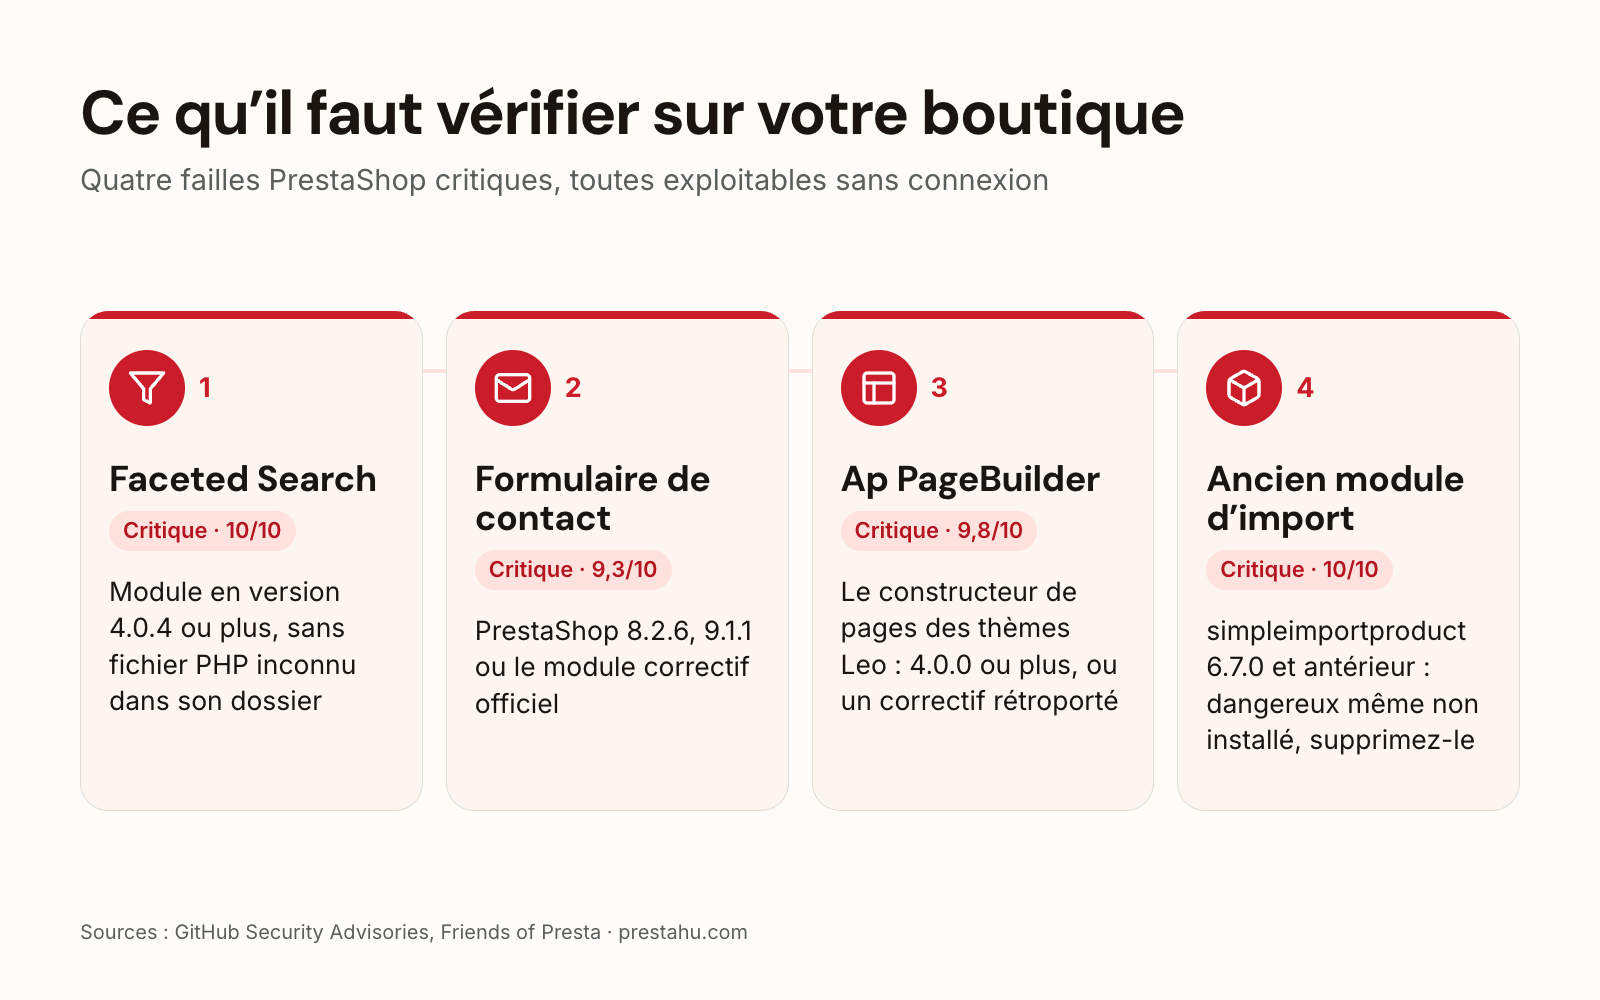
| Module de filtres Faceted Search CVE-2026-54159, 10/10 | exécuter du code sur le serveur sans connexion | module 3.0.0–4.0.3, lorsque les filtres comprennent un curseur de prix ou de poids | module 4.0.4 |
| Formulaire de contact CVE-2026-44212, 9,3/10 | prendre le contrôle du back-office au moyen d’un message envoyé | tout PrestaShop antérieur à 8.2.6, et 9.0.0–9.1.0 | 8.2.6, 9.1.1 ou le module de correctif officiel |
| Ap PageBuilder (thèmes Leo) CVE-2022-22897, 9,8/10 CVE-2024-6648, 8,7/10 | accès à la base de données ; lecture de n’importe quel fichier du serveur | 2.4.5 et antérieures ; avant 4.0.0 | une version plus récente du module ou un correctif rétroporté |
| Module d’import de produits (simpleimportproduct) CVE-2024-25846, 10/10 | envoyer un fichier PHP sans connexion | 6.7.0 et antérieures, même s’il n’est pas installé | une version plus récente, ou la suppression du module du serveur |
La note est l’indice de gravité standard du secteur (CVSS) ; au-dessus de 9, une faille est considérée comme critique. Chaque faille fait l’objet d’un avis public, dont le lien figure en fin d’article.
Quel est le problème du module de filtres Faceted Search ?
Faceted Search est le module de filtres par défaut de PrestaShop, celui que les acheteurs utilisent sur les pages catégorie pour affiner les produits par prix, marque ou caractéristique. Dans les versions 3.0.0 à 4.0.3, une seule requête envoyée par une personne non connectée pouvait exécuter du code sur le serveur, ce qui peut mener à une prise de contrôle complète de la boutique et du serveur. En pratique, les attaquants déposent généralement leur propre fichier PHP dans le dossier du module.
Toute boutique qui utilise les versions 3.0.0 à 4.0.3 du module est concernée si ses filtres comprennent un curseur de prix ou de poids. Le correctif est la version 4.0.4 du module, publiée le 3 juin 2026. Si le module ne peut pas être mis à jour parce que la version de PrestaShop est trop ancienne, le correctif peut être appliqué à la main sur un fichier de la version installée.
Si votre boutique a utilisé une version concernée, PrestaShop recommande de rechercher des signes d’intrusion : des fichiers PHP inconnus dans le dossier modules/ps_facetedsearch/. Si vous en trouvez, la mise à jour du module ne suffit pas et la boutique doit faire l’objet d’une véritable investigation.
Quel est le problème du formulaire de contact ?
N’importe qui pouvait envoyer le formulaire de contact public avec une adresse e-mail contenant du code caché. Lorsqu’un membre de l’équipe ouvrait ce message dans le back-office, sous SAV (service client), le code s’exécutait dans son navigateur et l’attaquant pouvait s’emparer de sa session, avec accès aux commandes, aux données clients et aux réglages, sans mot de passe.
La faille se trouve dans le code de PrestaShop lui-même : elle concerne donc toutes les versions antérieures à 8.2.6, y compris 1.7 et 1.6. Aucun réglage ne permet de la contourner. Elle est corrigée dans les versions 8.2.6 et 9.1.1, et pour les boutiques qui ne peuvent pas être mises à jour, PrestaShop a publié un module de correctif officiel qui fonctionne sur 1.7, 8 et 9. Sur 1.6 et les autres versions non prises en charge par ce module, le correctif doit être appliqué à la main dans le gabarit du back-office.
Quel est le problème d’Ap PageBuilder et des thèmes Leo ?
Ap PageBuilder (appagebuilder) est un module de construction de pages fourni avec de nombreux thèmes PrestaShop commerciaux, surtout ceux de Leo Theme et d’Apollo Theme. Souvent, le marchand ne sait même pas qu’il est installé. Il présente deux failles critiques connues :
- 2.4.5 et antérieures : la base de données peut être lue et modifiée sans connexion, ce qui peut mener à un accès administrateur et à une fuite des données clients (9,8/10).
- Avant 4.0.0 : n’importe quel fichier du serveur peut être lu sans connexion, y compris la configuration de la boutique et le mot de passe de sa base de données (8,7/10).
Le code d’attaque est public pour les deux, et selon le groupe de sécurité Friends of Presta, les requêtes encodées peuvent passer à travers la plupart des pare-feu applicatifs web. Sur les boutiques que nous avons examinées, d’autres modules Leo livrés avec le thème (diaporama, connexion rapide, blog) devaient eux aussi être corrigés : il est donc judicieux de vérifier ensemble tous les modules du thème.
Pourquoi un ancien module inutilisé est-il un risque ?
Désactiver ou désinstaller un module peut laisser ses fichiers sur le serveur, et les fichiers PHP du module s’exécutent toujours lorsqu’ils sont appelés directement, même après que PrestaShop a oublié le module. Notre article sur les risques liés aux modules explique la différence entre désactiver, désinstaller et supprimer.
Le module d’import de produits simpleimportproduct en est un bon exemple : dans la version 6.7.0 et les précédentes, n’importe qui pouvait envoyer un fichier PHP sur la boutique. Friends of Presta signale que cette faille est exploitée à grande échelle pour implanter du code de vol de cartes bancaires sur des boutiques. L’une des boutiques sur lesquelles nous avons enquêté a été piratée précisément par ce type de module d’import, resté sur le serveur sans être installé.
Et si ma version de PrestaShop est trop ancienne pour recevoir des mises à jour ?
PrestaShop a publié les versions corrigées dans les branches 8.2 et 9.1 (8.2.6 et 9.1.1). Sur une boutique plus ancienne (1.6, 1.7, 8.0–8.1), une mise à niveau complète touche aussi le thème et les modules, et ne peut donc pas toujours se faire immédiatement. Dans ce cas, le correctif peut être rétroporté sur la version utilisée : le fichier vulnérable est modifié pour correspondre au fichier corrigé, et le reste de la boutique ne change pas. Notre panorama des mises à jour de sécurité de 2026 liste les correctifs des branches maintenues, version par version.
La solution à long terme reste une mise à niveau vers une version maintenue, car c’est seulement là que le correctif de la prochaine faille arrivera de lui-même.
Que dois-je faire maintenant ?
- Vérifiez la version de Faceted Search sous Modules > Gestionnaire de modules. Si elle est inférieure à 4.0.4, mettez-la à jour ou appliquez le correctif, et recherchez des fichiers PHP inconnus dans le dossier du module.
- Corrigez la faille du formulaire de contact en passant à 8.2.6 ou 9.1.1, ou avec le module de correctif officiel. D’ici là, soyez prudent en ouvrant les messages du SAV.
- Passez en revue les modules du thème : y a-t-il Ap PageBuilder ou un autre module Leo, et en quelle version.
- Supprimez du serveur les modules inutilisés, en particulier les anciens modules d’import et d’export.
La faille PHP d’octobre est un sujet distinct, corrigé par votre hébergeur ; notre article sur la faille PHP en parle.
Questions fréquentes
Q : Comment savoir quelle version de PrestaShop utilise ma boutique ?
R : Dans le back-office, sous Paramètres avancés > Informations. La faille du formulaire de contact doit être corrigée sur toutes les versions antérieures à 8.2.6 et sur 9.0.0–9.1.0.
Q : Comment savoir si Ap PageBuilder est présent sur ma boutique ?
R : Recherchez-le sous Modules > Gestionnaire de modules, en affichant aussi les modules désactivés. Si ses fichiers sont sur le serveur sans que le module soit installé, vous ne les verrez que dans le dossier modules de l’hébergement.
Q : Est-ce urgent ?
R : Les failles de Faceted Search et du formulaire de contact peuvent être exploitées sans connexion et les détails sont publics : il vaut la peine de les corriger maintenant. Une mise à niveau complète de PrestaShop peut suivre, de façon planifiée.
Q : Et si la boutique a déjà été piratée ?
R : Dans ce cas, la mise à jour ne suffit pas : il faut trouver et supprimer les fichiers de l’attaquant et tout compte administrateur qu’il a créé, puis remplacer les mots de passe et les clés secrètes. Notre examen couvre aussi ce point.
Sources : Avis de sécurité Faceted Search (GitHub), PrestaShop : mise à jour de Faceted Search, Avis de sécurité du formulaire de contact (GitHub), PrestaShop 8.2.6, Friends of Presta : Ap PageBuilder (2023), Friends of Presta : Ap PageBuilder (2025), Friends of Presta : simpleimportproduct

