


Entre octobre 2025 et octobre 2026, PrestaShop a publié à cinq reprises des correctifs de sécurité pour les branches 8.2 et 9, et une fois séparément pour le module de filtres Faceted Search. Deux des failles ont été classées critiques : l’une pouvait mener, via le formulaire de contact, à une prise de contrôle complète de l’administration, l’autre permettait à n’importe qui d’exécuter du code sur le serveur sans se connecter.
Les failles concernent les boutiques sur lesquelles le correctif n’a pas été installé ; pour les versions qui ne sont plus maintenues, aucune version de PrestaShop ne paraît. Cet article résume ce que chaque version a corrigé, quelles versions reçoivent encore des correctifs, comment les installer et ce qu’il vaut la peine de vérifier maintenant.
Pas technicien ?En bref : dois-je faire quelque chose maintenant ?
Au cours de l’année, PrestaShop a corrigé plusieurs failles qui auraient pu permettre à un inconnu d’entrer dans l’administration de la boutique ou sur le serveur. Un correctif ne protège la boutique qu’une fois installé : il n’arrive pas tout seul.
Les deux points essentiels : la boutique tourne sur la dernière version de sa propre branche (9.1.5 pour la 9.1, 8.2.8 pour la 8.2), et le module de filtres (Faceted Search) est au moins en version 4.0.4. Sur une version plus ancienne qui n’est plus maintenue, mieux vaut prévoir une mise à niveau.
Que faire : demandez à la personne qui gère la boutique si ces points sont en ordre. Vous pouvez lui envoyer les questions ci-dessous.
Questions pour la personne qui gère la boutique
Sur quelle version de PrestaShop tourne la boutique, et la dernière version de sécurité de sa branche est-elle installée (9.1.5 ou 8.2.8) ? Quelle est la version du module de filtres Faceted Search, est-elle au moins en 4.0.4 ? Si elle était plus ancienne, quelqu’un a-t-il recherché des signes d’intrusion ? Avons-nous des sauvegardes régulières et testées des fichiers et de la base de données ?
Qu’a corrigé chaque version depuis l’automne 2025 ?
PrestaShop corrige les failles de sécurité de manière confidentielle et les rend publiques avec la version, dans les notes de version et dans un GitHub Security Advisory. Les correctifs des branches 8.2 et 9 sont toujours sortis le même jour.
| Version | Ce qu’elle corrige | Gravité |
|---|---|---|
| 9.0.3, 8.2.4 3 févr. 2026 | les temps de réponse à la connexion révélaient si un compte existait pour une adresse e-mail | modérée |
| 9.1.0, 8.2.5 23 mars 2026 | gabarits de l’administration : un script pouvait s’exécuter si des données avaient déjà été placées dans la base ; un problème de validation | élevée, faible |
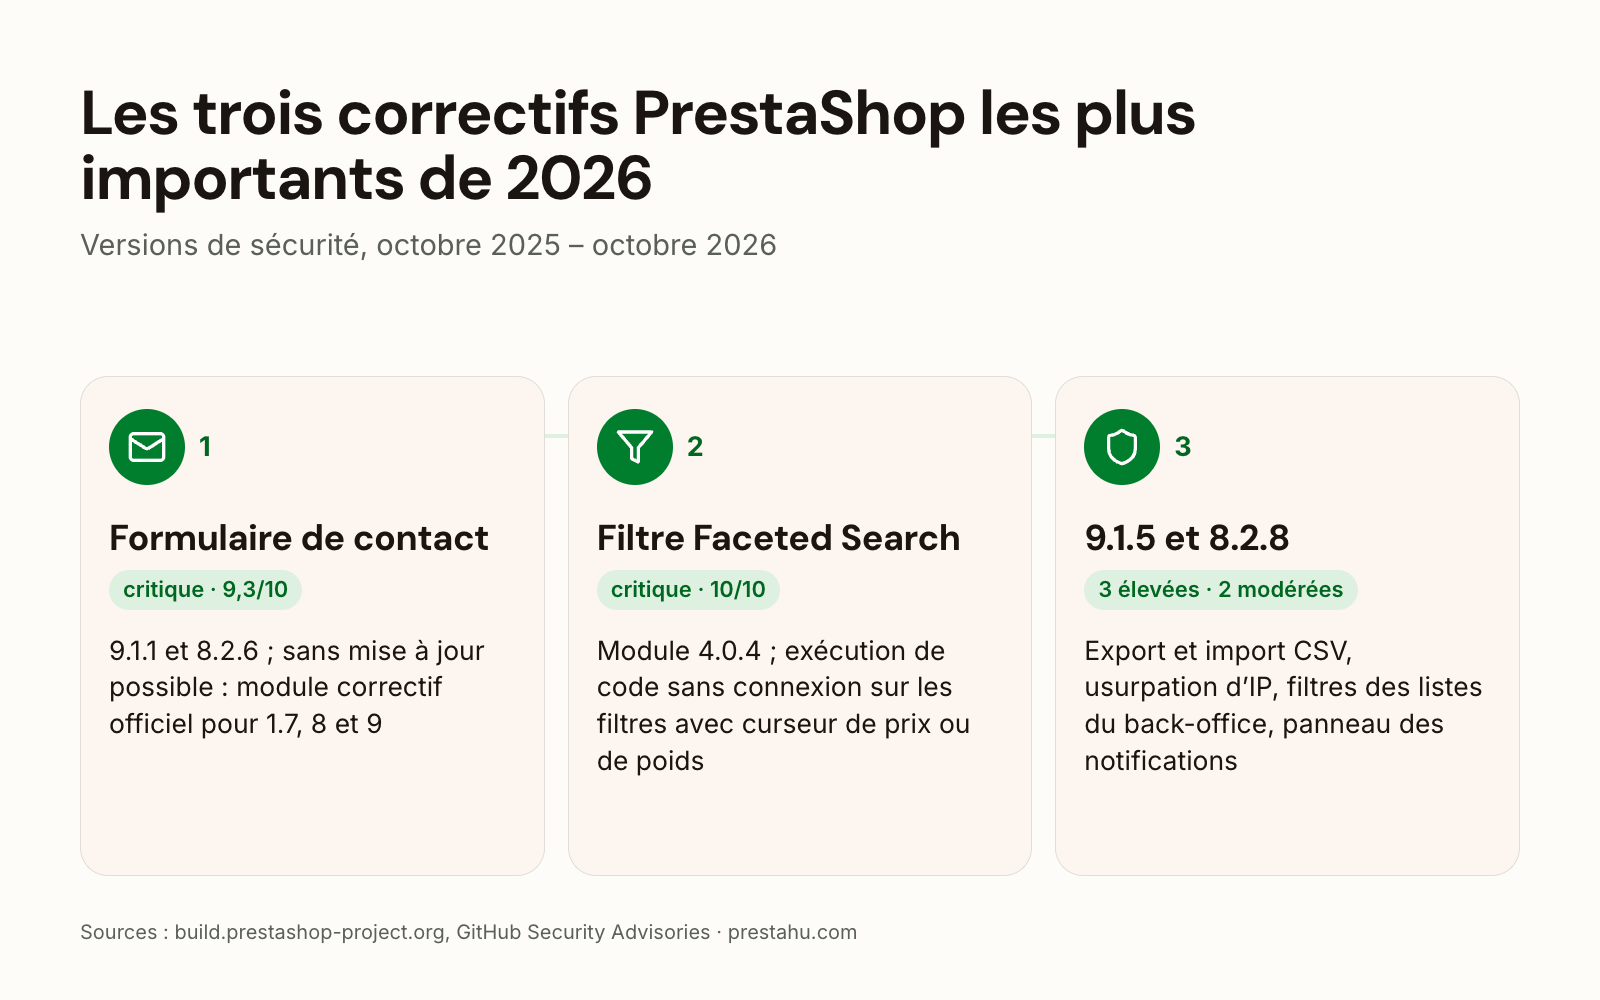
| 9.1.1, 8.2.6 fin avril 2026 | formulaire de contact : un message ouvert dans l’administration pouvait mener à la prise de contrôle de l’administration | critique |
| 9.1.3 21 mai 2026 | correctifs Symfony et Twig, sans modification du code propre à PrestaShop | – |
| Faceted Search 4.0.4 3 juin 2026 | module de filtres : exécution de code sur le serveur sans connexion | critique |
| 9.1.5, 8.2.8 18 août 2026 | cinq failles : export et import CSV, usurpation d’adresse IP, lecture de la base via les filtres des listes de l’administration, panneau des notifications | 3 élevées, 2 modérées |
Les versions 9.1.4 et 8.2.7 (4 juin 2026) sont sorties pour qu’un nouveau téléchargement contienne déjà le module de filtres corrigé ; le code propre à PrestaShop n’a pas changé, et la 9.1.4 apporte aussi des mises à jour de Symfony et de Twig. Les versions 9.0.1, 9.0.2 et 9.2.0 (30 septembre 2026) n’ont pas d’avis de sécurité.
Quelles étaient les deux failles critiques ?
Formulaire de contact (9.1.1 et 8.2.6, 9,3/10) : sans se connecter, n’importe qui pouvait envoyer une adresse e-mail malveillante via le formulaire de contact public. Quand un membre de l’équipe ouvrait le message dans l’administration, un script s’exécutait dans son navigateur, ce qui pouvait mener à une prise de contrôle complète de l’administration. Pour les boutiques qui ne peuvent pas faire la mise à jour tout de suite, PrestaShop a publié un module de correctif officiel qui fonctionne sous PrestaShop 1.7, 8 et 9 ; il s’installe sous Modules > Gestionnaire de modules, avec « Installer un module ».
Module de filtres Faceted Search (4.0.4, 10/10) : une seule requête, sans connexion, pouvait exécuter du code sur le serveur et mener à la compromission complète de la boutique et du serveur. Les versions 3.0.0 à 4.0.3 du module sont concernées sur toute boutique sous PrestaShop 1.7.1.0 ou plus récent, si le filtre comporte un curseur de prix ou de poids. Le correctif est la version 4.0.4 du module, à mettre à jour depuis le menu Modules ; vérifiez ensuite que la version du module est 4.0.4 ou ultérieure.
Si une version concernée du filtre a tourné sur la boutique, PrestaShop conseille de rechercher des signes d’intrusion : des fichiers PHP inconnus dans le dossier modules/ps_facetedsearch/ et des requêtes inhabituelles vers ce dossier dans les journaux du serveur. En présence de tels signes, mettre à jour le module ne suffit pas : la boutique doit être analysée et nettoyée, puis les mots de passe changés.
Que contenaient les cinq correctifs d’août 2026 ?
- Export CSV : une valeur malveillante pouvait s’exécuter comme une formule chez la personne qui ouvrait l’export dans un tableur : le commerçant, un membre de l’équipe, un comptable, ou un client dans son propre export RGPD.
- Import CSV : le serveur téléchargeait sans les vérifier les adresses d’images indiquées dans le fichier. Il fallait pour cela un compte d’administration disposant du droit d’import.
- Usurpation d’adresse IP : derrière un proxy, un CDN ou un répartiteur de charge, n’importe quel visiteur pouvait se prévaloir de n’importe quelle adresse IP, ce qui touche la liste d’IP du mode maintenance et les journaux. Ce point doit aussi être réglé dans la configuration de l’hébergement ou du proxy, que la boutique soit mise à jour ou non.
- Filtres des listes de l’administration : tout membre de l’équipe connecté, même avec les droits les plus restreints, pouvait lire toute la base de données, y compris les tables des clients et des commandes. Le même code défaillant est présent dans PrestaShop 1.7, qui ne reçoit plus de correctifs.
- Panneau des notifications : il affichait les dernières données clients et commandes à n’importe quel membre de l’équipe, sans contrôle des droits. S’agissant de données personnelles, la question relève aussi du RGPD.
Quelles versions de PrestaShop reçoivent encore des correctifs de sécurité ?
- 9.1.5 la dernière version prévue de la branche 9.1 avant la 9.2
- 8.2.8 la dernière version de la branche 8.2
- 1.7.8.11 la dernière version 1.7 (2 janv. 2024)
La 8.2 est en support étendu : elle ne reçoit plus que des correctifs de sécurité et critiques, jusqu’à la sortie de PrestaShop 10.0.0. Toutefois, PrestaShop 8 repose sur Symfony 4.4, qui ne reçoit plus de correctifs de sécurité Symfony, et PrestaShop ne les reporte pas sur la branche 8 ; PrestaShop recommande donc de prévoir le passage à la version 9.
En février 2026, PrestaShop a cité deux versions maintenues : la 9.0 jusqu’à la sortie de la 9.1, et la 8.2. La 8.1 et les versions antérieures n’en font pas partie. Selon la politique de sécurité de PrestaShop, les correctifs ne concernent en général que la dernière version ; selon le principe énoncé dans la documentation pour les développeurs, quand une nouvelle version mineure sort, la version mineure précédente ne reçoit plus de correctifs.
Comment installer les correctifs ?
- Update Assistant : le module de mise à jour officiel de PrestaShop (anciennement 1-Click Upgrade). Il met à jour au sein de la branche de la boutique, par exemple de la 9.1.x vers la 9.1.5 ou de la 8.2.x vers la 8.2.8.
- D’abord une sauvegarde : des fichiers et de la base de données, la vôtre en plus de celle de l’Update Assistant.
- Le module de filtres à part : le correctif de Faceted Search est arrivé séparément de la mise à jour de PrestaShop, sous forme de mise à jour du module dans le menu Modules.
- Ensuite : réactivez les modules que la mise à jour a désactivés, et parcourez la boutique en tant que client.
Au sein d’une même version majeure (par exemple 9.0 → 9.1), PrestaShop indique que le thème et les modules devraient continuer à fonctionner, même si, dans de rares cas, un correctif de sécurité peut nécessiter des ajustements. Avant un changement de version mineure (par exemple 9.1 → 9.2), PrestaShop recommande une copie de test.
Comment être informé des correctifs à temps ?
PrestaShop annonce les correctifs dans les articles de version sur build.prestashop-project.org et dans les avis GitHub, et corrige les problèmes critiques le plus vite possible. Après la faille de Faceted Search, il a conseillé aux commerçants de suivre les avis de sécurité et les ressources de la communauté, comme Friends of Presta.
Les failles propres à PHP sont une autre affaire : c’est l’hébergeur qui les corrige. Un article à part y est consacré : Une faille de sécurité touche les boutiques PrestaShop : que faire maintenant
Que faire maintenant ?
- Vérifiez les versions : la version de PrestaShop figure sous Paramètres avancés > Informations, celle de Faceted Search sous Modules > Gestionnaire de modules.
- Si le module de filtres est antérieur à la 4.0.4 : mettez-le à jour et, si le filtre comportait un curseur de prix ou de poids, faites rechercher sur la boutique des signes d’intrusion.
- Si la boutique tourne sur la 9.1 ou la 8.2 : passez à la 9.1.5 ou à la 8.2.8, avec une sauvegarde.
- Si elle tourne sur la 8.1, la 8.0 ou la 1.7 : installez le module de correctif officiel pour la faille du formulaire de contact, et prévoyez le passage à une version maintenue.
- Derrière un proxy ou un CDN : faites vérifier par l’hébergeur que la boutique reçoit bien la véritable adresse IP des visiteurs.
- Sauvegardes : des sauvegardes régulières et testées des fichiers et de la base de données.
Mise à niveau de PrestaShop
La boutique mise à niveau avec son thème, ses modules et ses données, préparée sur une copie de test.
Questions fréquentes
Q : Quelle est la dernière version de sécurité de PrestaShop ?
R : La 9.1.5 et la 8.2.8, du 18 août 2026. La 9.2.0, sortie le 30 septembre 2026, n’a pas d’avis de sécurité.
Q : Suffit-il de mettre à jour le module Faceted Search ?
R : Pour la faille du module de filtres, oui : selon PrestaShop, la version 4.0.4 du module est le correctif complet. Les autres failles se trouvaient dans le code propre à PrestaShop et nécessitent une mise à jour de PrestaShop.
Q : PrestaShop 1.7 reçoit-il encore des correctifs ?
R : Non. Le code de la faille des filtres de listes d’août 2026 se trouve aussi dans la 1.7 et, selon PrestaShop, il ne sera pas corrigé. Le module de correctif publié pour la faille du formulaire de contact fonctionne en revanche sous 1.7.
Q : Jusqu’à quand PrestaShop 8.2 reçoit-il des correctifs ?
R : Jusqu’à la sortie de PrestaShop 10.0.0, uniquement des correctifs de sécurité et critiques. PrestaShop ne reporte pas les correctifs de Symfony 4.4 sur la branche 8.
Q : Qu’est-ce que le module de correctif ?
R : Le module officiel de PrestaShop qui corrige la faille critique du formulaire de contact, pour les boutiques qui ne peuvent pas faire la mise à jour tout de suite. À l’installation, il sauvegarde le gabarit concerné et applique automatiquement le correctif.
Sources : version de sécurité PrestaShop 9.1.1, mise à jour de sécurité de Faceted Search, version de sécurité PrestaShop 9.1.5, version de sécurité PrestaShop 8.2.8, PrestaShop 9.1.3, Nettoyage des anciennes branches (en anglais), avis de sécurité de PrestaShop

