


Le 21 octobre, une faille de sécurité grave a été corrigée dans PHP. PHP est le programme du serveur d’hébergement qui fait tourner les boutiques PrestaShop : il intervient à chaque chargement de page. La faille ne dépend pas des réglages de la boutique, elle peut donc toucher n’importe quelle boutique PrestaShop, même les plus petites.
Une différence importante : ce n’est pas PrestaShop qui reçoit ou non un correctif, c’est PHP. Le projet PHP n’a publié de versions corrigées officielles que pour les versions de PHP qu’il maintient encore ; pour les PHP plus anciens, les correctifs viennent des distributions Linux et des fournisseurs de support étendu (LTS). Or chaque version de PrestaShop ne fonctionne qu’avec certaines versions de PHP : c’est donc la version de PrestaShop qui détermine si un PHP corrigé officiel peut tourner sous la boutique, ou s’il faut une version corrigée de l’ancien PHP.
Pas technicien ?En bref : quel est le problème ?
Sous la boutique, un programme installé sur le serveur d’hébergement affiche chaque page. Une faille grave y a été découverte : des personnes extérieures peuvent s’en servir pour entrer dans la boutique, et de telles attaques ont déjà lieu.
La faille est corrigée, mais c’est l’hébergeur qui doit installer le correctif. Avec un PrestaShop récent, il s’agit d’une mise à jour courante. Avec un ancien PrestaShop, seule une version corrigée à part peut aider, et tous les hébergeurs n’en proposent pas.
Que faire : envoyez la question ci-dessous à votre hébergeur. Si la boutique tourne sur un ancien PrestaShop, prévoyez aussi la mise à niveau, pour qu’un correctif courant suffise la prochaine fois. En dehors de PHP, PrestaShop et certains modules présentent en ce moment des failles critiques ; celles-là se corrigent sur la boutique, pas chez l’hébergeur.
Question pour l’hébergeur
Le PHP qui fait tourner ma boutique a-t-il reçu le correctif de sécurité d’octobre (CVE-2026-109618, CVE-2026-109619) ? Si ce n’est pas le cas, quand sera-t-il installé ?
Qu’est-ce que cela signifie concrètement ?
Grâce à cette faille, un attaquant peut entrer sans se connecter, avec une simple requête, et dans le pire des cas exécuter son propre programme sur le serveur. Les données des clients, les commandes et la boutique elle-même peuvent alors être menacées.
Selon des sociétés de sécurité, la faille est déjà exploitée dans des attaques : mieux vaut donc s’en occuper dès maintenant.
Quelles versions de PHP sont corrigées ?
- PHP 8.2, 8.3, 8.4 et 8.5 : une version corrigée officielle existe (8.2.35, 8.3.36, 8.4.27, 8.5.12). L’hébergeur n’a qu’à les mettre à jour.
- PHP 7.4, 8.0 et 8.1 : pas de nouvelle version officielle. L’équipe sécurité de PHP a publié un patch, et les distributions Linux et les fournisseurs LTS proposent leurs propres paquets corrigés. L’hébergeur peut corriger l’ancien PHP avec l’un d’eux.
- PHP 7.3 et versions antérieures : aucun correctif du projet PHP, pas même un patch. Certaines distributions Linux (par exemple AlmaLinux, Ubuntu avec support étendu) et des fournisseurs LTS ont corrigé leurs propres anciens paquets PHP ; c’est l’hébergeur qui peut dire si un tel PHP tourne sur le serveur.
Si le correctif ne peut pas être installé tout de suite, l’avis de sécurité PHP décrit aussi des réglages temporaires qui réduisent le risque sans le supprimer. L’hébergeur peut les mettre en place.
Depuis, les plateformes d’hébergement ont aussi livré des paquets corrigés pour les anciennes versions de PHP ; cPanel l’a fait par exemple pour PHP 8.1 le 20 octobre 2026. Le numéro de version ne change pas (un PHP 8.1 corrigé affiche toujours 8.1.34) : le numéro de version ne permet donc pas de savoir si le correctif est installé, posez la question à votre hébergeur.
Quel PrestaShop fonctionne avec quel PHP ?
| PrestaShop | PHP le plus récent pris en charge | Origine du correctif |
|---|---|---|
| 9.1 | 8.5 | version PHP corrigée officielle |
| 9.0 | 8.4 | version PHP corrigée officielle |
| 8.0 – 8.2 | 8.1 | patch, distribution ou fournisseur LTS |
| 1.7.8 | 7.4 | patch, distribution ou fournisseur LTS |
| 1.7.7 | 7.3 | distribution ou fournisseur LTS uniquement |
| 1.7.6 et antérieures, 1.6 | 7.2 ou antérieure | distribution ou fournisseur LTS uniquement |
La colonne « PHP le plus récent pris en charge » reprend la configuration requise publiée par PrestaShop (sources en fin d’article).
En résumé, selon la version :
- PrestaShop 9 Fonctionne avec une version PHP corrigée officielle. Il suffit que l’hébergeur mette PHP à jour vers la version corrigée. Si la boutique tourne encore sous PHP 8.1, elle doit d’abord passer à 8.2 ou plus récent ; PrestaShop 9 le permet.
- PrestaShop 8 et 1.7.8 Ne fonctionne pas avec une version PHP corrigée officielle, car le PHP le plus récent pris en charge (8.1 et 7.4) ne reçoit plus de nouvelles versions. Ici, c’est une version corrigée de l’ancien PHP qui protège : le patch, ou le paquet corrigé d’une distribution Linux ou d’un fournisseur LTS. Si elle est en place sur le serveur, la boutique est protégée contre cette faille. À terme, la mise à niveau vers PrestaShop 9 donne accès à un PHP que le projet PHP corrige lui-même.
- PrestaShop 1.7.7 et antérieures, 1.6 Prend en charge au maximum PHP 7.3, pour lequel le projet PHP ne fournit aucun correctif, pas même un patch. La protection dépend du fait que le PHP du serveur ait été corrigé par la distribution Linux ou un fournisseur LTS ; l’hébergeur peut vous le dire. À terme, ici aussi, la mise à niveau vers PrestaShop 9 donne accès à un PHP que le projet PHP corrige lui-même.
Comment savoir quelle version j’utilise ?
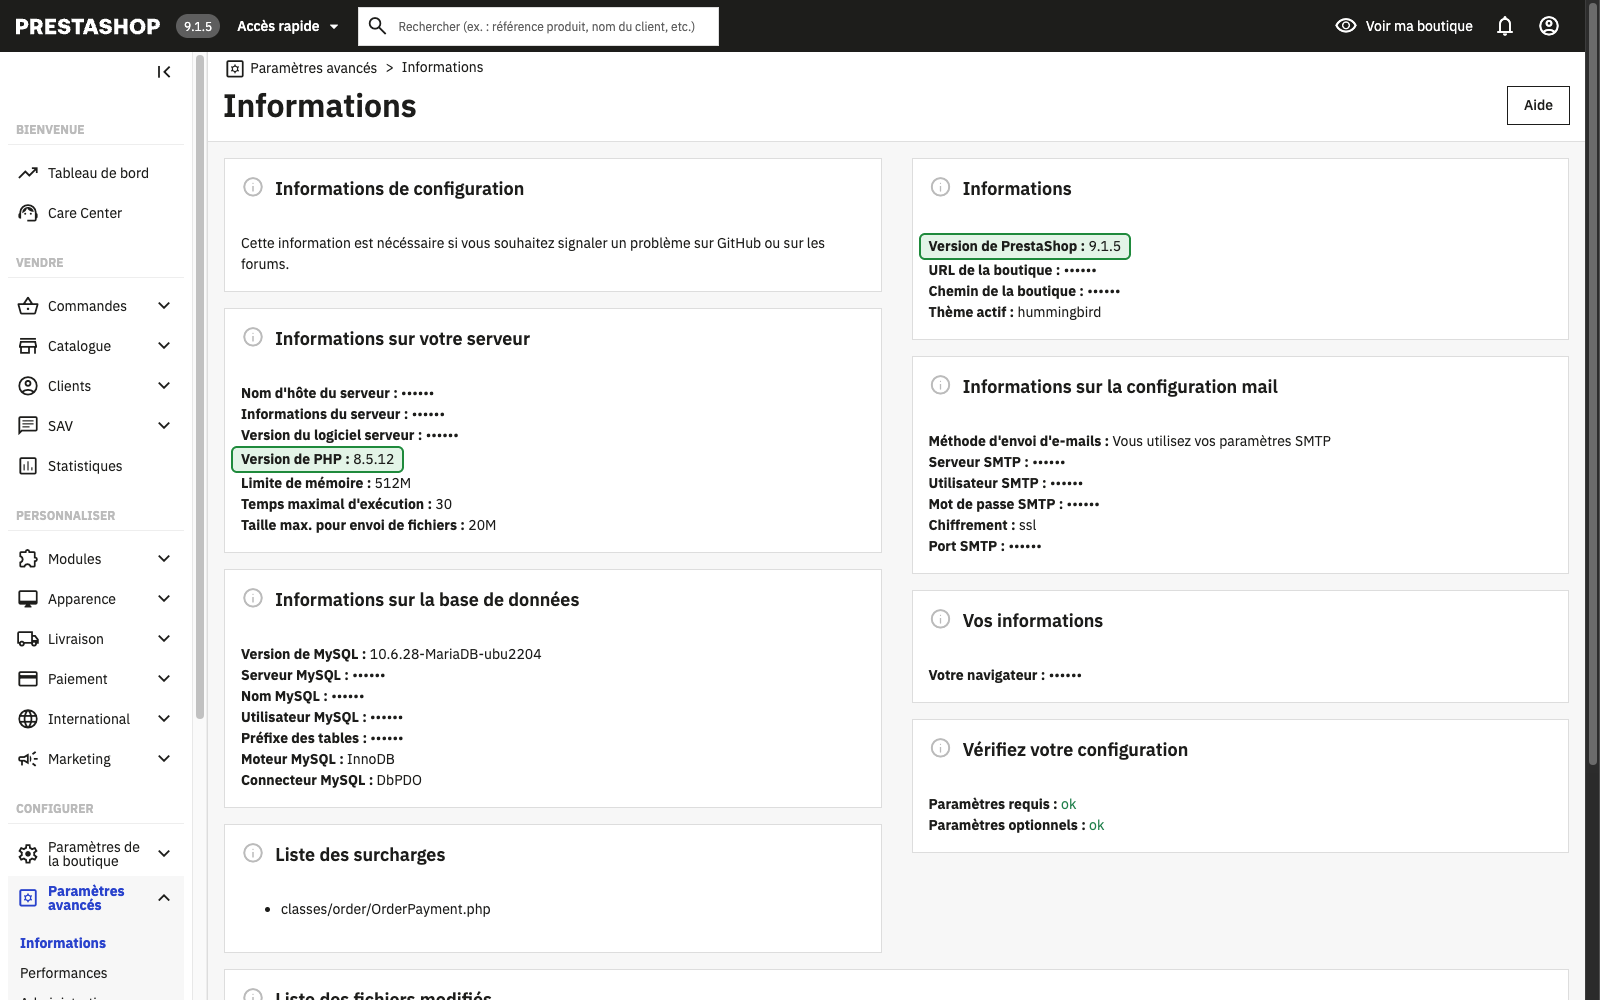
Dans l’administration de PrestaShop, sur la page Paramètres avancés > Informations. Elle indique la version de PrestaShop et celle de PHP. Le numéro de version de PrestaShop apparaît aussi en haut à gauche, à côté du logo.
En cas de doute, l’adresse de la boutique suffit pour demander la mise à niveau ; nous vérifions la version.
Si PHP est corrigé, la boutique est-elle en sécurité ?
Face à la faille PHP, oui. Mais PrestaShop et ses modules ont leurs propres failles, auxquelles un correctif PHP ne change rien. Deux d’entre elles comptent particulièrement en ce moment, car elles peuvent être exploitées sans connexion :
- Module de filtres Faceted Search (10/10) : dans les versions 3.0.0 à 4.0.3, une seule requête peut exécuter du code sur le serveur lorsque les filtres comportent un curseur de prix ou de poids. Correctif : la version 4.0.4 du module.
- Formulaire de contact (9,3/10) : un message envoyé peut livrer l’administration à l’attaquant lorsqu’un membre de l’équipe l’ouvre. Toutes les versions de PrestaShop antérieures à 8.2.6 ainsi que 9.0.0 à 9.1.0 sont concernées. Correctif : 8.2.6, 9.1.1 ou le module de correctif officiel.
Ces failles se trouvent dans les fichiers de la boutique elle-même, et l’hébergeur ne les corrige pas. Détails, autres modules concernés et correction d’un ancien PrestaShop : Failles critiques de PrestaShop : ce qu’il faut corriger sur votre boutique maintenant.
Que faire maintenant ?
Il y a trois tâches distinctes : corriger PHP maintenant (l’hébergeur), corriger les failles de PrestaShop et de ses modules maintenant (la boutique), et mettre à niveau un ancien PrestaShop dans le cadre d’un projet planifié.
- Vérifiez les versions sur la page indiquée ci-dessus : PrestaShop et PHP.
- Demandez par écrit à l’hébergeur si le PHP qui fait tourner la boutique a reçu le correctif de sécurité d’octobre (une version corrigée officielle, le patch, ou le paquet corrigé de la distribution ou du fournisseur LTS).
- Corrigez les failles critiques de PrestaShop et de ses modules sur la boutique : Faceted Search en version 4.0.4 ou ultérieure, et la faille du formulaire de contact corrigée par une mise à jour ou avec le module de correctif officiel.
- Planifiez la mise à niveau vers PrestaShop 9 si la boutique tourne sur une version plus ancienne. Seul PrestaShop 9 fonctionne avec un PHP que le projet PHP corrige lui-même ; sous un PrestaShop plus ancien, chaque future faille PHP signifie attendre un correctif de la distribution ou d’un fournisseur LTS. La mise à niveau touche le thème, les modules et les données : elle est donc d’abord préparée sur une copie de test, et ne passe en production qu’après vérification. Vous pouvez la demander sur la page Mise à niveau de PrestaShop.
Questions fréquentes
Q : Suffit-il que l’hébergeur mette PHP à jour ?
R : Sous PrestaShop 9, oui. Un PrestaShop plus ancien ne fonctionne pas avec les versions PHP corrigées officielles ; il faut alors une version corrigée de l’ancien PHP (le patch, ou un paquet de distribution ou de fournisseur LTS), que l’hébergeur peut installer.
Q : Mon hébergeur a corrigé PHP. La boutique est-elle tranquille maintenant ?
R : Face à la faille PHP, oui. PrestaShop et ses modules ont leurs propres failles critiques (Faceted Search, le formulaire de contact), qui doivent être corrigées sur la boutique.
Q : Suffit-il de passer à la dernière version de PrestaShop 8 ?
R : Pas pour cette faille. PrestaShop 8 prend en charge au maximum PHP 8.1, pour lequel le projet PHP ne publie plus de nouvelles versions ; là aussi, le correctif vient d’un patch intégré à l’ancien PHP ou d’un paquet de distribution ou de fournisseur LTS.
Q : Est-ce urgent ?
R : Interrogez l’hébergeur dès maintenant, car la faille est déjà attaquée. La mise à niveau vers PrestaShop 9 vaut la peine ensuite, dans le cadre d’un projet planifié ; sous PrestaShop 1.6 et 1.7.7, rapidement, car le projet PHP n’y a même pas fourni de patch et le correctif dépend entièrement de l’origine du PHP installé sur le serveur.
Sources : avis de sécurité PHP, Tenable, php.net, AlmaLinux, Ubuntu, configuration requise de PrestaShop 9, PrestaShop 8, PrestaShop 1.7, avis de sécurité Faceted Search et avis de sécurité du formulaire de contact

