


En plus des correctifs apportés au code propre à PrestaShop, plusieurs failles graves ont été publiées depuis octobre 2025 dans des modules PrestaShop : dans le module de paiement officiel PrestaShop Checkout, dans un module de pop-up, dans un module de livraison UPS et dans un module de flux produits pour Google Merchant Center. Certaines donnaient accès, sans connexion, à la base de données de la boutique, aux comptes clients ou au serveur.
Les failles de modules touchent une boutique, que PrestaShop lui-même soit à jour ou non. Cet article résume la faille de chaque module, la version qui la corrige, pourquoi désactiver un module ne suffit pas, et où l’administration indique qu’une mise à jour est disponible pour un module.
Pas technicien ?En bref : dois-je faire quelque chose maintenant ?
Une boutique en ligne, ce n’est pas seulement PrestaShop, ce sont aussi les modules installés dessus : paiement, livraison, pop-ups, flux produits. Si un module présente une faille, une personne extérieure peut entrer dans la boutique par ce biais, même quand PrestaShop lui-même est à jour.
Les mises à jour des modules doivent être lancées dans l’administration ; elles ne s’installent pas toutes seules. Un module désactivé peut rester dangereux, car ses fichiers restent sur le serveur ; les modules inutilisés sont à désinstaller, en supprimant leurs fichiers.
Que faire : demandez à la personne qui gère la boutique si les modules sont en ordre. Vous pouvez lui envoyer telles quelles les questions ci-dessous.
Questions pour la personne qui gère la boutique
La boutique utilise-t-elle le module PrestaShop Checkout, Advanced Popup Creator, UPS Shipping ou Google Merchant Center Feed (gmfeed), et si oui, a-t-il été mis à jour vers une version corrigée ? Quand les mises à jour de tous les modules ont-elles été vérifiées pour la dernière fois ? Y a-t-il des modules que nous n’utilisons plus et qui peuvent être désinstallés avec leurs fichiers ? Y a-t-il un module dont l’éditeur ne publie plus de mises à jour ? Des sauvegardes régulières et testées des fichiers et de la base de données sont-elles faites ?
Pourquoi la sécurité d’une boutique dépend-elle si souvent des modules ?
En janvier 2025, PrestaShop a fait état d’une vague d’attaques exploitant des failles d’injection SQL qui ne se trouvaient pas dans le code de PrestaShop, mais dans des modules tiers. Beaucoup des failles exploitées avaient été corrigées depuis longtemps ; le correctif n’avait tout simplement pas été installé sur les boutiques. Selon PrestaShop, la version actuelle de PrestaShop n’est pas concernée tant qu’aucun module vulnérable n’est installé et que toutes les mises à jour ont été appliquées.
Sur la liste tenue depuis 2020 par Friends of Presta, un site communautaire consacré à la sécurité, 212 entrées sur 230 concernent des modules (notre propre décompte à partir de la liste). Ce n’est pas une statistique : Friends of Presta ne traite que des cas choisis, par exemple quand un module est largement attaqué ou que l’éditeur ne répond pas.
Quels modules ont présenté des failles graves depuis l’automne 2025 ?
| Module | La faille | Corrigée dans |
|---|---|---|
| PrestaShop Checkout critique | prise de contrôle d’un compte client en ne connaissant que l’adresse e-mail | 4.4.1, 5.0.5 |
| Advanced Popup Creator critique | lecture de la base de données sans connexion | 1.2.7 |
| UPS Shipping élevée | journaux contenant les identifiants UPS et des données clients, téléchargeables par n’importe qui | aucune, à supprimer |
| Google Merchant Center Feed critique | exécution de code sur le serveur sans connexion | 2.3.10 |
| Faceted Search critique | exécution de code sur le serveur sans connexion | 4.0.4 |
Faceted Search est le module de filtres de PrestaShop ; sa faille et la recherche de signes d’intrusion sont traitées dans un article à part : Mises à jour de sécurité de PrestaShop en 2026. Des failles de moindre gravité ont aussi été publiées sur cette période, par exemple dans les modules RGPD et liste d’envies de PrestaShop (un client connecté pouvait enregistrer un consentement RGPD au nom d’un autre client, ou voir les listes d’envies privées d’autres clients) et dans le module de blog xipblog.
Quelle était la faille du module PrestaShop Checkout ?
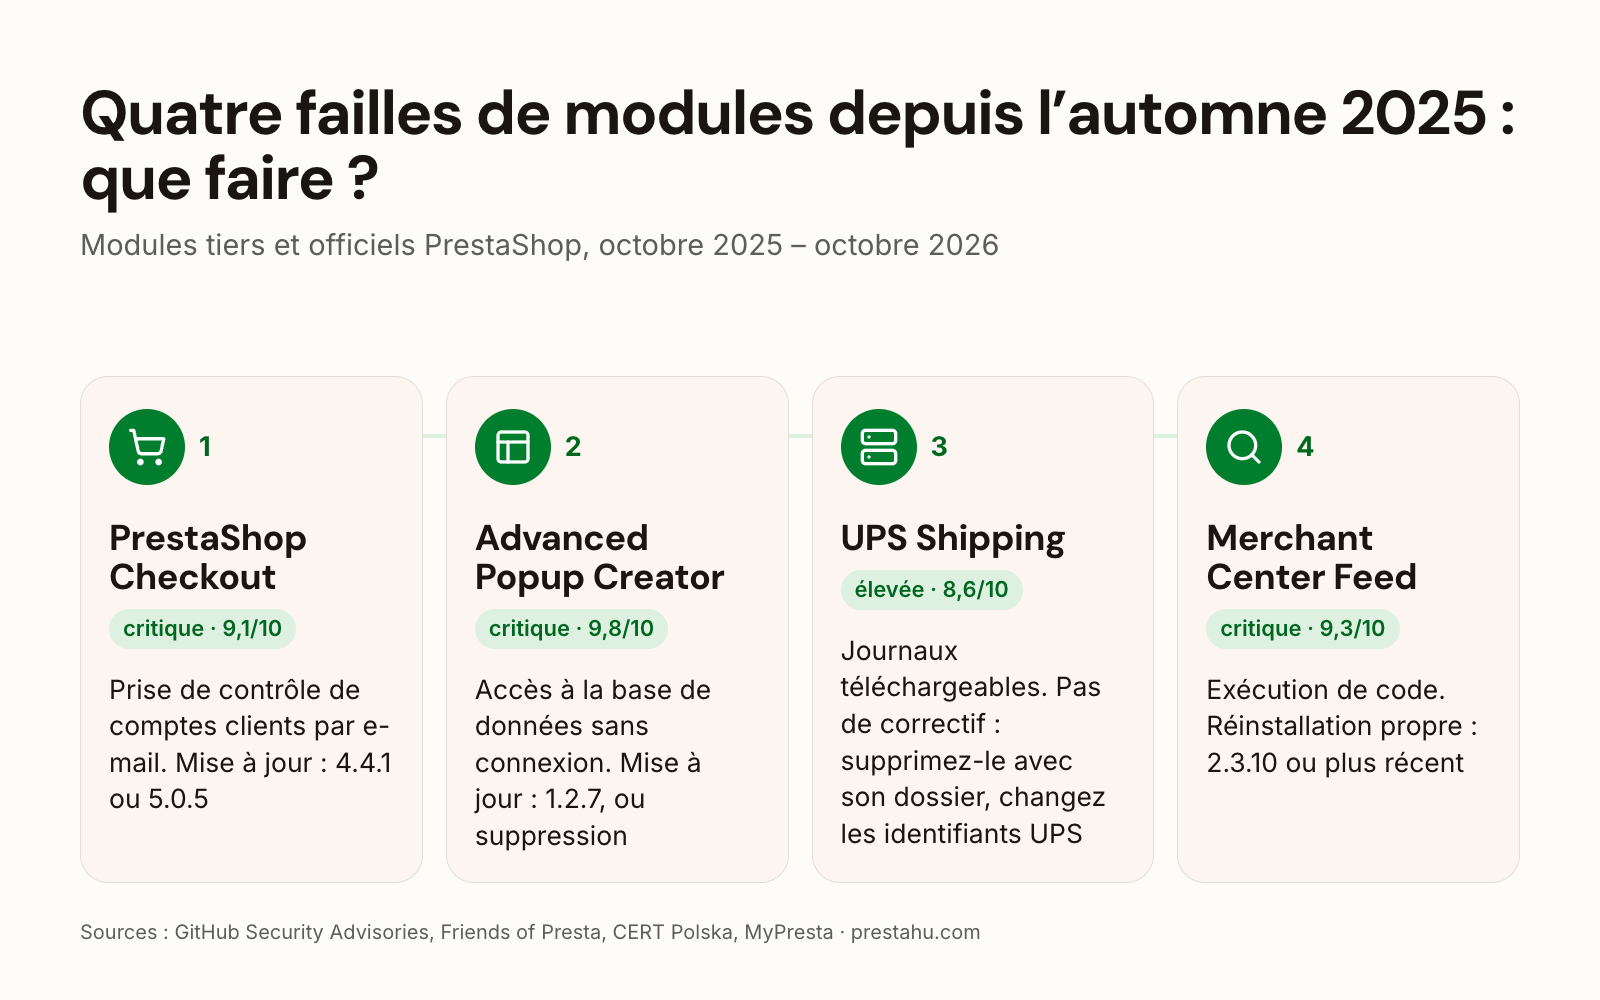
PrestaShop Checkout est le module de paiement officiel de PrestaShop, développé en partenariat avec PayPal. Un contrôle manquait dans sa fonction Express Checkout : un attaquant pouvait ainsi se connecter au compte d’un client sans mot de passe, en ne connaissant que son adresse e-mail, et passer des commandes avec ce compte. La faille est critique (9,1/10), touche toutes les versions depuis la 1.3.0, et il n’existe aucune solution de contournement.
Le correctif est sorti le 16 octobre 2025 : versions 4.4.1 et 5.0.5 du module. Dans l’administration, la version du module comporte quatre nombres, le premier étant la version majeure de PrestaShop : sous PrestaShop 8, par exemple, 8.4.4.1 ou 8.5.0.5, ou toute version plus récente, est corrigée. Au moment de la publication, aucune exploitation n’était connue.
Quelle était la faille du module Advanced Popup Creator ?
Advanced Popup Creator (éditeur : Idnovate) est un module de pop-up vendu sur la place de marché PrestaShop Addons. Sans connexion, il permettait d’exécuter n’importe quelle requête sur la base de données (injection SQL, 9,8/10). Les versions antérieures à la 1.2.7 sont concernées ; le correctif est la version 1.2.7 de décembre 2025.
La faille a été découverte lors de l’analyse d’une intrusion : l’adresse e-mail de l’administrateur et le jeton de réinitialisation de son mot de passe avaient été extraits de la boutique touchée, et un accès administrateur complet obtenu. Selon le chercheur qui l’a signalée, la faille a peut-être été exploitée dans la nature. Dans le journal habituel du serveur, l’attaque n’apparaît que sous la forme d’une requête générique "POST /", sans le nom du module.
Pour les boutiques qui utilisent ce module et ont fait tourner une version antérieure à la 1.2.7, le chercheur recommande de le mettre à jour ou de le retirer ; s’il n’est pas indispensable, de le désinstaller et de supprimer ses fichiers. En complément : la connexion à deux facteurs pour l’administration, un changement d’adresse de l’administration, un préfixe de base de données personnalisé.
Que faire du module UPS Shipping, qui n’a pas de correctif ?
Toutes les versions connues du module UPS Shipping Module (éditeur : Agence Web 360, nom du dossier upsshipping), au moins jusqu’à la 2.4.0, enregistrent des journaux XML dans leur dossier logs/, et ces fichiers peuvent être téléchargés sans connexion à des adresses prévisibles. Ils contiennent les identifiants UPS du commerçant et son numéro de compte UPS, ainsi que les noms, adresses et numéros de téléphone des clients. Sur une boutique touchée, plus de 2,3 millions de ces fichiers s’étaient accumulés entre février 2023 et avril 2026.
Il n’existe pas de correctif et, selon le chercheur, il n’y en aura pas, car l’éditeur n’existe plus. Selon Friends of Presta, la seule solution durable est de désinstaller le module et de supprimer le dossier modules/upsshipping/ ; le désactiver ne suffit pas. Il faut en outre supprimer les fichiers journaux existants, changer le mot de passe UPS et le numéro de licence de l’API UPS, vérifier le compte UPS à la recherche d’expéditions non autorisées, et envisager une notification de violation de données au titre du RGPD.
Quelle était la faille du module Google Merchant Center Feed ?
Le module de flux produits Google Merchant Center Feed (gmfeed, éditeur : MyPresta) permettait, sans connexion, d’écrire n’importe quel fichier sur le serveur et d’exécuter ainsi du code (9,3/10, publiée le 29 septembre 2026). Selon l’éditeur, la première version sûre est la 2.3.10.
L’éditeur demande une réinstallation propre : désinstaller l’ancien module en cochant la suppression des fichiers du module, puis installer le nouveau. Si les nouveaux fichiers sont seulement copiés par-dessus les anciens, l’ancien script défaillant peut rester dans le dossier.
Pourquoi désactiver un module ne suffit-il pas ?
L’administration propose trois actions différentes. Désactiver conserve les réglages du module, mais ses fichiers restent sur le serveur. Désinstaller supprime les réglages et les données du module dans la base, mais selon le guide de l’utilisateur de PrestaShop, le dossier peut encore rester sous modules. Les fichiers sont supprimés par l’action Supprimer, ou par l’option de suppression du dossier du module lors de la désinstallation.
Pour la sécurité, cette différence compte : les fichiers d’un module désactivé ou seulement désinstallé (journaux, exports, scripts appelables directement) peuvent rester accessibles depuis le web. C’est pourquoi Friends of Presta indique qu’un module dont l’éditeur a disparu doit être supprimé, et pas seulement désactivé. Selon le guide de l’utilisateur, il ne faut jamais retirer un module en supprimant son dossier par FTP ; cela doit se faire depuis l’administration.
Où l’administration indique-t-elle qu’un module a une mise à jour ?
Sur la page Modules > Gestionnaire de modules, l’onglet Mises à jour liste les modules pour lesquels PrestaShop a trouvé une version plus récente : sur le serveur de la place de marché Addons, ou parce que des fichiers plus récents du module ont déjà été envoyés. L’onglet Alertes affiche les modules qui demandent une configuration ou une mise à jour. La liste du Gestionnaire de modules peut être filtrée par nom de module et par éditeur, et les modules désactivés peuvent aussi être affichés.
Avant une mise à jour, mieux vaut lire le journal des modifications du module, puis vérifier ensuite qu’il fonctionne (pour un module de paiement, par exemple, avec une commande de test). Pour les modules qui n’ont pas été achetés sur Addons, il est aussi utile de suivre les annonces de l’éditeur.
Que faire maintenant ?
- Inventaire : passez en revue les modules installés et désactivés dans le Gestionnaire de modules, avec leur éditeur et leur version.
- Les modules ci-dessus : si l’un d’eux est installé, mettez-le à jour vers la version corrigée ; désinstallez le module UPS Shipping avec son dossier et changez les identifiants UPS.
- Si Advanced Popup Creator était antérieur à la 1.2.7 : en plus de la mise à jour, activez la connexion à deux facteurs pour l’administration et changez l’adresse de l’administration.
- Modules inutilisés : désinstallez-les et supprimez leurs fichiers, au lieu de simplement les désactiver.
- Mises à jour : consultez régulièrement l’onglet Mises à jour, et suivez les annonces des éditeurs dont les modules n’ont pas été achetés sur Addons.
- Sauvegardes : des sauvegardes régulières et testées des fichiers et de la base de données.
Mise à niveau de PrestaShop
La boutique mise à niveau avec son thème, ses modules et ses données, préparée sur une copie de test.
Questions fréquentes
Q : Suffit-il de garder PrestaShop à jour ?
R : Non. Les failles de modules touchent la boutique quelle que soit la version de PrestaShop ; selon PrestaShop, la version actuelle n’est pas concernée tant qu’aucun module vulnérable n’est installé et que toutes les mises à jour ont été appliquées.
Q : La faille de PrestaShop Checkout a-t-elle été exploitée ?
R : Lors de la publication de la faille, le 16 octobre 2025, aucune exploitation n’était connue. Comme il n’existe pas de solution de contournement, le module doit être mis à jour vers la 4.4.1 ou la 5.0.5, ou une version plus récente.
Q : Que faire si l’éditeur d’un module n’existe plus ?
R : Un tel module ne reçoit plus de correctifs de sécurité. Mieux vaut passer à un autre module, maintenu, désinstaller l’ancien et supprimer ses fichiers.
Q : Suffit-il de désactiver un module que je n’utilise pas ?
R : Non. Après la désactivation, les fichiers du module restent sur le serveur et peuvent être accessibles depuis le web. Il faut le désinstaller et supprimer ses fichiers.
Q : Comment savoir si un module a une mise à jour ?
R : Dans l’onglet Mises à jour de la page Modules > Gestionnaire de modules. Pour les modules qui n’ont pas été achetés sur Addons, les annonces de l’éditeur signalent aussi les mises à jour.
Sources : avis de sécurité de PrestaShop Checkout, Friends of Presta : advancedpopupcreator, Friends of Presta : upsshipping, CERT Polska : gmfeed, MyPresta : correctif de sécurité gmfeed, PrestaShop : alerte sur les attaques par injection SQL (2025), guide de l’utilisateur PrestaShop : modules installés

