


Oltre alle correzioni al codice di PrestaShop, da ottobre 2025 sono state rese pubbliche diverse falle gravi nei moduli PrestaShop: nel modulo di pagamento ufficiale PrestaShop Checkout, in un modulo di pop-up, in un modulo di spedizione UPS e in un modulo per il feed prodotti di Google Merchant Center. Alcune davano accesso al database del negozio, agli account dei clienti o al server senza effettuare l’accesso.
Le falle dei moduli riguardano il negozio indipendentemente dal fatto che PrestaShop sia aggiornato. Questo articolo riassume qual era la falla in ciascun modulo, quale versione la corregge, perché disattivare un modulo non basta e dove il back office mostra che per un modulo è disponibile un aggiornamento.
Non sei un tecnico?In breve: devo fare qualcosa adesso?
Un negozio online non è solo PrestaShop, ma anche i moduli installati sopra: pagamento, spedizione, pop-up, feed prodotti. Se un modulo ha una falla, qualcuno dall’esterno può entrare nel negozio attraverso di esso anche quando PrestaShop è aggiornato.
Gli aggiornamenti dei moduli vanno avviati dal back office; non si installano da soli. Anche un modulo disattivato può essere pericoloso, perché i suoi file restano sul server; i moduli che non si usano è meglio disinstallarli eliminandone i file.
Cosa fare: chiedi a chi gestisce tecnicamente il negozio se i moduli sono a posto. Le domande qui sotto si possono inviare così come sono.
Domande per chi gestisce tecnicamente il negozio
Sul negozio c’è il modulo PrestaShop Checkout, Advanced Popup Creator, UPS Shipping o Google Merchant Center Feed (gmfeed) e, se sì, è stato aggiornato a una versione corretta? Quando sono stati controllati l’ultima volta gli aggiornamenti di tutti i moduli? Ci sono moduli che non usiamo più e che si possono disinstallare insieme ai loro file? C’è un modulo il cui produttore non pubblica più aggiornamenti? Vengono fatti backup regolari e verificati dei file e del database?
Perché la sicurezza del negozio dipende così spesso dai moduli?
A gennaio 2025 PrestaShop ha scritto di un’ondata di attacchi che sfruttavano falle di tipo SQL injection non nel codice di PrestaShop, ma in moduli di terze parti. Molte delle falle sfruttate erano state corrette da tempo; semplicemente la correzione non era stata installata sui negozi. Secondo PrestaShop, la versione attuale di PrestaShop non è interessata finché non è installato alcun modulo vulnerabile e sono stati applicati tutti gli aggiornamenti.
Nell’elenco tenuto dal 2020 da Friends of Presta, un sito di sicurezza della comunità, 212 voci su 230 riguardano moduli (conteggio nostro sull’elenco). Non è una statistica: Friends of Presta scrive solo di casi selezionati, per esempio quando un modulo è attaccato su larga scala o il produttore non risponde.
Quali moduli hanno avuto falle gravi dall’autunno 2025?
| Modulo | La falla | Corretta nella versione |
|---|---|---|
| PrestaShop Checkout critica | presa di controllo dell’account cliente conoscendo solo l’indirizzo e-mail | 4.4.1, 5.0.5 |
| Advanced Popup Creator critica | lettura del database senza effettuare l’accesso | 1.2.7 |
| UPS Shipping alta | log con credenziali UPS e dati dei clienti, scaricabili da chiunque | nessuna, va rimosso |
| Google Merchant Center Feed critica | esecuzione di codice sul server senza effettuare l’accesso | 2.3.10 |
| Faceted Search critica | esecuzione di codice sul server senza effettuare l’accesso | 4.0.4 |
Faceted Search è il modulo di filtri di PrestaShop; la sua falla e come cercare segni di intrusione sono trattati in un articolo a parte: Aggiornamenti di sicurezza di PrestaShop nel 2026. In questo periodo sono state rese pubbliche anche falle di gravità minore nei moduli, per esempio nei moduli GDPR e lista dei desideri di PrestaShop (un cliente con accesso poteva registrare il consenso GDPR a nome di un altro cliente, o vedere le liste dei desideri private di altri clienti) e nel modulo blog xipblog.
Qual era la falla del modulo PrestaShop Checkout?
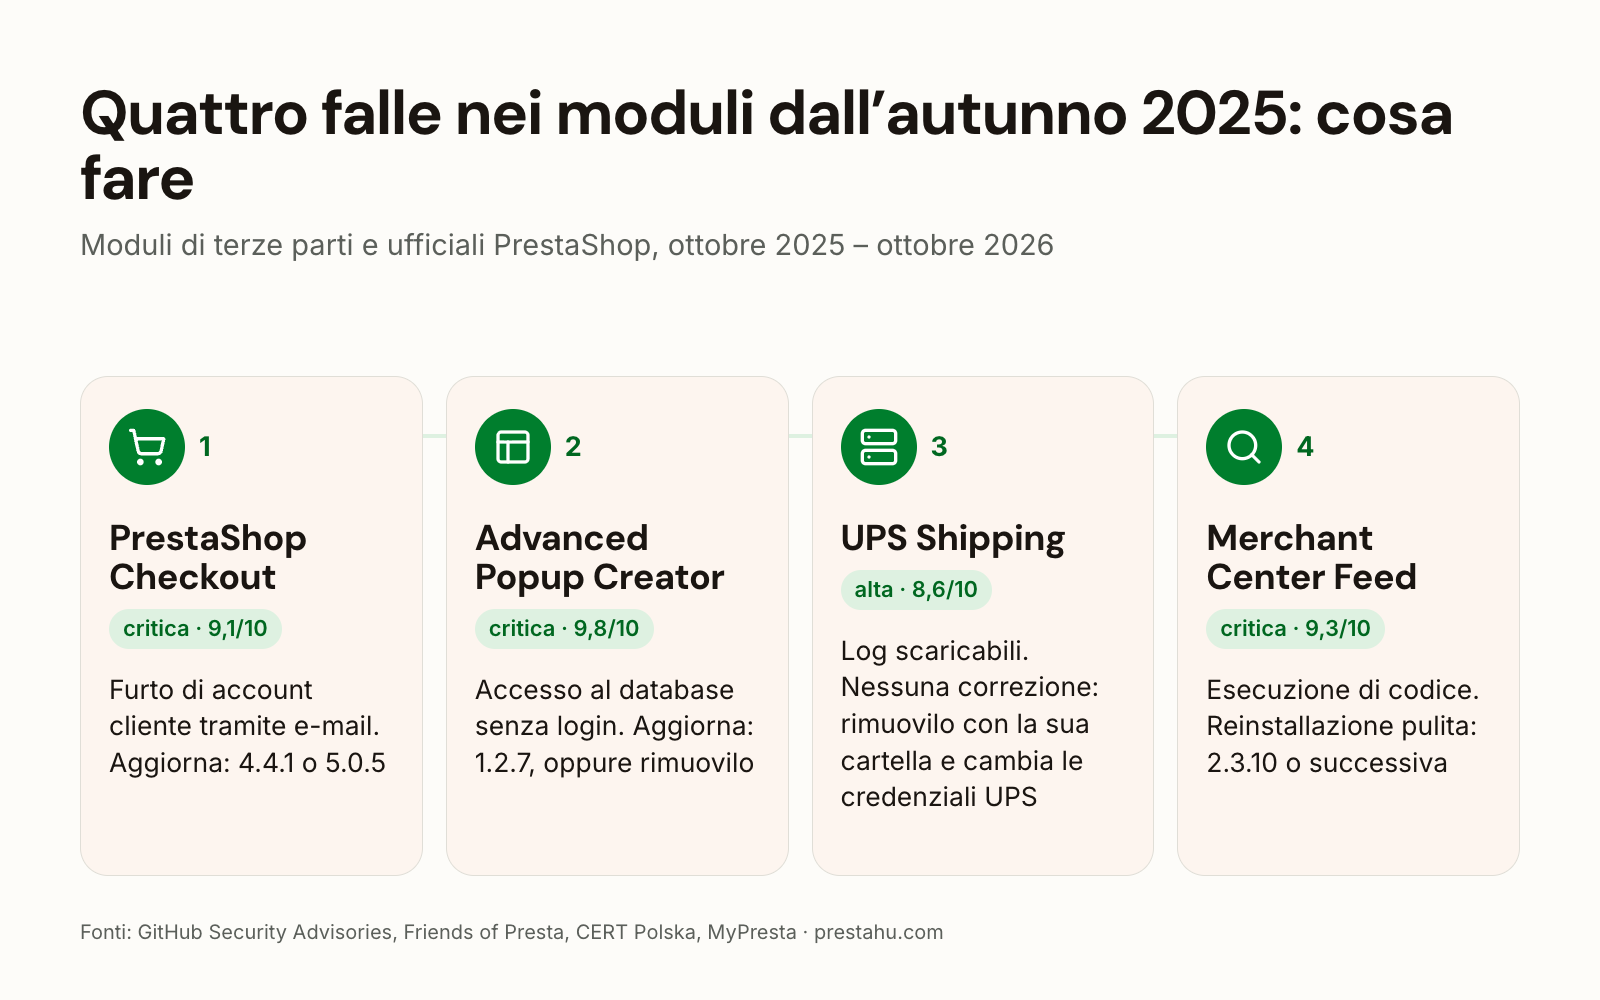
PrestaShop Checkout è il modulo di pagamento ufficiale di PrestaShop, realizzato in collaborazione con PayPal. Nella sua funzione Express Checkout mancava un controllo, quindi un aggressore poteva accedere all’account di un cliente senza password, conoscendo solo il suo indirizzo e-mail, ed effettuare ordini con quell’account. La falla è critica (9.1/10), riguarda tutte le versioni dalla 1.3.0 in poi, e non esiste una soluzione alternativa.
La correzione è uscita il 16 ottobre 2025: versioni 4.4.1 e 5.0.5 del modulo. Nel back office la versione del modulo ha quattro numeri, il primo dei quali è la versione principale di PrestaShop: su PrestaShop 8, per esempio, sono corrette la 8.4.4.1 o la 8.5.0.5, o qualsiasi versione successiva. Al momento della pubblicazione non erano noti casi di sfruttamento.
Qual era la falla del modulo Advanced Popup Creator?
Advanced Popup Creator (produttore: Idnovate) è un modulo di pop-up venduto sul marketplace PrestaShop Addons. Senza effettuare l’accesso, attraverso di esso si poteva eseguire qualsiasi query sul database (SQL injection, 9.8/10). Sono interessate le versioni precedenti alla 1.2.7; la correzione è la versione 1.2.7 di dicembre 2025.
La falla è stata scoperta durante l’analisi di un’intrusione: dal negozio colpito sono stati estratti l’indirizzo e-mail dell’amministratore e il token di reimpostazione della password, ottenendo l’accesso completo da amministratore. Secondo il ricercatore che l’ha segnalata, la falla potrebbe essere stata sfruttata in attacchi reali. Nel normale log del server l’attacco compare solo come una generica richiesta «POST /», senza il nome del modulo.
Per i negozi che usano questo modulo e avevano una versione precedente alla 1.2.7, il ricercatore consiglia di aggiornarlo o rimuoverlo; se non è strettamente necessario, di disinstallarlo ed eliminarne i file. Inoltre: accesso a due fattori per il back office, modifica dell’indirizzo del back office, un prefisso personalizzato per il database.
Cosa fare con il modulo UPS Shipping, che non ha correzione?
Tutte le versioni note del modulo UPS Shipping Module (produttore: Agence Web 360, nome della cartella upsshipping), almeno fino alla 2.4.0, salvano log XML nella cartella logs/, e questi file si possono scaricare senza effettuare l’accesso da indirizzi prevedibili. Contengono le credenziali UPS e il numero di conto UPS del commerciante, e i nomi, gli indirizzi e i numeri di telefono dei clienti. Su un negozio colpito, tra febbraio 2023 e aprile 2026 si erano accumulati oltre 2,3 milioni di file di questo tipo.
Non c’è una correzione e, secondo il ricercatore, non ci sarà, perché il produttore non esiste più. Secondo Friends of Presta l’unica soluzione duratura è disinstallare il modulo ed eliminare la cartella modules/upsshipping/; disattivarlo non basta. Inoltre vanno eliminati i file di log esistenti, cambiati la password UPS e il numero di licenza API UPS, controllato l’account UPS per individuare spedizioni non autorizzate e valutata una notifica di violazione dei dati ai sensi del GDPR.
Qual era la falla del modulo Google Merchant Center Feed?
Attraverso il modulo per il feed prodotti Google Merchant Center Feed (gmfeed, produttore: MyPresta) si poteva scrivere qualsiasi file sul server senza effettuare l’accesso, e con esso eseguire codice (9.3/10, pubblicata il 29 settembre 2026). Secondo il produttore, la prima versione sicura è la 2.3.10.
Il produttore chiede una reinstallazione pulita: disinstallare il vecchio modulo selezionando «elimina i file del modulo», poi installare quello nuovo. Se i nuovi file vengono solo copiati sopra quelli vecchi, nella cartella può restare il vecchio script difettoso.
Perché disattivare un modulo non basta?
Nel back office ci sono tre azioni diverse. Disattiva conserva le impostazioni del modulo, ma i suoi file restano sul server. Disinstalla rimuove le impostazioni e i dati del modulo dal database, ma secondo la guida utente di PrestaShop la cartella può restare comunque in modules. I file vengono rimossi con l’azione Elimina, oppure con l’opzione di eliminazione della cartella del modulo durante la disinstallazione.
Per la sicurezza questa differenza conta: i file di un modulo disattivato o solo disinstallato (log, esportazioni, script richiamabili direttamente) possono essere ancora raggiungibili dal web. Per questo Friends of Presta dice che un modulo di un produttore non più attivo va rimosso, non solo disattivato. Secondo la guida utente, un modulo non va mai rimosso cancellandone la cartella via FTP; va fatto dal back office.
Dove mostra il back office che un modulo ha un aggiornamento?
Nella pagina Moduli > Gestione moduli, la scheda Aggiornamenti elenca i moduli per cui PrestaShop ha trovato una versione più recente: dal server del marketplace Addons, oppure perché sono già stati caricati file più recenti del modulo. La scheda Avvisi mostra i moduli che richiedono una configurazione o un aggiornamento. L’elenco di Gestione moduli si può cercare per nome del modulo e per produttore, e si possono mostrare anche i moduli disattivati.
Prima di aggiornare conviene leggere il registro delle modifiche del modulo, e dopo verificare che funzioni (per un modulo di pagamento, per esempio, con un ordine di prova). Per i moduli non acquistati su Addons conviene seguire anche gli annunci del produttore.
Cosa fare adesso?
- Inventario: passa in rassegna in Gestione moduli i moduli installati e quelli disattivati, con produttore e versione.
- I moduli elencati sopra: se uno di questi è installato, aggiornalo alla versione corretta; disinstalla il modulo UPS Shipping insieme alla sua cartella e cambia le credenziali UPS.
- Se Advanced Popup Creator era precedente alla 1.2.7: oltre ad aggiornarlo, attiva l’accesso a due fattori per il back office e cambia l’indirizzo del back office.
- Moduli non usati: disinstallali ed eliminane i file, invece di limitarti a disattivarli.
- Aggiornamenti: controlla regolarmente la scheda Aggiornamenti e segui gli annunci dei produttori dei moduli non acquistati su Addons.
- Backup: backup regolari e verificati dei file e del database.
Aggiornamento di PrestaShop
Il negozio aggiornato insieme a tema, moduli e dati, preparato su una copia di prova.
Domande frequenti
D: Basta tenere aggiornato PrestaShop?
R: No. Le falle dei moduli riguardano il negozio indipendentemente dalla versione di PrestaShop; secondo PrestaShop, la versione attuale non è interessata finché non è installato alcun modulo vulnerabile e sono stati applicati tutti gli aggiornamenti.
D: La falla di PrestaShop Checkout è stata sfruttata?
R: Quando la falla è stata resa pubblica, il 16 ottobre 2025, non erano noti casi di sfruttamento. Poiché non esiste una soluzione alternativa, il modulo va aggiornato alla 4.4.1 o alla 5.0.5, o a una versione successiva.
D: Cosa devo fare se il produttore di un modulo non esiste più?
R: Un modulo del genere non riceve correzioni di sicurezza. Conviene passare a un altro modulo mantenuto, disinstallare quello vecchio ed eliminarne i file.
D: Basta disattivare un modulo che non uso?
R: No. Dopo la disattivazione i file del modulo restano sul server e possono essere raggiungibili dal web. Va disinstallato, eliminandone i file.
D: Come faccio a sapere che un modulo ha un aggiornamento?
R: Nella scheda Aggiornamenti della pagina Moduli > Gestione moduli. Per i moduli non acquistati su Addons, gli aggiornamenti sono indicati anche negli annunci del produttore.
Fonti: avviso di sicurezza di PrestaShop Checkout, Friends of Presta: advancedpopupcreator, Friends of Presta: upsshipping, CERT Polska: gmfeed, MyPresta: correzione di sicurezza di gmfeed, PrestaShop: allerta sugli attacchi SQL injection (2025), guida utente di PrestaShop: moduli installati

