


Además de las correcciones del código propio de PrestaShop, desde octubre de 2025 se han publicado varios fallos graves en módulos de PrestaShop: en el módulo de pago oficial PrestaShop Checkout, en un módulo de ventanas emergentes, en un módulo de envíos de UPS y en un módulo de feed de productos para Google Merchant Center. Algunos de ellos daban acceso a la base de datos de la tienda, a las cuentas de los clientes o al servidor sin iniciar sesión.
Los fallos de los módulos afectan a la tienda tanto si PrestaShop está actualizado como si no. Este artículo resume cuál era el fallo de cada módulo, qué versión lo corrige, por qué no basta con desactivar un módulo y en qué lugar del panel de administración se ve que un módulo tiene una actualización disponible.
¿No es usted técnico?En resumen: ¿tengo que hacer algo ahora?
Una tienda online no es solo PrestaShop, sino también los módulos instalados sobre él: pago, envíos, ventanas emergentes, feeds de productos. Si un módulo tiene un fallo, una persona ajena puede entrar en la tienda a través de él aunque PrestaShop esté al día.
Las actualizaciones de los módulos hay que iniciarlas en el panel de administración; no se instalan solas. Un módulo desactivado puede seguir siendo peligroso, porque sus archivos permanecen en el servidor; lo mejor es desinstalar los módulos que no se usan y eliminar sus archivos.
Qué hacer: pregunte a quien mantenga la tienda si los módulos están en orden. Puede enviarle tal cual las preguntas de abajo.
Preguntas para quien mantiene la tienda
¿Tiene la tienda el módulo PrestaShop Checkout, Advanced Popup Creator, UPS Shipping o Google Merchant Center Feed (gmfeed) y, en ese caso, se ha actualizado a una versión corregida? ¿Cuándo se comprobaron por última vez las actualizaciones de todos los módulos? ¿Hay módulos que ya no usamos y que se pueden desinstalar junto con sus archivos? ¿Hay algún módulo cuyo proveedor ya no publique actualizaciones? ¿Se hacen copias de seguridad periódicas y comprobadas de los archivos y de la base de datos?
¿Por qué la seguridad de una tienda depende tan a menudo de los módulos?
En enero de 2025, PrestaShop informó de una oleada de ataques que aprovechaban fallos de inyección SQL no en el código propio de PrestaShop, sino en módulos de terceros. Muchos de los fallos de módulos aprovechados estaban corregidos desde hacía tiempo; simplemente, la corrección no se había instalado en las tiendas. Según PrestaShop, la versión actual de PrestaShop no está afectada siempre que no haya instalado ningún módulo vulnerable y se hayan aplicado todas las actualizaciones.
En la lista que mantiene desde 2020 Friends of Presta, un sitio comunitario de seguridad, 212 de las 230 entradas se refieren a módulos (recuento propio a partir de la lista). No es una estadística: Friends of Presta solo publica casos seleccionados, por ejemplo cuando un módulo sufre ataques generalizados o el proveedor no responde.
¿Qué módulos han tenido fallos graves desde el otoño de 2025?
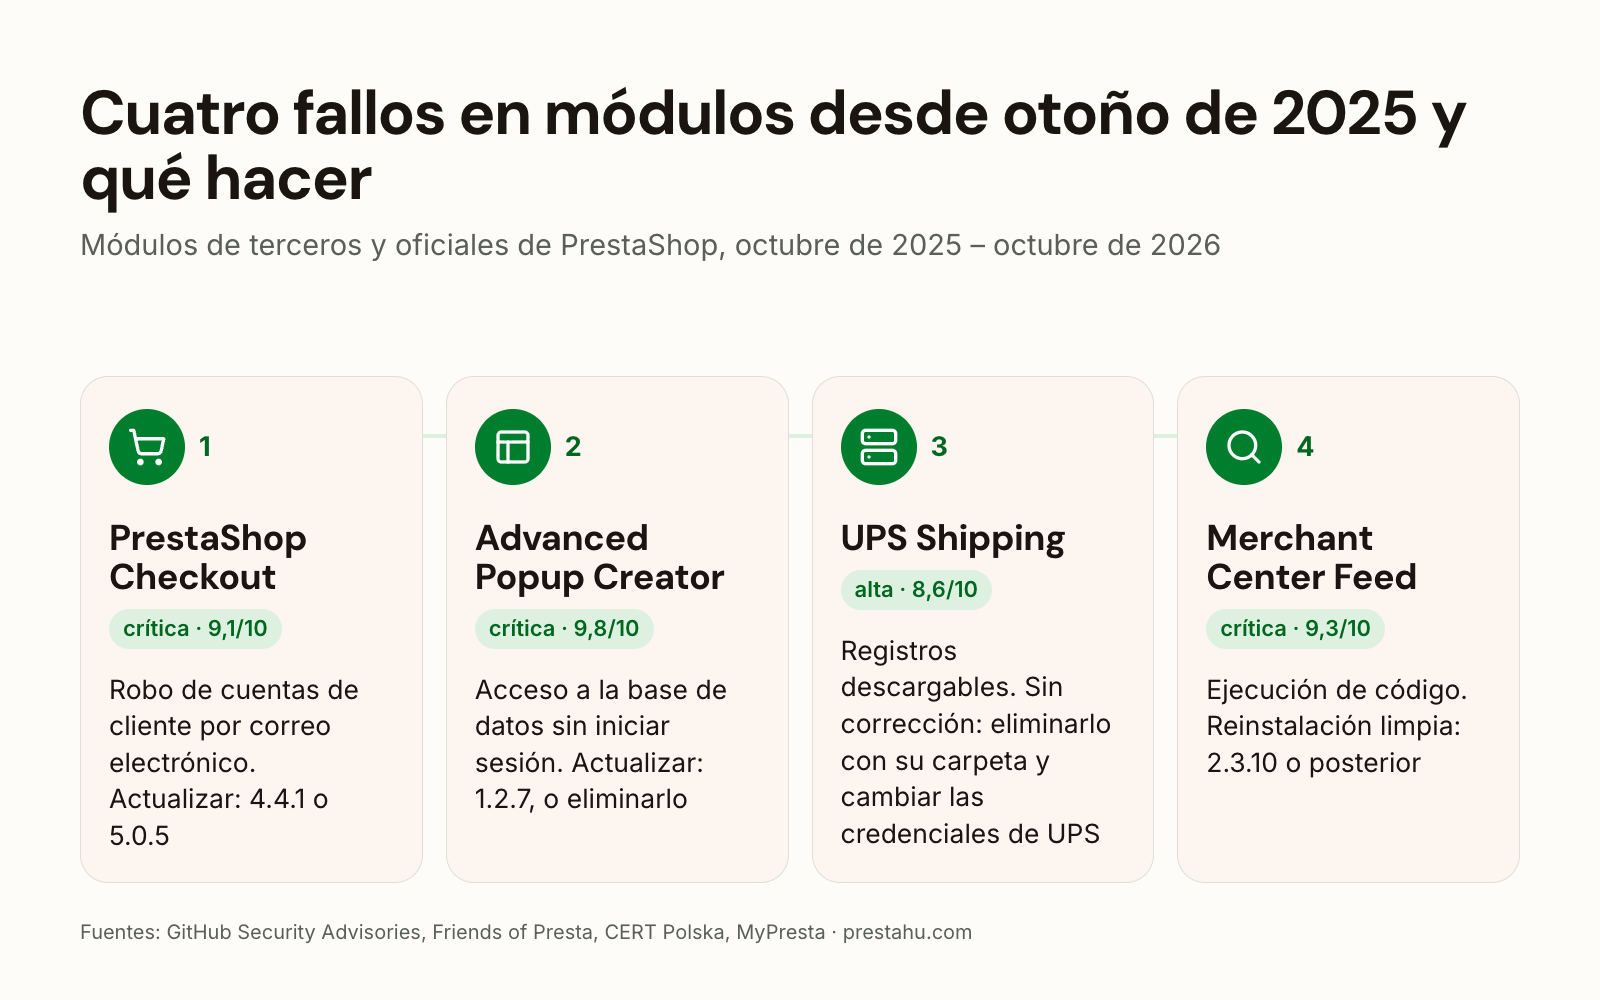
| Módulo | El fallo | Corregido en |
|---|---|---|
| PrestaShop Checkout crítico | toma de control de cuentas de cliente conociendo solo la dirección de correo | 4.4.1, 5.0.5 |
| Advanced Popup Creator crítico | lectura de la base de datos sin iniciar sesión | 1.2.7 |
| UPS Shipping alto | registros con credenciales de UPS y datos de clientes, descargables por cualquiera | ninguna, hay que eliminarlo |
| Google Merchant Center Feed crítico | ejecución de código en el servidor sin iniciar sesión | 2.3.10 |
| Faceted Search crítico | ejecución de código en el servidor sin iniciar sesión | 4.0.4 |
Faceted Search es el módulo de filtros propio de PrestaShop; su fallo y cómo buscar indicios de una intrusión se explican en otro artículo: Actualizaciones de seguridad de PrestaShop en 2026. En este periodo también se publicaron fallos menos graves en módulos, por ejemplo en los módulos de RGPD y de lista de deseos de PrestaShop (un cliente con sesión iniciada podía registrar un consentimiento del RGPD en nombre de otro cliente o ver las listas de deseos privadas de otros clientes) y en el módulo de blog xipblog.
¿Cuál era el fallo del módulo PrestaShop Checkout?
PrestaShop Checkout es el módulo de pago oficial de PrestaShop, desarrollado en colaboración con PayPal. En su función Express Checkout faltaba una comprobación, de modo que un atacante podía entrar en la cuenta de un cliente sin contraseña, conociendo solo su dirección de correo, y hacer pedidos con ella. El fallo es crítico (9,1/10), afecta a todas las versiones desde la 1.3.0 y no hay ninguna solución provisional.
La corrección se publicó el 16 de octubre de 2025: versiones 4.4.1 y 5.0.5 del módulo. En el panel de administración, la versión del módulo tiene cuatro números, y el primero es la versión mayor de PrestaShop: en PrestaShop 8, por ejemplo, están corregidas la 8.4.4.1 o la 8.5.0.5, o cualquier versión más reciente. En el momento de la publicación no se conocía ningún caso de explotación.
¿Cuál era el fallo del módulo Advanced Popup Creator?
Advanced Popup Creator (proveedor: Idnovate) es un módulo de ventanas emergentes que se vende en el marketplace PrestaShop Addons. A través de él se podía ejecutar cualquier consulta a la base de datos sin iniciar sesión (inyección SQL, 9,8/10). Están afectadas las versiones anteriores a la 1.2.7; la corrección es la versión 1.2.7, de diciembre de 2025.
El fallo se descubrió al investigar una intrusión: de la tienda afectada se extrajeron la dirección de correo del administrador y el token de restablecimiento de contraseña, y se obtuvo acceso total de administrador. Según el investigador que lo notificó, es posible que el fallo se haya aprovechado en ataques reales. En el registro habitual del servidor, el ataque solo aparece como una petición genérica "POST /", sin el nombre del módulo.
Para las tiendas que usan este módulo y tenían una versión anterior a la 1.2.7, el investigador recomienda actualizarlo o eliminarlo; si no es estrictamente necesario, desinstalarlo y eliminar sus archivos. Además: inicio de sesión en dos pasos para el panel de administración, cambio de la dirección del panel y un prefijo propio para la base de datos.
¿Qué hacer con el módulo UPS Shipping, que no tiene corrección?
Todas las versiones conocidas de UPS Shipping Module (proveedor: Agence Web 360, nombre de carpeta upsshipping), al menos hasta la 2.4.0, guardan registros XML en su carpeta logs/, y estos archivos se pueden descargar sin iniciar sesión en direcciones predecibles. Contienen las credenciales de UPS del comerciante y su número de cuenta de UPS, así como los nombres, direcciones y teléfonos de los clientes. En una tienda afectada se habían acumulado más de 2,3 millones de estos archivos entre febrero de 2023 y abril de 2026.
No hay corrección y, según el investigador, no la habrá, porque el proveedor ya no existe. Según Friends of Presta, la única solución duradera es desinstalar el módulo y eliminar la carpeta modules/upsshipping/; no basta con desactivarlo. Además, hay que eliminar los archivos de registro existentes, cambiar la contraseña de UPS y el número de licencia de la API de UPS, revisar la cuenta de UPS en busca de envíos no autorizados y valorar una notificación de violación de datos conforme al RGPD.
¿Cuál era el fallo del módulo Google Merchant Center Feed?
A través del módulo de feed de productos Google Merchant Center Feed (gmfeed, proveedor: MyPresta) se podía escribir cualquier archivo en el servidor sin iniciar sesión y ejecutar código con él (9,3/10, publicado el 29 de septiembre de 2026). Según el proveedor, la primera versión segura es la 2.3.10.
El proveedor pide una reinstalación limpia: desinstalar el módulo antiguo marcando «eliminar los archivos del módulo» y después instalar el nuevo. Si los archivos nuevos solo se copian encima de los antiguos, el script antiguo y defectuoso puede quedarse en la carpeta.
¿Por qué no basta con desactivar un módulo?
El panel de administración tiene tres acciones distintas. Desactivar conserva la configuración del módulo, pero sus archivos permanecen en el servidor. Desinstalar elimina la configuración del módulo y sus datos de la base de datos, pero según la guía de usuario de PrestaShop la carpeta puede seguir en modules. Los archivos se eliminan con la acción Eliminar, o con la opción de borrar la carpeta del módulo al desinstalarlo.
Para la seguridad, esta diferencia importa: los archivos de un módulo desactivado o solo desinstalado (registros, exportaciones, scripts a los que se puede llamar directamente) pueden seguir siendo accesibles desde internet. Por eso Friends of Presta dice que un módulo de un proveedor desaparecido debe eliminarse, no solo desactivarse. Según la guía de usuario, nunca se debe eliminar un módulo borrando su carpeta por FTP; hay que hacerlo desde el panel de administración.
¿Dónde muestra el panel de administración que un módulo tiene una actualización?
En la página Módulos > Gestor de módulos, la pestaña Actualizaciones enumera los módulos para los que PrestaShop ha encontrado una versión más reciente: en el servidor del marketplace Addons, o porque ya se han subido archivos más recientes del módulo. La pestaña Alertas muestra los módulos que necesitan configuración o una actualización. En la lista del Gestor de módulos se puede buscar por nombre del módulo y por proveedor, y también se pueden mostrar los módulos desactivados.
Antes de actualizar, conviene leer el registro de cambios del módulo y, después, comprobar que funciona (en un módulo de pago, por ejemplo, con un pedido de prueba). Para los módulos no comprados en Addons, conviene seguir también los avisos del propio proveedor.
¿Qué debería hacer ahora?
- Inventario: revise en el Gestor de módulos los módulos instalados y los desactivados, con su proveedor y su versión.
- Los módulos citados: si alguno está instalado, actualícelo a la versión corregida; desinstale el módulo UPS Shipping junto con su carpeta y cambie las credenciales de UPS.
- Si Advanced Popup Creator era anterior a la 1.2.7: además de actualizarlo, active el inicio de sesión en dos pasos para el panel de administración y cambie la dirección del panel.
- Módulos que no se usan: desinstálelos y elimine sus archivos, en lugar de limitarse a desactivarlos.
- Actualizaciones: revise periódicamente la pestaña Actualizaciones y siga los avisos de los proveedores cuyos módulos no se compraron en Addons.
- Copias de seguridad: periódicas y comprobadas, de los archivos y de la base de datos.
Actualización de PrestaShop
La tienda actualizada junto con su plantilla, sus módulos y sus datos, preparada en una copia de prueba.
Preguntas frecuentes
P: ¿Basta con mantener PrestaShop actualizado?
R: No. Los fallos de los módulos afectan a la tienda con independencia de la versión de PrestaShop; según PrestaShop, la versión actual no está afectada siempre que no haya instalado ningún módulo vulnerable y se hayan aplicado todas las actualizaciones.
P: ¿Se aprovechó el fallo de PrestaShop Checkout?
R: Cuando se publicó el fallo, el 16 de octubre de 2025, no se conocía ningún caso de explotación. Como no hay solución provisional, hay que actualizar el módulo a la 4.4.1 o la 5.0.5, o a una versión más reciente.
P: ¿Qué hago si el proveedor de un módulo ya no existe?
R: Un módulo así no recibe correcciones de seguridad. Conviene cambiar a otro módulo que sí se mantenga, desinstalar el antiguo y eliminar sus archivos.
P: ¿Basta con desactivar un módulo que no uso?
R: No. Tras desactivarlo, los archivos del módulo permanecen en el servidor y pueden ser accesibles desde internet. Hay que desinstalarlo y eliminar sus archivos.
P: ¿Cómo sé si un módulo tiene una actualización?
R: En la pestaña Actualizaciones de la página Módulos > Gestor de módulos. Para los módulos no comprados en Addons, los avisos del proveedor también informan de las actualizaciones.
Fuentes: aviso de seguridad de PrestaShop Checkout, Friends of Presta: advancedpopupcreator, Friends of Presta: upsshipping, CERT Polska: gmfeed, MyPresta: corrección de seguridad de gmfeed, PrestaShop: alerta por ataques de inyección SQL (2025), guía de usuario de PrestaShop: módulos instalados

