


El 21 de octubre se corrigió una vulnerabilidad grave en PHP. PHP es el programa del servidor de alojamiento que hace funcionar las tiendas PrestaShop: se ejecuta cada vez que se carga una página. El fallo no depende de la configuración de la tienda, así que puede afectar a cualquier tienda PrestaShop, también a las pequeñas.
Una diferencia importante: no es PrestaShop lo que recibe o no recibe la corrección, sino PHP. El proyecto PHP solo ha publicado versiones corregidas oficiales para las versiones de PHP que aún mantiene; las correcciones para PHP más antiguos llegan de las distribuciones de Linux y de los proveedores de soporte extendido (LTS). Sin embargo, cada versión de PrestaShop admite solo determinadas versiones de PHP, de modo que es la versión de PrestaShop la que decide si la tienda puede funcionar con un PHP corregido oficial o si hace falta una compilación corregida del PHP antiguo.
¿No es usted técnico?En resumen: ¿cuál es el problema?
Por debajo de la tienda, un programa del servidor de alojamiento sirve cada página. En él se ha encontrado un fallo grave: a través de él, personas ajenas pueden entrar en la tienda, y ya se están produciendo ataques de este tipo.
El fallo está corregido, pero la corrección la tiene que instalar el proveedor de alojamiento. Con un PrestaShop reciente se trata de una actualización rutinaria. Con un PrestaShop antiguo solo sirve una versión corregida aparte, y no todos los proveedores de alojamiento la tienen.
Qué hacer: envíe la pregunta de abajo a su proveedor de alojamiento. Si la tienda funciona con un PrestaShop antiguo, planifique también la actualización, para que la próxima vez baste con una corrección rutinaria. Además de PHP, en este momento hay fallos críticos en PrestaShop y en algunos módulos; esos se corrigen en la propia tienda, no en el alojamiento.
Pregunta para el proveedor de alojamiento
¿El PHP con el que funciona mi tienda ha recibido la corrección de seguridad de octubre (CVE-2026-109618, CVE-2026-109619)? Si no es así, ¿cuándo se instalará?
¿Qué significa esto en la práctica?
Gracias a este fallo, un atacante puede entrar sin iniciar sesión, con una simple petición, y en el peor de los casos ejecutar su propio programa en el servidor. Los datos de los clientes, los pedidos y la propia tienda pueden quedar entonces en peligro.
Según las empresas de seguridad, el fallo ya se está utilizando en ataques, así que conviene ocuparse de él ahora.
¿Qué versiones de PHP tienen corrección?
- PHP 8.2, 8.3, 8.4 y 8.5: existe una versión corregida oficial (8.2.35, 8.3.36, 8.4.27, 8.5.12). El proveedor de alojamiento simplemente las actualiza.
- PHP 7.4, 8.0 y 8.1: no hay una nueva versión oficial. El equipo de seguridad de PHP ha publicado un parche, y las distribuciones de Linux y los proveedores LTS ofrecen sus propios paquetes corregidos. Con uno de ellos, el proveedor de alojamiento puede corregir el PHP antiguo.
- PHP 7.3 y anteriores: el proyecto PHP no ofrece ninguna corrección, ni siquiera un parche. Algunas distribuciones de Linux (por ejemplo AlmaLinux, o Ubuntu con soporte extendido) y proveedores LTS han corregido sus propios paquetes de PHP antiguos; si el servidor funciona con un PHP de ese tipo, se lo puede confirmar su proveedor de alojamiento.
Si la corrección no puede instalarse de inmediato, el aviso de PHP describe también ajustes temporales que reducen el riesgo, aunque no lo eliminan. Los puede aplicar el proveedor de alojamiento.
Desde entonces, las plataformas de alojamiento han publicado paquetes parcheados también para versiones de PHP más antiguas; cPanel, por ejemplo, lo hizo para PHP 8.1 el 20 de octubre de 2026. El número de versión no cambia (un PHP 8.1 parcheado sigue indicando 8.1.34), así que la corrección no se puede deducir del número de versión: pregunte a su proveedor de alojamiento.
¿Qué PrestaShop funciona con qué PHP?
| PrestaShop | PHP más reciente compatible | De dónde viene la corrección |
|---|---|---|
| 9.1 | 8.5 | versión corregida oficial de PHP |
| 9.0 | 8.4 | versión corregida oficial de PHP |
| 8.0 – 8.2 | 8.1 | parche, distribución o proveedor LTS |
| 1.7.8 | 7.4 | parche, distribución o proveedor LTS |
| 1.7.7 | 7.3 | solo distribución o proveedor LTS |
| 1.7.6 y anteriores, 1.6 | 7.2 o anterior | solo distribución o proveedor LTS |
La columna «PHP más reciente compatible» procede de los requisitos del sistema del propio PrestaShop (fuentes al final del artículo).
En resumen, por versión:
- PrestaShop 9 Funciona con una versión corregida oficial de PHP. Basta con que el proveedor de alojamiento actualice PHP a la versión corregida. Si la tienda todavía funciona con PHP 8.1, primero tiene que pasar a 8.2 o posterior; PrestaShop 9 lo admite.
- PrestaShop 8 y 1.7.8 No funciona con una versión corregida oficial de PHP, porque el PHP más reciente que admite (8.1 y 7.4) ya no recibe nuevas versiones. Aquí protege una compilación corregida del PHP antiguo: el parche, o el paquete corregido de una distribución de Linux o de un proveedor LTS. Si eso está instalado en el servidor, la tienda está protegida frente a este fallo. A largo plazo, la actualización a PrestaShop 9 permite usar un PHP que corrige el propio proyecto PHP.
- PrestaShop 1.7.7 y anteriores, 1.6 Admite como máximo PHP 7.3, para el que el proyecto PHP no ofrece ninguna corrección, ni siquiera un parche. La protección depende de que la distribución de Linux o un proveedor LTS haya corregido el PHP del servidor; se lo puede confirmar su proveedor de alojamiento. A largo plazo, también aquí la actualización a PrestaShop 9 permite usar un PHP que corrige el propio proyecto PHP.
¿Cómo puedo ver qué versión tengo?
En el panel de administración de PrestaShop, en la página Parámetros avanzados > Información. Allí aparecen la versión de PrestaShop y la de PHP. El número de versión de PrestaShop también se muestra en la esquina superior izquierda, junto al logotipo.
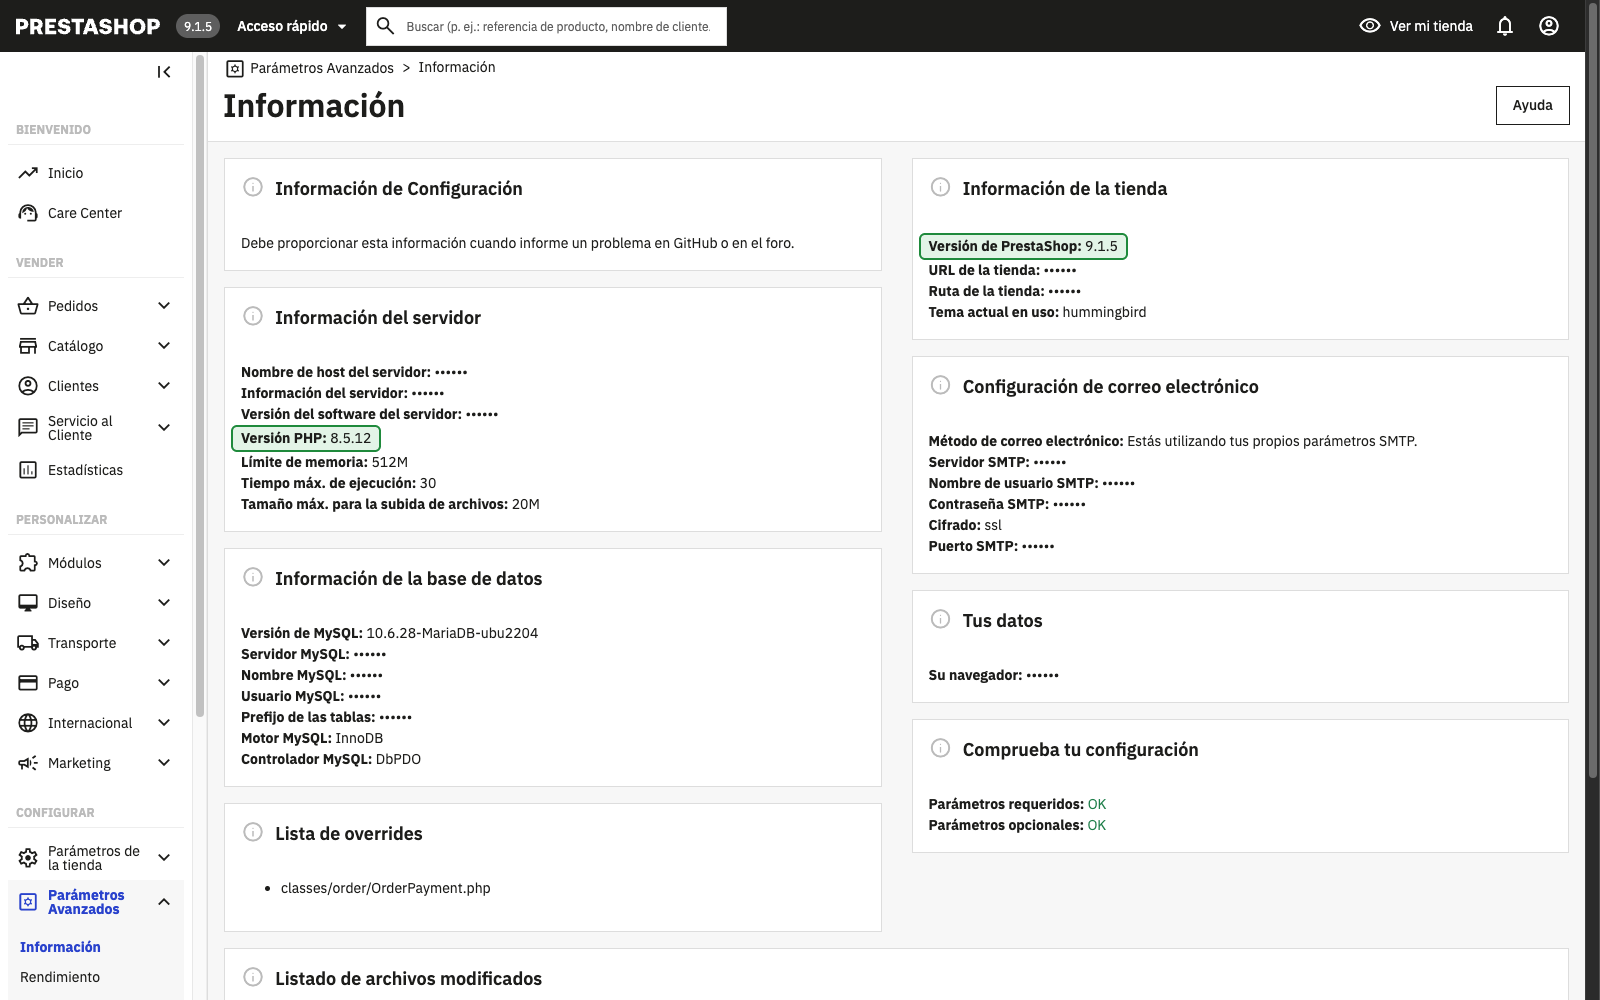
Si tiene dudas, al solicitar la actualización basta con la dirección de la tienda; nosotros comprobamos la versión.
Si PHP está corregido, ¿la tienda está segura?
Frente al fallo de PHP, sí. Pero PrestaShop y sus módulos tienen fallos propios que una corrección de PHP no resuelve. En este momento hay dos especialmente importantes, porque se pueden aprovechar sin iniciar sesión:
- Módulo de filtros Faceted Search (10/10): en las versiones 3.0.0–4.0.3, una sola petición puede ejecutar código en el servidor cuando los filtros incluyen un control deslizante de precio o de peso. Corrección: la versión 4.0.4 del módulo.
- Formulario de contacto (9,3/10): un mensaje enviado puede entregar el panel de administración cuando un empleado lo abre. Afecta a todos los PrestaShop anteriores a 8.2.6 y a 9.0.0–9.1.0. Corrección: 8.2.6, 9.1.1 o el módulo oficial de corrección (hotfix).
Estos fallos están en los archivos de la propia tienda, y el proveedor de alojamiento no los corrige. Detalles, los demás módulos afectados y cómo corregir un PrestaShop antiguo: Vulnerabilidades críticas de PrestaShop: qué hay que corregir ahora en su tienda.
Qué hacer ahora
Hay tres tareas distintas: corregir PHP ahora (el alojamiento), corregir ahora los fallos de PrestaShop y de sus módulos (la tienda) y actualizar un PrestaShop antiguo como proyecto planificado.
- Compruebe las versiones en la página indicada arriba: PrestaShop y PHP.
- Pregunte por escrito a su proveedor de alojamiento si el PHP con el que funciona la tienda ha recibido la corrección de seguridad de octubre (una versión corregida oficial, el parche o el paquete corregido de la distribución o del proveedor LTS).
- Corrija en la tienda los fallos críticos de PrestaShop y de sus módulos: Faceted Search en la versión 4.0.4 o posterior, y el fallo del formulario de contacto corregido mediante actualización o con el módulo oficial de corrección.
- Planifique la actualización a PrestaShop 9 si la tienda funciona con una versión anterior. Solo PrestaShop 9 funciona con un PHP que corrige el propio proyecto PHP; con un PrestaShop anterior, cada futuro fallo de PHP obliga a esperar una corrección de la distribución o de un proveedor LTS. La actualización afecta a la plantilla, a los módulos y a los datos, por lo que primero se prepara en una copia de prueba y solo pasa a producción después de comprobarla. Puede solicitar la actualización en la página Actualización de PrestaShop.
Preguntas frecuentes
P: ¿Basta con que el proveedor de alojamiento actualice PHP?
R: Con PrestaShop 9, sí. Un PrestaShop anterior no funciona con las versiones corregidas oficiales de PHP; en ese caso hace falta una compilación corregida del PHP antiguo (el parche, o un paquete de una distribución o de un proveedor LTS), que puede instalar el proveedor de alojamiento.
P: Mi alojamiento ya ha parcheado PHP. ¿La tienda está bien ahora?
R: Frente al fallo de PHP, sí. PrestaShop y sus módulos tienen sus propios fallos críticos (Faceted Search, el formulario de contacto), que hay que corregir en la tienda.
P: ¿Basta con actualizar al último PrestaShop 8?
R: Para este fallo, no. PrestaShop 8 admite como máximo PHP 8.1, para el que el proyecto PHP ya no publica nuevas versiones; también aquí la corrección llega de un parche incorporado al PHP antiguo o de un paquete de una distribución o de un proveedor LTS.
P: ¿Qué urgencia tiene?
R: Pregunte ahora a su proveedor de alojamiento, porque el fallo ya se está atacando. La actualización a PrestaShop 9 conviene hacerla después como proyecto planificado; con PrestaShop 1.6 y 1.7.7, pronto, porque ahí el proyecto PHP no ofreció ni siquiera un parche y la corrección depende por completo de la procedencia del PHP del servidor.
Fuentes: aviso de seguridad de PHP, Tenable, php.net, AlmaLinux, Ubuntu, requisitos del sistema de PrestaShop 9, PrestaShop 8, PrestaShop 1.7, aviso de Faceted Search y aviso del formulario de contacto

