


Entre octubre de 2025 y octubre de 2026, PrestaShop publicó correcciones de seguridad para las ramas 8.2 y 9 en cinco ocasiones, y una vez más por separado para el módulo de filtros Faceted Search. Dos de los fallos se calificaron como críticos: uno podía permitir, a través del formulario de contacto, hacerse con el control total del panel de administración; el otro permitía a cualquiera ejecutar código en el servidor sin iniciar sesión.
Los fallos afectan a las tiendas en las que no se ha instalado la corrección; para las versiones que ya no tienen soporte, PrestaShop no publica ninguna versión. Este artículo resume qué corrigió cada versión, qué versiones siguen recibiendo correcciones, cómo se instalan y qué conviene comprobar ahora.
¿No es usted técnico?En resumen: ¿tengo que hacer algo ahora?
A lo largo del año, PrestaShop corrigió varios fallos que podrían haber permitido a un desconocido entrar en el panel de administración de la tienda o en el servidor. Una corrección solo protege la tienda una vez instalada: no llega sola.
Las dos cosas más importantes: que la tienda tenga la última versión de su propia rama (9.1.5 en la 9.1, 8.2.8 en la 8.2) y que el módulo de filtros (Faceted Search) esté como mínimo en la versión 4.0.4. Con una versión antigua que ya no tiene soporte, conviene planificar una actualización.
Qué hacer: pregunte a quien mantenga la tienda si todo esto está en orden. Puede enviarle las preguntas de abajo.
Preguntas para quien mantiene la tienda
¿Con qué versión de PrestaShop funciona la tienda y está instalada la última versión de seguridad de su rama (9.1.5 u 8.2.8)? ¿Qué versión tiene el módulo de filtros Faceted Search, es como mínimo la 4.0.4? Si era más antigua, ¿alguien ha comprobado si hay indicios de una intrusión? ¿Tenemos copias de seguridad periódicas y comprobadas de los archivos y de la base de datos?
¿Qué ha corregido cada versión desde el otoño de 2025?
PrestaShop corrige los fallos de seguridad de forma confidencial y los da a conocer con la versión, en las notas de la versión y en un aviso de seguridad de GitHub (GitHub Security Advisory). Las correcciones para las ramas 8.2 y 9 se han publicado siempre el mismo día.
| Versión | Qué corrige | Gravedad |
|---|---|---|
| 9.0.3, 8.2.4 3 feb 2026 | los tiempos de respuesta del inicio de sesión revelaban si existe una cuenta para una dirección de correo | moderada |
| 9.1.0, 8.2.5 23 mar 2026 | plantillas del panel de administración: podía ejecutarse un script si ya se habían introducido datos en la base de datos; un problema de validación | alta, baja |
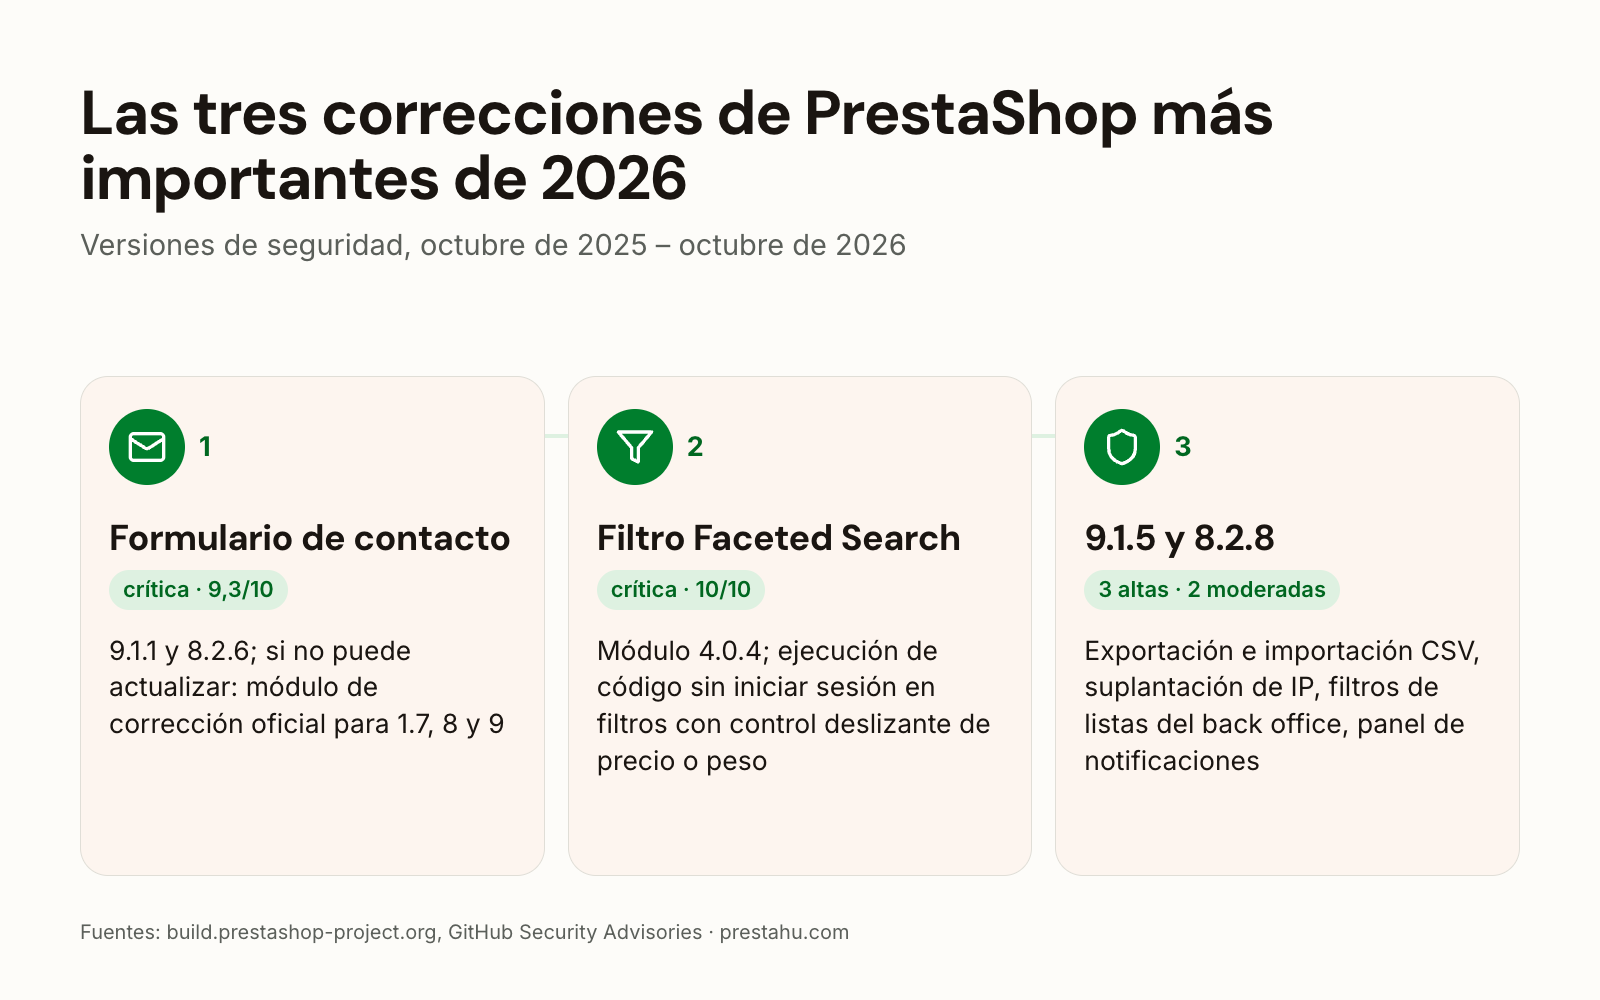
| 9.1.1, 8.2.6 finales de abril de 2026 | formulario de contacto: un mensaje abierto en el panel de administración podía permitir hacerse con el control del panel | crítica |
| 9.1.3 21 may 2026 | correcciones de Symfony y Twig, sin cambios en el código propio de PrestaShop | – |
| Faceted Search 4.0.4 3 jun 2026 | módulo de filtros: ejecución de código en el servidor sin iniciar sesión | crítica |
| 9.1.5, 8.2.8 18 ago 2026 | cinco fallos: exportación e importación CSV, suplantación de la dirección IP, lectura de la base de datos mediante los filtros de las listas del panel, panel de notificaciones | 3 altas, 2 moderadas |
La 9.1.4 y la 8.2.7 (4 de junio de 2026) se publicaron para que una descarga nueva incluya ya el módulo de filtros corregido; el código propio de PrestaShop no cambió, y la 9.1.4 trae además actualizaciones de Symfony y Twig. La 9.0.1, la 9.0.2 y la 9.2.0 (30 de septiembre de 2026) no tienen aviso de seguridad.
¿Cuáles fueron los dos fallos críticos?
Formulario de contacto (9.1.1 y 8.2.6, 9,3/10): sin iniciar sesión, cualquiera podía enviar una dirección de correo maliciosa a través del formulario de contacto público. Cuando un empleado abría el mensaje en el panel de administración, se ejecutaba un script en su navegador, lo que podía permitir hacerse con el control total del panel. Para las tiendas que no pueden actualizar de inmediato, PrestaShop publicó un módulo oficial de corrección (hotfix) que funciona en PrestaShop 1.7, 8 y 9; se instala en Módulos > Gestor de módulos con «Subir un módulo».
Módulo de filtros Faceted Search (4.0.4, 10/10): una sola petición sin iniciar sesión podía ejecutar código en el servidor, con el compromiso total de la tienda y del servidor. Están afectadas las versiones 3.0.0–4.0.3 del módulo en todas las tiendas con PrestaShop 1.7.1.0 o posterior, si el filtro tiene un control deslizante de precio o de peso. La corrección es la versión 4.0.4 del módulo, que se actualiza desde el menú Módulos; después, compruebe que la versión del módulo sea la 4.0.4 o posterior.
Si en la tienda funcionó una versión afectada del filtro, PrestaShop aconseja buscar indicios de una intrusión: archivos PHP desconocidos en la carpeta modules/ps_facetedsearch/ y peticiones inusuales a esa carpeta en los registros del servidor. Si hay indicios de este tipo, no basta con actualizar el módulo: hay que investigar y limpiar la tienda, y después cambiar las contraseñas.
¿Qué incluían las cinco correcciones de agosto de 2026?
- Exportación CSV: un valor malicioso podía ejecutarse como fórmula para quien abriera la exportación en una hoja de cálculo: el comerciante, un empleado, un contable o un cliente en su propia exportación de datos del RGPD.
- Importación CSV: el servidor descargaba sin comprobarlas las direcciones de imagen indicadas en el archivo. Hacía falta una cuenta del panel de administración con permiso de importación.
- Suplantación de la dirección IP: detrás de un proxy, una CDN o un balanceador de carga, cualquier visitante podía hacerse pasar por cualquier dirección IP, lo que afecta a la lista de IP del modo de mantenimiento y a los registros. Esto también hay que corregirlo en la configuración del alojamiento o del proxy, se actualice o no la tienda.
- Filtros de las listas del panel de administración: cualquier empleado con sesión iniciada, incluso con los permisos más limitados, podía leer toda la base de datos, incluidas las tablas de clientes y pedidos. El mismo código defectuoso está en PrestaShop 1.7, que ya no recibe correcciones.
- Panel de notificaciones: mostraba datos recientes de clientes y pedidos a cualquier empleado sin comprobar sus permisos. Como se trata de datos personales, también tiene una vertiente de RGPD.
¿Qué versiones de PrestaShop siguen recibiendo correcciones de seguridad?
- 9.1.5 la última versión prevista de la rama 9.1 antes de la 9.2
- 8.2.8 la última versión de la rama 8.2
- 1.7.8.11 la última versión 1.7 (2 ene 2024)
La 8.2 está en soporte extendido: solo recibe correcciones de seguridad y críticas, hasta que se publique PrestaShop 10.0.0. Sin embargo, PrestaShop 8 se basa en Symfony 4.4, que ya no recibe correcciones de seguridad de Symfony, y PrestaShop no las traslada a la rama 8; por eso PrestaShop recomienda planificar el paso a la versión 9.
En febrero de 2026, PrestaShop indicó dos versiones con soporte: la 9.0 hasta la publicación de la 9.1, y la 8.2. La 8.1 y las versiones anteriores no están entre ellas. Según la política de seguridad de PrestaShop, las correcciones suelen ir solo a la última versión; según el principio de la documentación para desarrolladores, cuando sale una nueva versión menor, la versión menor anterior deja de recibir correcciones.
¿Cómo se instalan las correcciones?
- Update Assistant: el módulo oficial de actualización de PrestaShop (antes 1-Click Upgrade). Actualiza dentro de la propia rama de la tienda, por ejemplo de 9.1.x a 9.1.5 o de 8.2.x a 8.2.8.
- Primero, una copia de seguridad: de los archivos y de la base de datos, una propia además de la de Update Assistant.
- El módulo de filtros, aparte: la corrección de Faceted Search llegó separada de la actualización de PrestaShop, como actualización del módulo en el menú Módulos.
- Después: vuelva a activar los módulos que la actualización desactivó y recorra la tienda como si fuera un cliente.
Dentro de una misma versión mayor (por ejemplo 9.0 → 9.1), según PrestaShop la plantilla y los módulos deberían seguir funcionando, aunque en casos excepcionales una corrección de seguridad puede requerir ajustes. Antes de un cambio de versión menor (por ejemplo 9.1 → 9.2), PrestaShop recomienda una copia de prueba.
¿Cómo enterarse de las correcciones a tiempo?
PrestaShop da a conocer las correcciones en los artículos de cada versión en build.prestashop-project.org y en los avisos de GitHub, y corrige los problemas críticos lo antes posible. Tras el fallo de Faceted Search, aconsejó a los comerciantes seguir los avisos de seguridad y recursos de la comunidad como Friends of Presta.
Los fallos propios de PHP son otro asunto: esos los corrige el proveedor de alojamiento. Hay un artículo aparte sobre ello: Una vulnerabilidad afecta a las tiendas PrestaShop: qué hacer ahora
¿Qué debería hacer ahora?
- Compruebe las versiones: la versión de PrestaShop está en Parámetros Avanzados > Información, y la de Faceted Search en Módulos > Gestor de módulos.
- Si el módulo de filtros es anterior a la 4.0.4: actualícelo y, si el filtro tenía un control deslizante de precio o de peso, haga revisar la tienda en busca de indicios de una intrusión.
- Si la tienda funciona con la 9.1 o la 8.2: actualice a la 9.1.5 o a la 8.2.8, con copia de seguridad.
- Si funciona con la 8.1, la 8.0 o la 1.7: instale el módulo oficial de corrección para el fallo del formulario de contacto y planifique el paso a una versión con soporte.
- Detrás de un proxy o una CDN: pida al proveedor de alojamiento que compruebe que la tienda recibe la dirección IP real del visitante.
- Copias de seguridad: periódicas y comprobadas, de los archivos y de la base de datos.
Actualización de PrestaShop
La tienda actualizada junto con su plantilla, sus módulos y sus datos, preparada en una copia de prueba.
Preguntas frecuentes
P: ¿Cuál es la última versión de seguridad de PrestaShop?
R: La 9.1.5 y la 8.2.8, del 18 de agosto de 2026. La 9.2.0, publicada el 30 de septiembre de 2026, no tiene aviso de seguridad.
P: ¿Basta con actualizar el módulo Faceted Search?
R: Para el fallo del módulo de filtros, sí: según PrestaShop, la versión 4.0.4 del módulo es la corrección completa. Los demás fallos estaban en el código propio de PrestaShop y requieren una actualización de PrestaShop.
P: ¿PrestaShop 1.7 sigue recibiendo correcciones?
R: No. El código del fallo de los filtros de las listas de agosto de 2026 también está en la 1.7 y, según PrestaShop, no se corregirá. El módulo de corrección publicado para el fallo del formulario de contacto sí funciona en la 1.7.
P: ¿Hasta cuándo recibe correcciones PrestaShop 8.2?
R: Hasta que se publique PrestaShop 10.0.0, y solo correcciones de seguridad y críticas. PrestaShop no traslada a la rama 8 las correcciones de Symfony 4.4.
P: ¿Qué es el módulo de corrección (hotfix)?
R: El módulo oficial de PrestaShop que corrige el fallo crítico del formulario de contacto, para las tiendas que no pueden actualizar de inmediato. Al instalarlo, hace una copia de seguridad de la plantilla afectada y aplica la corrección automáticamente.
Fuentes: versión de seguridad PrestaShop 9.1.1, actualización de seguridad de Faceted Search, versión de seguridad PrestaShop 9.1.5, versión de seguridad PrestaShop 8.2.8, PrestaShop 9.1.3, Limpieza de las ramas antiguas (en inglés), avisos de seguridad de PrestaShop

