


En los últimos meses se han hecho públicos varios fallos críticos que permiten a un tercero hacerse con el control de una tienda sin iniciar sesión: en el módulo de filtros por defecto, en el formulario de contacto y en el constructor de páginas que incluyen muchas plantillas comerciales. Este artículo los repasa uno a uno: a quién afectan, cómo comprobarlo y cómo se corrigen.
¿No es usted técnico?En resumen: ¿qué falla y qué hay que hacer?
PrestaShop y algunos módulos muy utilizados tienen fallos conocidos que permiten a desconocidos entrar en una tienda sin contraseña y acceder a los pedidos, a los datos de los clientes o al propio servidor.
Hay que corregirlos en la tienda: actualizando o, cuando actualizar no es posible, aplicando la corrección a la versión que ya está funcionando.
Qué hacer: pregunte a quien mantiene su tienda si los puntos siguientes están cubiertos. Si nadie se encarga, puede pedirnos que revisemos la tienda con el formulario que encontrará más abajo.
Preguntas para su desarrollador
¿Qué versión del módulo Faceted Search está instalada, y es la 4.0.4 o posterior? ¿Se ha corregido el fallo del formulario de contacto (CVE-2026-44212), ya sea actualizando PrestaShop o con el módulo oficial de corrección (hotfix)? ¿Tiene la tienda Ap PageBuilder u otro módulo de las plantillas Leo, y qué versión? ¿Quedan en el servidor módulos que ya no se usan?
¿Qué fallos de PrestaShop son críticos ahora mismo?
| Fallo | Qué permite | Afectados | Corrección |
|---|---|---|---|
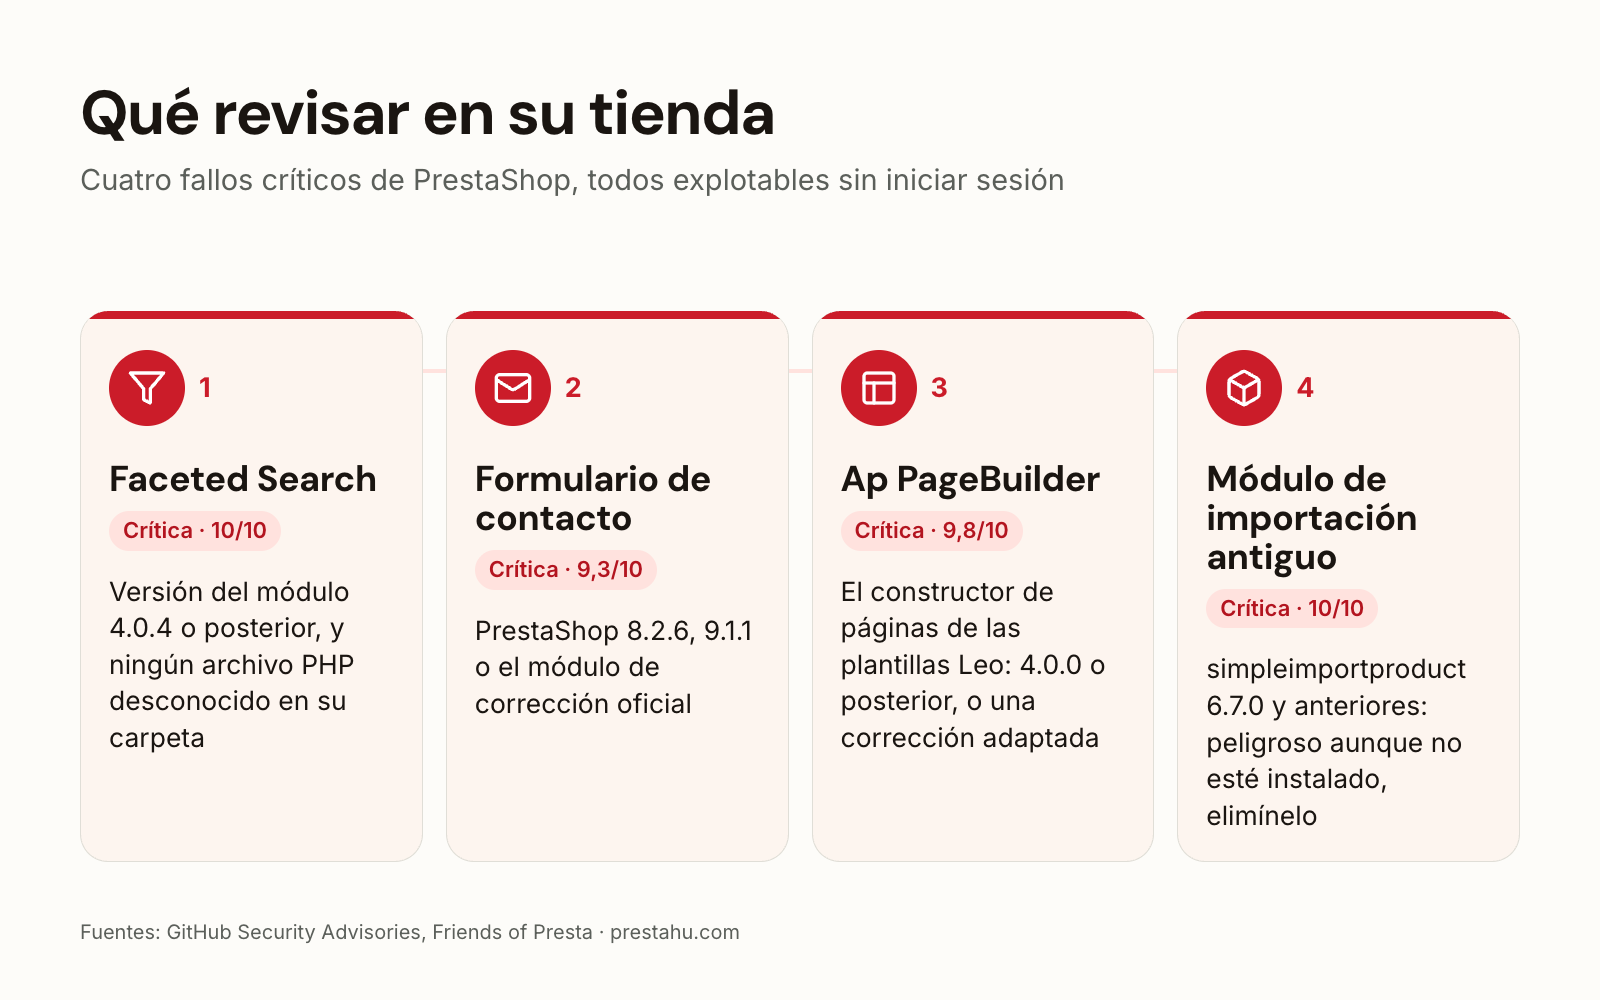
| Módulo de filtros Faceted Search CVE-2026-54159, 10/10 | ejecutar código en el servidor sin iniciar sesión | módulo 3.0.0–4.0.3, si los filtros incluyen un control deslizante de precio o peso | módulo 4.0.4 |
| Formulario de contacto CVE-2026-44212, 9,3/10 | hacerse con el back office mediante un mensaje enviado | todos los PrestaShop anteriores a 8.2.6, y 9.0.0–9.1.0 | 8.2.6, 9.1.1 o el módulo oficial de corrección |
| Ap PageBuilder (plantillas Leo) CVE-2022-22897, 9,8/10 CVE-2024-6648, 8,7/10 | acceso a la base de datos; lectura de cualquier archivo del servidor | 2.4.5 y anteriores; antes de 4.0.0 | una versión más reciente del módulo o una corrección adaptada |
| Módulo de importación de productos (simpleimportproduct) CVE-2024-25846, 10/10 | subir un archivo PHP sin iniciar sesión | 6.7.0 y anteriores, incluso sin estar instalado | una versión más reciente, o eliminar el módulo del servidor |
La puntuación es la valoración de gravedad estándar del sector (CVSS); todo lo que supera 9 se considera crítico. Cada fallo tiene un aviso público, enlazado al final del artículo.
¿Qué falla en el módulo de filtros Faceted Search?
Faceted Search es el módulo de filtros por defecto de PrestaShop, el que usan los compradores en las páginas de categoría para acotar los productos por precio, marca o característica. En las versiones 3.0.0 a 4.0.3, una sola petición de alguien que no ha iniciado sesión podía ejecutar código en el servidor, lo que puede llevar a hacerse con el control total de la tienda y del servidor. En la práctica, los atacantes suelen dejar su propio archivo PHP en la carpeta del módulo.
Están afectadas todas las tiendas con la versión 3.0.0 a 4.0.3 del módulo si sus filtros incluyen un control deslizante de precio o peso. La corrección es la versión 4.0.4 del módulo, publicada el 3 de junio de 2026. Si el módulo no se puede actualizar porque la versión de PrestaShop es demasiado antigua, la corrección puede aplicarse a mano en un archivo de la versión instalada.
Si su tienda tenía una versión afectada, PrestaShop recomienda buscar indicios de intrusión: archivos PHP desconocidos en la carpeta modules/ps_facetedsearch/. Si encuentra alguno, actualizar el módulo no basta y la tienda necesita una investigación a fondo.
¿Qué falla en el formulario de contacto?
Cualquiera podía enviar el formulario de contacto público con una dirección de correo que llevaba código oculto. Cuando un empleado abría ese mensaje en el back office, en Servicio al cliente, el código se ejecutaba en su navegador y el atacante podía apoderarse de su sesión, con acceso a pedidos, datos de clientes y configuración, sin necesidad de contraseña.
El fallo está en el código del propio PrestaShop, así que afecta a todas las versiones anteriores a 8.2.6, incluidas 1.7 y 1.6. No hay ningún ajuste que lo evite. Está corregido en 8.2.6 y 9.1.1 y, para las tiendas que no pueden actualizar, PrestaShop publicó un módulo oficial de corrección que funciona en 1.7, 8 y 9. En 1.6 y en otras versiones que el módulo de corrección no admite, hay que aplicar la corrección a mano en la plantilla del back office.
¿Cuál es el problema de Ap PageBuilder y las plantillas Leo?
Ap PageBuilder (appagebuilder) es un módulo constructor de páginas que acompaña a muchas plantillas comerciales de PrestaShop, sobre todo las de Leo Theme y Apollo Theme. A menudo los propietarios de la tienda no saben que está instalado. Tiene dos fallos críticos conocidos:
- 2.4.5 y anteriores: la base de datos puede leerse y modificarse sin iniciar sesión, lo que puede dar acceso de administrador y provocar fugas de datos de clientes (9,8/10).
- Antes de 4.0.0: cualquier archivo del servidor puede leerse sin iniciar sesión, incluida la configuración de la tienda y la contraseña de su base de datos (8,7/10).
El código de ataque de ambos es público y, según el grupo de seguridad Friends of Presta, las peticiones codificadas pueden atravesar la mayoría de los cortafuegos de aplicaciones web. En las tiendas que hemos revisado, otros módulos Leo que vienen con la plantilla (carrusel, inicio de sesión rápido, blog) también necesitaban corrección, así que tiene sentido revisar juntos los módulos de la plantilla.
¿Por qué es un riesgo un módulo antiguo que no se usa?
Desactivar o desinstalar un módulo puede dejar sus archivos en el servidor, y los archivos PHP del módulo siguen ejecutándose si se llaman directamente, aunque PrestaShop ya se haya olvidado del módulo. Nuestro artículo sobre los riesgos de los módulos explica la diferencia entre desactivar, desinstalar y eliminar.
Un ejemplo claro es el módulo de importación de productos simpleimportproduct: en la versión 6.7.0 y anteriores, cualquiera podía subir un archivo PHP a la tienda. Friends of Presta informa de que este fallo se está usando para instalar a gran escala código que roba datos de tarjetas en las tiendas. Una tienda que investigamos fue atacada precisamente a través de un módulo de importación de este tipo, que seguía en el servidor sin estar instalado.
¿Y si mi PrestaShop es demasiado antiguo para recibir actualizaciones?
PrestaShop publicó las versiones corregidas en las ramas 8.2 y 9.1 (8.2.6 y 9.1.1). En una tienda más antigua (1.6, 1.7, 8.0–8.1), una actualización completa afecta también a la plantilla y a los módulos, así que no siempre puede hacerse de inmediato. En ese caso, la corrección puede adaptarse a la versión que se está usando: el archivo vulnerable se modifica para que coincida con el corregido y el resto de la tienda se queda como está. Nuestro resumen de las actualizaciones de seguridad de 2026 enumera las correcciones de las ramas con soporte, versión a versión.
La solución a largo plazo sigue siendo actualizar a una versión con soporte, porque solo ahí llega por sí sola la corrección del siguiente fallo.
¿Qué conviene hacer ahora?
- Comprobar la versión de Faceted Search en Módulos > Gestor de módulos. Si es inferior a 4.0.4, actualizarla o aplicar la corrección, y buscar archivos PHP desconocidos en la carpeta del módulo.
- Corregir el fallo del formulario de contacto actualizando a 8.2.6 o 9.1.1, o con el módulo oficial de corrección. Mientras tanto, tener cuidado al abrir los mensajes de Servicio al cliente.
- Revisar los módulos de la plantilla: si hay Ap PageBuilder u otro módulo Leo, y en qué versión.
- Eliminar del servidor los módulos que no se usan, sobre todo los antiguos módulos de importación y exportación.
El fallo de PHP de octubre es un asunto aparte que corrige su proveedor de alojamiento; lo trata nuestro artículo sobre el fallo de PHP.
Preguntas frecuentes
P: ¿Cómo sé qué versión de PrestaShop tiene mi tienda?
R: En el back office, en Parámetros avanzados > Información. El fallo del formulario de contacto debe corregirse en todas las versiones anteriores a 8.2.6 y en 9.0.0–9.1.0.
P: ¿Cómo sé si mi tienda tiene Ap PageBuilder?
R: Búsquelo en Módulos > Gestor de módulos, mostrando también los módulos desactivados. Si sus archivos están en el servidor sin que el módulo esté instalado, solo los verá en la carpeta modules de la cuenta de alojamiento.
P: ¿Es urgente?
R: Los fallos de Faceted Search y del formulario de contacto pueden explotarse sin iniciar sesión y los detalles son públicos, así que conviene corregirlos ya. La actualización completa de PrestaShop puede venir después, de forma planificada.
P: ¿Y si la tienda ya ha sido atacada?
R: Entonces actualizar no basta: hay que localizar y eliminar los archivos del atacante y cualquier cuenta de administrador que haya creado, y cambiar las contraseñas y las claves secretas. Nuestra revisión también lo cubre.
Fuentes: Aviso sobre Faceted Search (GitHub), PrestaShop: actualización de Faceted Search, Aviso sobre el formulario de contacto (GitHub), PrestaShop 8.2.6, Friends of Presta: Ap PageBuilder (2023), Friends of Presta: Ap PageBuilder (2025), Friends of Presta: simpleimportproduct

