


Tra ottobre 2025 e ottobre 2026 PrestaShop ha pubblicato correzioni di sicurezza per i rami 8.2 e 9 in cinque occasioni, e una volta a parte per il modulo di filtri Faceted Search. Due delle falle sono state classificate come critiche: una poteva portare, attraverso il modulo di contatto, alla presa di controllo completa del back office; l’altra permetteva a chiunque di eseguire codice sul server senza effettuare l’accesso.
Le falle riguardano i negozi in cui la correzione non è stata installata; per le versioni non più supportate non esce proprio alcuna release di PrestaShop. Questo articolo riassume cosa ha corretto ciascuna release, quali versioni ricevono ancora correzioni, come installarle e cosa conviene controllare adesso.
Non sei un tecnico?In breve: devo fare qualcosa adesso?
Nel corso dell’anno PrestaShop ha corretto diverse falle che avrebbero potuto far entrare un estraneo nel back office del negozio o sul server. Una correzione protegge il negozio solo dopo essere stata installata: non arriva da sola.
Le due cose più importanti: il negozio deve usare l’ultima release del proprio ramo (9.1.5 per la 9.1, 8.2.8 per la 8.2) e il modulo di filtri (Faceted Search) deve essere almeno alla versione 4.0.4. Con una versione più vecchia, non più supportata, conviene pianificare un aggiornamento.
Cosa fare: chiedi a chi gestisce tecnicamente il negozio se questi punti sono a posto. Le domande qui sotto si possono inviare direttamente.
Domande per chi gestisce tecnicamente il negozio
Su quale versione di PrestaShop gira il negozio, ed è installata l’ultima release di sicurezza del suo ramo (9.1.5 o 8.2.8)? Quale versione ha il modulo di filtri Faceted Search, è almeno la 4.0.4? Se era più vecchia, qualcuno ha controllato se ci sono segni di intrusione? Abbiamo backup regolari e verificati dei file e del database?
Cosa ha corretto ciascuna release dall’autunno 2025?
PrestaShop corregge le falle di sicurezza in modo riservato e le rende pubbliche insieme alla release, nelle note di rilascio e in un GitHub Security Advisory. Le correzioni per i rami 8.2 e 9 sono sempre uscite lo stesso giorno.
| Release | Cosa corregge | Gravità |
|---|---|---|
| 9.0.3, 8.2.4 3 feb 2026 | i tempi di risposta del login rivelavano se esiste un account per un indirizzo e-mail | media |
| 9.1.0, 8.2.5 23 mar 2026 | template del back office: uno script poteva essere eseguito se nel database erano già stati inseriti dati malevoli; un problema di validazione | alta, bassa |
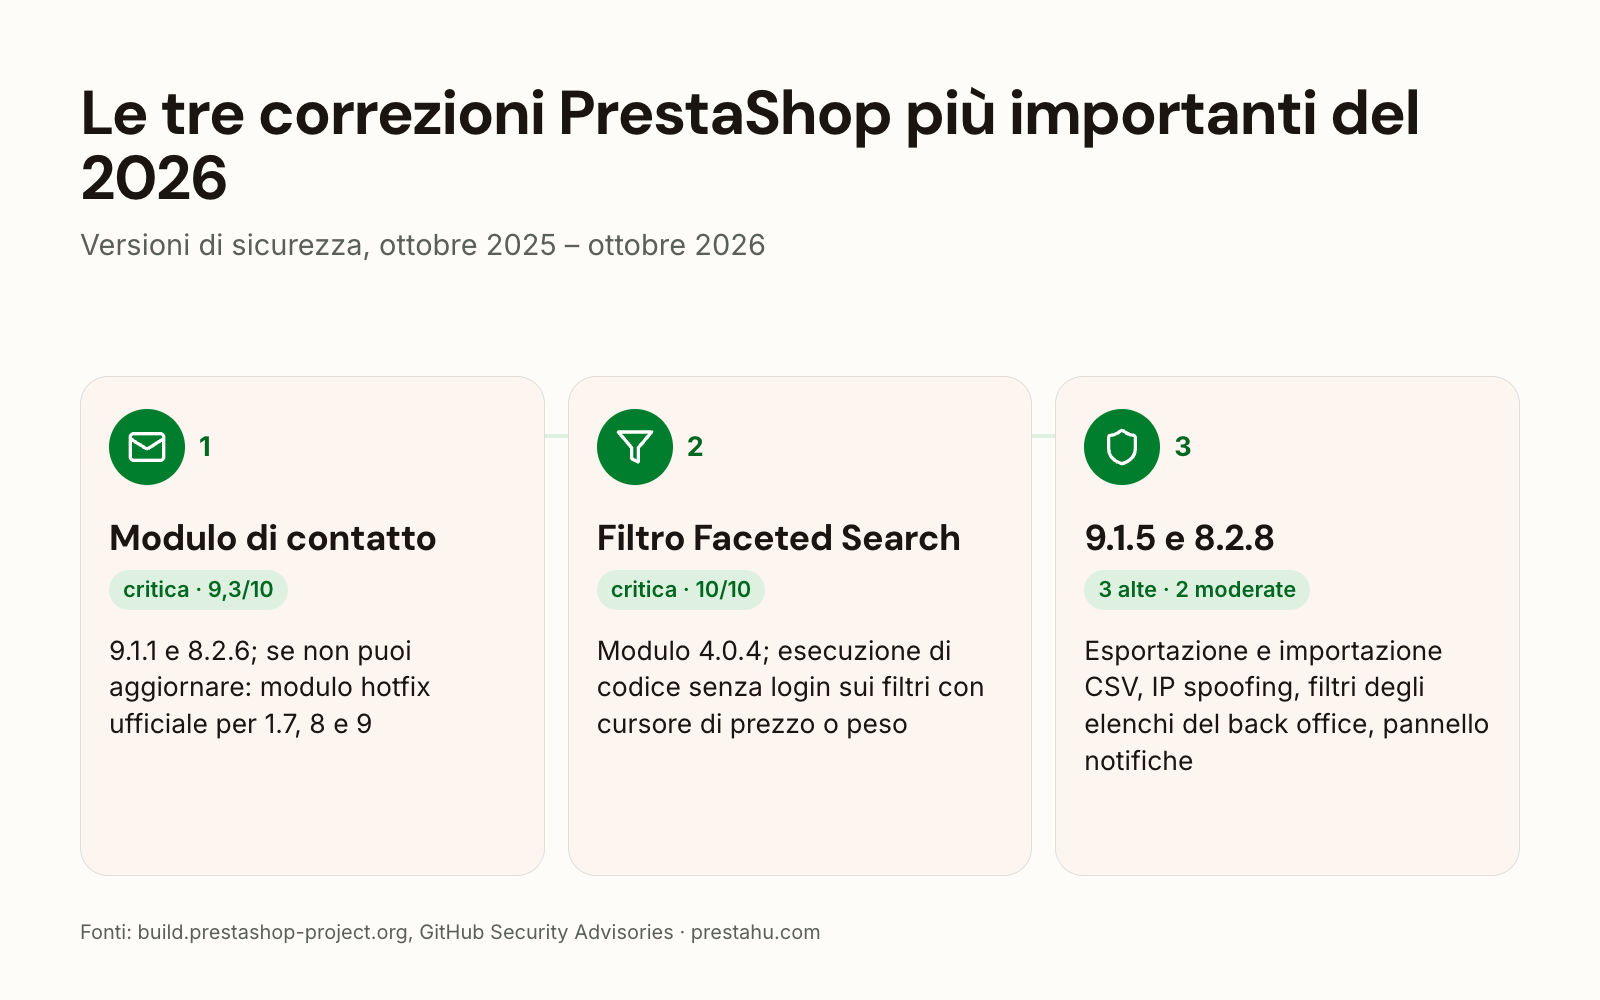
| 9.1.1, 8.2.6 fine aprile 2026 | modulo di contatto: un messaggio aperto nel back office poteva portare alla presa di controllo del back office | critica |
| 9.1.3 21 mag 2026 | correzioni di Symfony e Twig, nessuna modifica al codice di PrestaShop | – |
| Faceted Search 4.0.4 3 giu 2026 | modulo di filtri: esecuzione di codice sul server senza login | critica |
| 9.1.5, 8.2.8 18 ago 2026 | cinque falle: esportazione e importazione CSV, falsificazione dell’indirizzo IP, lettura del database tramite i filtri degli elenchi del back office, pannello delle notifiche | 3 alte, 2 medie |
La 9.1.4 e la 8.2.7 (4 giugno 2026) sono uscite perché un nuovo download includesse già il modulo di filtri corretto; il codice di PrestaShop non è cambiato, e la 9.1.4 porta anche aggiornamenti di Symfony e Twig. La 9.0.1, la 9.0.2 e la 9.2.0 (30 settembre 2026) non hanno avvisi di sicurezza.
Quali erano le due falle critiche?
Modulo di contatto (9.1.1 e 8.2.6, 9.3/10): senza effettuare l’accesso, chiunque poteva inviare un indirizzo e-mail malevolo tramite il modulo di contatto pubblico. Quando un dipendente apriva il messaggio nel back office, nel suo browser veniva eseguito uno script che poteva portare alla presa di controllo completa del back office. Per i negozi che non possono aggiornare subito, PrestaShop ha pubblicato un modulo hotfix ufficiale che funziona su PrestaShop 1.7, 8 e 9; si installa in Moduli > Gestione moduli con “Carica un modulo”.
Modulo di filtri Faceted Search (4.0.4, 10/10): una sola richiesta senza login poteva eseguire codice sul server, con la compromissione completa del negozio e del server. Sono interessate le versioni 3.0.0–4.0.3 del modulo su ogni negozio con PrestaShop 1.7.1.0 o successivo, se il filtro ha un cursore per prezzo o peso. La correzione è la versione 4.0.4 del modulo, da aggiornare dal menu Moduli; dopo conviene verificare che la versione del modulo sia 4.0.4 o successiva.
Se sul negozio era attiva una versione del filtro interessata, PrestaShop consiglia di cercare segni di intrusione: file PHP sconosciuti nella cartella modules/ps_facetedsearch/ e richieste insolite a quella cartella nei log del server. Se ci sono segni di questo tipo, aggiornare il modulo non basta: il negozio va analizzato e ripulito, e poi vanno cambiate le password.
Cosa c’era nelle cinque correzioni di agosto 2026?
- Esportazione CSV: un valore malevolo poteva essere eseguito come formula per chi apriva l’esportazione in un foglio di calcolo: il commerciante, un dipendente, il commercialista o un cliente nella propria esportazione GDPR.
- Importazione CSV: il server scaricava senza controlli gli indirizzi delle immagini indicati nel file. Serviva un account del back office con il permesso di importazione.
- Falsificazione dell’indirizzo IP: dietro un proxy, una CDN o un bilanciatore di carico, qualsiasi visitatore poteva dichiarare un indirizzo IP qualsiasi, il che riguarda l’elenco degli IP della modalità manutenzione e i log. Anche questo va sistemato nella configurazione dell’hosting o del proxy, a prescindere dall’aggiornamento del negozio.
- Filtri degli elenchi del back office: qualsiasi dipendente con accesso, anche con i permessi più limitati, poteva leggere l’intero database, comprese le tabelle di clienti e ordini. Lo stesso codice difettoso è presente in PrestaShop 1.7, che non riceve più correzioni.
- Pannello delle notifiche: mostrava a qualsiasi dipendente, senza controllo dei permessi, i dati recenti di clienti e ordini. Trattandosi di dati personali, c’è anche un aspetto GDPR.
Quali versioni di PrestaShop ricevono ancora correzioni di sicurezza?
- 9.1.5 l’ultima release prevista del ramo 9.1 prima della 9.2
- 8.2.8 la release più recente del ramo 8.2
- 1.7.8.11 l’ultima release della 1.7 (2 gen 2024)
La 8.2 è in supporto esteso: riceve solo correzioni di sicurezza e critiche, fino all’uscita di PrestaShop 10.0.0. PrestaShop 8 però è basato su Symfony 4.4, che non riceve più correzioni di sicurezza di Symfony, e PrestaShop non le riporta sul ramo 8; per questo PrestaShop consiglia di pianificare il passaggio alla versione 9.
A febbraio 2026 PrestaShop ha indicato due versioni supportate: la 9.0 fino all’uscita della 9.1, e la 8.2. La 8.1 e le versioni precedenti non sono tra queste. Secondo la politica di sicurezza di PrestaShop, le correzioni vanno di norma solo all’ultima release; secondo il principio descritto nella documentazione per sviluppatori, quando esce una nuova versione minore, quella minore precedente non riceve più correzioni.
Come si installano le correzioni?
- Update Assistant: il modulo di aggiornamento ufficiale di PrestaShop (in precedenza 1-Click Upgrade). Aggiorna all’interno del ramo del negozio, per esempio da 9.1.x a 9.1.5 o da 8.2.x a 8.2.8.
- Prima il backup: dei file e del database, sia il tuo sia quello di Update Assistant.
- Il modulo di filtri a parte: la correzione di Faceted Search è arrivata separatamente dall’aggiornamento di PrestaShop, come aggiornamento del modulo nel menu Moduli.
- Dopo: riattiva i moduli disattivati dall’aggiornamento e prova il negozio come se fossi un cliente.
All’interno della stessa versione principale (per esempio 9.0 → 9.1), secondo PrestaShop il tema e i moduli dovrebbero continuare a funzionare, anche se in rari casi una correzione di sicurezza può richiedere degli adattamenti. Prima di un cambio di versione minore (per esempio 9.1 → 9.2), PrestaShop consiglia una copia di prova.
Come venire a sapere in tempo delle correzioni?
PrestaShop rende note le correzioni negli articoli di rilascio su build.prestashop-project.org e negli avvisi su GitHub, e corregge i problemi critici il prima possibile. Dopo la falla di Faceted Search ha consigliato ai commercianti di seguire gli avvisi di sicurezza e le risorse della comunità, come Friends of Presta.
Le falle di PHP sono una questione a parte: le corregge l’hosting. Ne parliamo in un articolo dedicato: Falla di sicurezza nei negozi PrestaShop: cosa fare
Cosa fare adesso?
- Controlla le versioni: la versione di PrestaShop è in Parametri Avanzati > Informazioni, quella di Faceted Search in Moduli > Gestione moduli.
- Se il modulo di filtri è precedente alla 4.0.4: aggiornalo e, se il filtro aveva un cursore per prezzo o peso, fai controllare il negozio per individuare eventuali segni di intrusione.
- Se il negozio gira su 9.1 o 8.2: aggiorna alla 9.1.5 o alla 8.2.8, con un backup.
- Se gira su 8.1, 8.0 o 1.7: installa il modulo hotfix ufficiale per la falla del modulo di contatto e pianifica il passaggio a una versione supportata.
- Dietro un proxy o una CDN: fai verificare all’hosting che il negozio riceva il vero indirizzo IP del visitatore.
- Backup: backup regolari e verificati dei file e del database.
Aggiornamento di PrestaShop
Il negozio aggiornato insieme a tema, moduli e dati, preparato su una copia di prova.
Domande frequenti
D: Qual è l’ultima release di sicurezza di PrestaShop?
R: La 9.1.5 e la 8.2.8, del 18 agosto 2026. La 9.2.0, uscita il 30 settembre 2026, non ha avvisi di sicurezza.
D: Basta aggiornare il modulo Faceted Search?
R: Per la falla del modulo di filtri, sì: secondo PrestaShop la versione 4.0.4 del modulo è la correzione completa. Le altre falle erano nel codice di PrestaShop stesso e richiedono un aggiornamento di PrestaShop.
D: PrestaShop 1.7 riceve ancora correzioni?
R: No. Il codice della falla dei filtri degli elenchi di agosto 2026 è presente anche nella 1.7 e, secondo PrestaShop, non verrà corretto. Il modulo hotfix pubblicato per la falla del modulo di contatto funziona invece anche sulla 1.7.
D: Per quanto tempo PrestaShop 8.2 riceve correzioni?
R: Fino all’uscita di PrestaShop 10.0.0, solo correzioni di sicurezza e critiche. PrestaShop non riporta sul ramo 8 le correzioni di Symfony 4.4.
D: Che cos’è il modulo hotfix?
R: Il modulo di correzione ufficiale di PrestaShop per la falla critica del modulo di contatto, pensato per i negozi che non possono aggiornare subito. All’installazione salva una copia del template interessato e applica automaticamente la correzione.
Fonti: PrestaShop 9.1.1, release di sicurezza (in inglese), aggiornamento di sicurezza di Faceted Search, PrestaShop 9.1.5, release di sicurezza (in inglese), PrestaShop 8.2.8, release di sicurezza (in inglese), PrestaShop 9.1.3, Pulizia dei vecchi branch (in inglese), avvisi di sicurezza di PrestaShop

